




Bitget hackinden çalınan 387 milyon doların aklanmasına karışan kişilerin, halka açık sohbet odalarında müşteri hizmetlerinden yardım istediği iddia ediliyor. Bu çarpıcı bilgiyi zincir üstü araştırmacı ZachXBT paylaştı.
ZachXBT, bu kişilerin Kuzey Koreli saldırganlar için çalışan Çinli para aklayıcılar olduğunu söyledi. Gruplar, kullanılan fon transfer servislerinin Discord sunucularında ve Telegram kanallarında açık açık paylaşım yaptı.
Bitget Hacki Şüphelileri Neler Paylaştı?
Bitget, 24 eylül‘de tam 387,5 milyon dolar kaybetti. CEO Gracy Chen, saldırganların kripto para borsası’nın dahili onay sistemini kandırarak transferleri imzalattığını açıkladı, buna Kuzey Kore‘nin ’çok büyük ihtimalle dahil olduğunu belirtti. BeInCryptonun Bitget hack zaman çizelgesi bu olayların ardındaki süreci detaylandırıyor.
Sponsorlu
Sponsorlu
ZachXBT beş farklı hesabı tespit ederek her birini belirli bir işleme bağladı. Paylaştığı ekran görüntülerinde, bu kişiler THORChain ekibine, XRP‘den Bitcoin’e yapılan swap‘ların eksik geldiğinden şikayet ediyor. THORChain, hesap gerektirmeden farklı blockchain’ler arasında coin takası yapabilen bir ağ olarak biliniyor.
BREAKING: Chinese illicit actors laundering funds from the $387M Bitget exploit on behalf of the alleged DPRK attackers are openly asking for support with orders in public Discord servers and Telegram channels of services they use.
Notably, Alias 4 (below) was also seen… pic.twitter.com/KfdTo51M2o
— ZachXBT (@zachxbt) September 28, 2026
“Cc” adında bir kullanıcı, 277.724 XRP gönderdiğini ama sadece 431 XRP‘nin kendisine ulaştığını yazdı. Bir diğer kullanıcı “jack” ise, kaybettiği varlıkların ’hayatımda çok büyük sorunlara yol açacak‘ olduğunu belirtti. SwapKit takas servisinden bir moderatör bu paylaşımlara Kim Jong Un’un fotoğrafıyla yanıt verdi.
Kelp DAO Bağlantısı ve Kuzey Kore Modeli
ZachXBT bir hesabın, “lolo”, nisan ayında gerçekleşen 292 milyon dolarlık Kelp DAO saldırısından elde edilen varlıkları da akladığını aktardı. Sohbet sırasında “lolo”, Telegramda “Marin” takma adını kullandığını doğruladı.
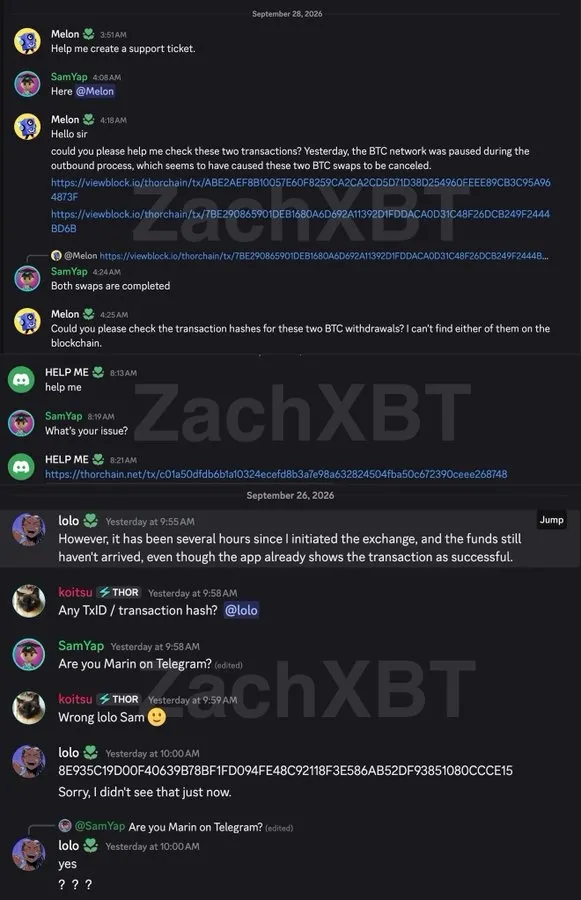
ZachXBT 387 milyon dolarlık Bitget hack şüphelilerini açık sohbetlerde yardım isterken buldu
Zincir üstü dedektif, ‘Aynı modeli TraderTraitor’la ilişkilendirilen birçok saldırıdan sonra da gördüm ve bu grupları yakından izliyorum diye yazdı.
TraderTraitor, ABD Federal Soruşturma Bürosu‘nun (FBI) Kuzey Kore bağlantılı bir hacker grubuna verdiği isim. FBI, bu grubu 2024’te Japonya kripto para borsası DMM Bitcoindeki 308 milyon dolarlık vurgundan sorumlu tutuyor.
ZachXBT‘ye göre şu anda fonlar farklı blockchain’ler arasında köprüler üzerinden taşınarak, izlerini gizlemek için coinleri karıştıran Wasabi gibi mikser cüzdanlarına aktarılıyor.
THORChainin saldırganlarla bağlantılı cüzdanları engellemeyi reddettiği biliniyor. Bitget, para çekme işlemlerini pazartesi günü tekrar açacağını açıkladı. ZachXBT ise önümüzdeki haftalarda bu gruplarla ilgili daha fazla veri yayımlayacağını belirtti.