




O Departamento de Justiça dos EUA disse na quinta-feira que obteve autorização judicial para apreender ou restringir mais de US$ 1,2 bilhão dos US$ 6,3 bilhões em criptomoedas roubadas da Binance.
A autorização abrange parte dos mais de US$ 2,7 bilhões em ativos roubados que autoridades dos EUA e parceiros do setor privado congelaram desde o hack de 29 de outubro. Os investigadores ainda trabalham para recuperar fundos adicionais, disse o departamento em seu anúncio.
O FBI atribuiu o hack da Binance ao grupo TraderTraitor, da Coreia do Norte, em um alerta cibernético. Kim Yo Jong, irmã do líder norte-coreano Kim Jong Un, negou o envolvimento da Coreia do Norte.
A Binance disse que cobriu os ativos afetados com seus próprios fundos e que um novo instantâneo de prova de reservas mostrou cobertura de pelo menos um para um dos ativos dos clientes, de acordo com sua publicação de quinta-feira no X.
Em novembro de 2025, o DOJ anunciou uma ação de fiscalização separada visando cerca de US$ 15 milhões em criptomoedas vinculadas a hackers norte-coreanos conhecidos como APT38.
Relacionado: Perdas com hacks de cripto equivalem a 57 centavos para cada US$ 1 ganho on-chain: Valente, da Ark
FBI alerta sobre videochamadas deepfake do FaceStealer
Em um caso separado, autoridades dos EUA apreenderam a infraestrutura de nuvem usada pelo FaceStealer, uma campanha norte-coreana de engenharia social que roubou mais de US$ 400 milhões em criptomoedas nos últimos 18 meses, disse o DOJ.
Os hackers usaram gravações feitas secretamente de vítimas anteriores e deepfakes gerados por IA de figuras proeminentes do setor de cripto para conquistar a confiança dos alvos em videochamadas. Eles usaram falsas correções técnicas para induzir os alvos a instalar malware, disse o DOJ.
A campanha tinha como alvo pessoas que trabalhavam com cripto e Web3. Os hackers também passaram a visar cada vez mais desenvolvedores e mantenedores de softwares de código aberto, em tentativas de obter acesso a seus dispositivos e contas em repositórios de software.
O FBI apreendeu mais de 900 vídeos de webcam de vítimas do FaceStealer sob um mandado federal. O órgão também publicou orientações sobre como se proteger contra o esquema e o que fazer após uma invasão em um comunicado público.
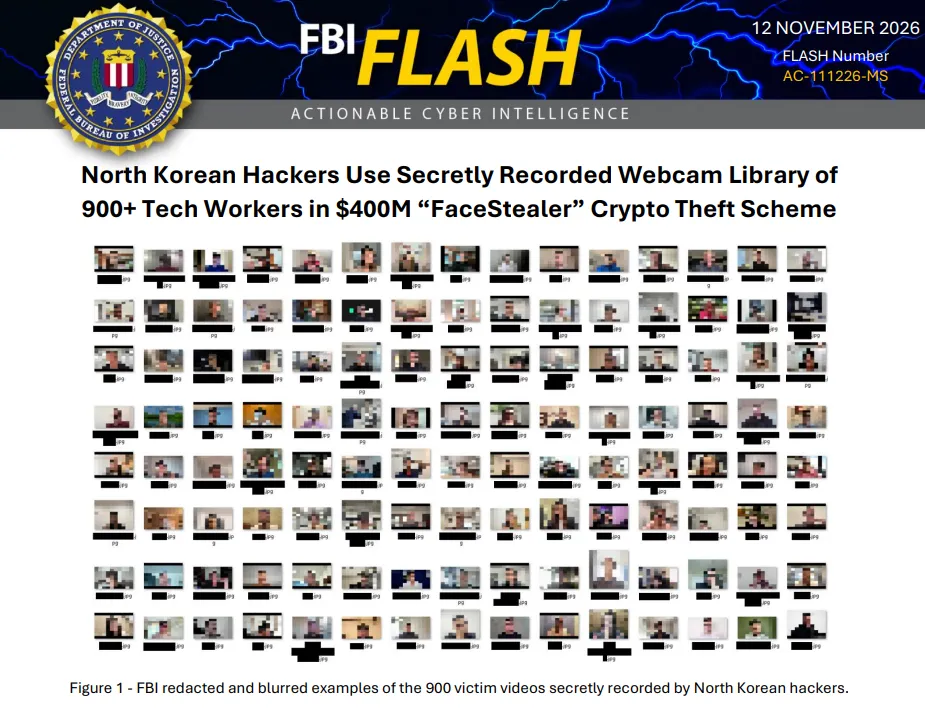
Imagens estáticas editadas de vídeos de webcam gravados por hackers do FaceStealer. Fonte: FBI
O DOJ disse que os hackers por trás do FaceStealer são conhecidos publicamente por vários nomes, incluindo Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff e Stardust Chollima.