

攻击获利后通过 Uniswap V3 将获得的代币兑换成 ETH 再次转入了 Tornado.Cash:
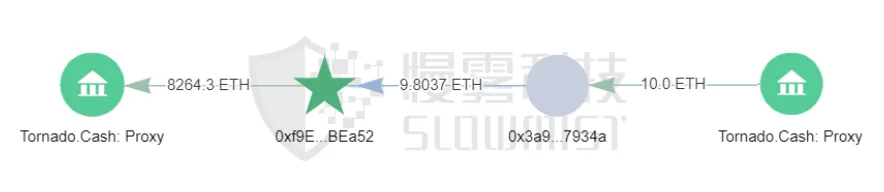
目前攻击者账户余额仅为 0.08 ETH,其余资金均已通过 Tornado.Cash 进行转移。
总结
本次漏洞的核心在于由于奖励更新记录缺陷导致同个 PLP 凭证能在同个时间节点给多个持有者都带来收益。针对此类漏洞,慢雾安全团队建议在进行凭证转移前应处理好奖励结算问题,记录好转移前后用户的奖励缓存,以避免再次出现此类问题。





摘要:本次漏洞的核心在于由于奖励更新记录缺陷导致同个 PLP 凭证能在同个时间节点给多个持有者都带来收益
攻击获利后通过 Uniswap V3 将获得的代币兑换成 ETH 再次转入了 Tornado.Cash:
目前攻击者账户余额仅为 0.08 ETH,其余资金均已通过 Tornado.Cash 进行转移。
总结
本次漏洞的核心在于由于奖励更新记录缺陷导致同个 PLP 凭证能在同个时间节点给多个持有者都带来收益。针对此类漏洞,慢雾安全团队建议在进行凭证转移前应处理好奖励结算问题,记录好转移前后用户的奖励缓存,以避免再次出现此类问题。