




Cập nhật (ngày 25 tháng 9 lúc 4:30 sáng UTC): Bài viết được cập nhật để bổ sung bình luận mới của CEO Bitget Gracy Chen và phân tích sơ bộ từ nhà nghiên cứu onchain Specter.
CEO Bitget Gracy Chen cho biết tin tặc Triều Tiên có thể đứng sau vụ xâm phạm an ninh trị giá 351,6 triệu USD của sàn giao dịch hôm thứ Năm, dẫn các phát hiện sơ bộ cho thấy những địa chỉ IP này có liên quan đến các dịch vụ VPN được một nhóm Triều Tiên sử dụng.
Phát biểu trong phiên hỏi đáp trực tiếp sau sự cố trên X, Chen cho biết các điều tra viên an ninh đã phát hiện những điểm tương đồng với các cuộc tấn công trước đây của Triều Tiên. Bà nói sàn giao dịch không cho rằng đây là vụ xâm nhập từ nội bộ.
“Chúng tôi đã xác định một số địa chỉ IP trùng khớp với lựa chọn VPN của một nhóm CHDCND Triều Tiên nhất định”, Chen nói, đề cập đến Cộng hòa Dân chủ Nhân dân Triều Tiên.
Tin tặc Triều Tiên bị liên hệ với các vụ đánh cắp tiền mã hóa ước tính trị giá 2,02 tỷ USD trong năm 2025, bao gồm vụ tấn công sàn Bybit trị giá khoảng 1,5 tỷ USD mà FBI quy trách nhiệm cho Triều Tiên.
“Mô thức này rất giống những gì nhóm Triều Tiên từng thực hiện”, bà nói.
Một nhà nghiên cứu onchain cũng độc lập cáo buộc có mối liên hệ giữa vụ đánh cắp từ Bitget và một tập thể tin tặc Triều Tiên.
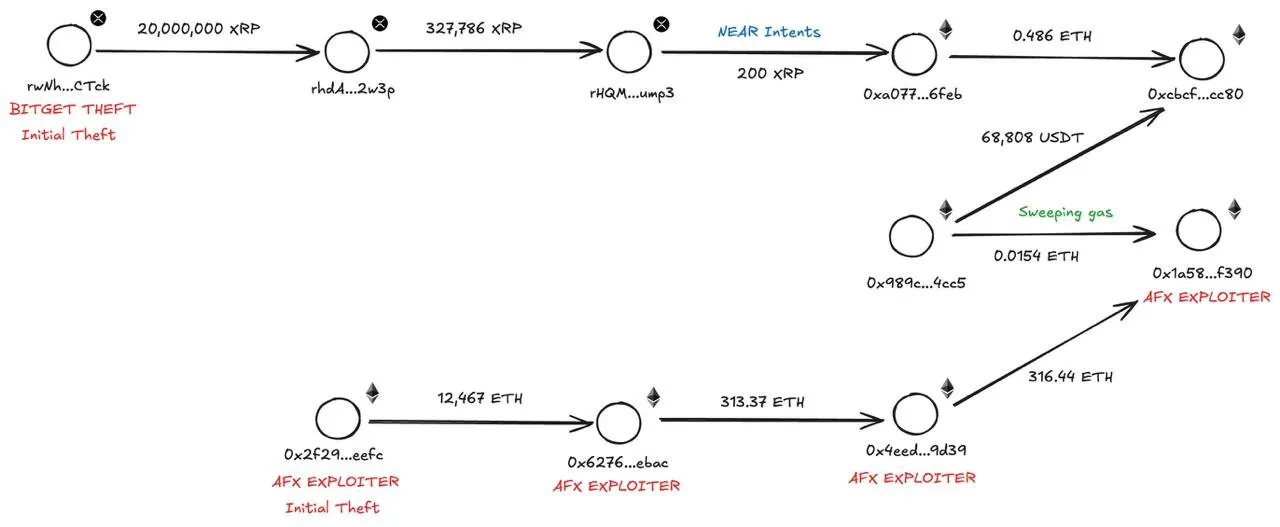
Trong một bài đăng trên X, Specter cho biết họ đã truy dấu một phần XRP bị đánh cắp đến một địa chỉ Ethereum đã nhận 68.808 USDT từ một ví. Ví đó trước đây từng gửi Ethereum đến một địa chỉ có nhãn “AFX EXPLOITER”.
AFX, công ty bị đánh cắp 24 triệu USD vào tháng 7, cho biết trong báo cáo hậu sự cố rằng họ nghi ngờ TraderTraitor, một nhóm có liên hệ với Triều Tiên, có liên quan đến vụ việc.
Sau đó, Chen cho biết trên X rằng tin tặc đã xâm nhập một hệ thống backend của dịch vụ ví và khai thác hệ thống này để giả mạo thông tin chuyển tiền, qua đó kích hoạt quy trình ký ủy quyền.
“Họ không giả mạo yêu cầu rút tiền của người dùng, cũng không lấy được khóa riêng của ví lạnh hay bất kỳ ví nóng hoặc ví ấm nào của chúng tôi”, bà nói trong phiên hỏi đáp.
Chen cho biết các điều tra viên vẫn đang xác định những hệ thống nào bị xâm phạm và kẻ tấn công đã giành được quyền truy cập bằng cách nào.
Liên quan: Bitget xác nhận vụ xâm phạm an ninh trị giá 352 triệu USD, đình chỉ hoạt động rút tiền
Các bình luận được đưa ra sau khi Bitget báo cáo những giao dịch chuyển tiền trái phép ảnh hưởng đến một phần cơ sở hạ tầng ví nóng và ví ấm của sàn hôm thứ Năm. Tại thời điểm xuất bản, hoạt động rút tiền vẫn bị đình chỉ.
Trong phiên hỏi đáp, Chen cũng cho biết một phần số tiền bị đánh cắp đã được thu hồi, nhưng không nêu cụ thể số tiền. Bà cho biết sàn giao dịch đang phối hợp với các tổ chức blockchain và các đối tác khác trong nỗ lực thu hồi.