




Merkeziyetsiz bir sürekli vadeli işlem borsasından 10 milyon doların üzerinde paranın çekildiği yakın tarihli bir olay, güvenliği para çekme kontrollerine odaklamanın eksikliklerini gösteriyor
Lighterın olay sonrası raporuna göre bir saldırgan, güvenliği ihlal edilmiş API anahtarlarını kullanarak fonları herkese açık bir havuza taşıdı ve başka bir hesap üzerinden tutulan payları kullandı. Bitquery, 10,39 milyon USDC tutarında bir para çekme işleminin izini sürdü. Borsa, protokolünün ve akıllı sözleşmelerinin etkilenmediğini söyledi.
Lighter artık herkese açık havuzlara yapılan transferler için cüzdan imzaları talep ediyor ve API anahtarı imzalarını herkese açık olmaktan çıkardı. Ayrıca IP izin listeleri ve bireysel anahtarlar için yapılandırılabilir izinler planlıyor.
Lighter o zamandan beri para yatırma ve çekme işlemlerini yeniden etkinleştirdi ve etkilenen işlemciye yaklaşık 5 milyon USDCyi ( USDC)iade etti.
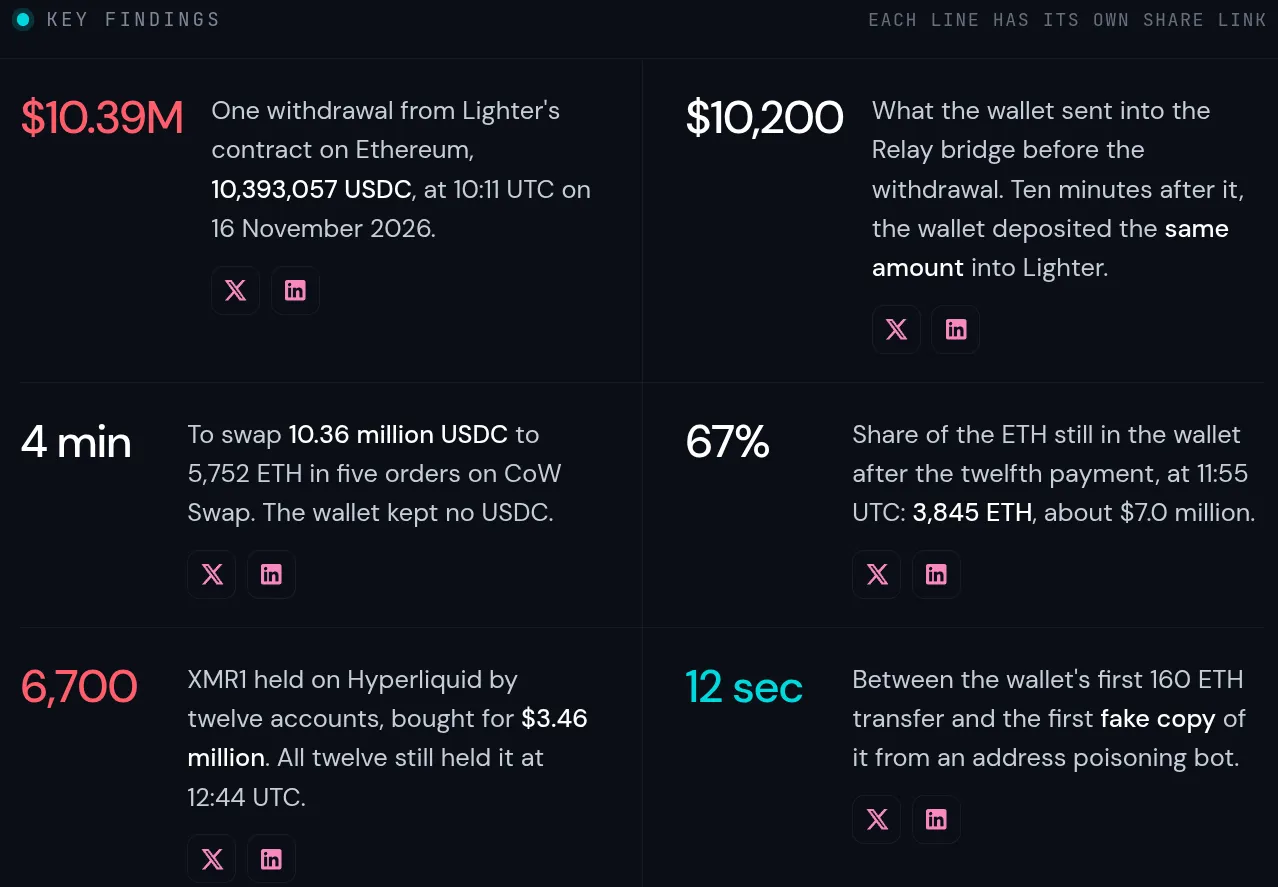
Lighter vakasına ilişkin infografik. Kaynak: Bitquery
Olay, siber güvenlik incelemelerinin akıllı sözleşme açıklarının ötesine bakması gerektiğini gösteriyor. Bir sistemin tanıdığı izinlerle bu izinlerin yol açabileceği mali sonuçlar arasındaki farkı da dikkate almak önemlidir.
İlgili: Google, bilgisayar korsanlarının yazılım açıklarını bulup istismar etmek için yapay zeka ajanlarını kullandığını söylüyor
Bir kimlik bilgisini içeren gerçek risk, erişebildiği bakiyelere, başlatabildiği işlemlere ve oluşturabildiği risklere bağlıdır. Varlıkları çekmesine izin verilip verilmediği ve hangi hedeflere çekebileceği, birçok etkenden yalnızca ikisidir. Lighterın olay sonrası raporunda belirttiği gibi:
“İşlem yapabilen bir anahtar, başkası bu anahtarı elinde tutuyorsa yine de size para kaybettirebilir.”
Bu, kullanıcının her kimlik bilgisi için net bir yetki kapsamı belirlemesi gerektiği anlamına gelir. Bu kapsam; erişilebilen hesapları, izin verilen piyasaları, emir büyüklüklerini, fiyat toleranslarını ve toplam riski belirleyebilir. Sermayeyi ortak bir havuza taşımak veya bu limitleri genişletmek ayrı bir yetkilendirme gerektirebilir.
Aynı mantık ek imzalar için de geçerlidir. İkinci bir imza, onay süreci işlemin mali etkisini bağımsız olarak değerlendirdiğinde anlamlı bir koruma sağlar.
DEX izinlerinin para çekme işlemlerinin ötesine nasıl geçtiğine ilişkin tam analizi okumak için Daybreak Newslettera kaydolun.
Dergi: 2030‘a kadar Bitcoin 1 milyon dolara mı? Dragonfly’dan Qureshi: ‘Neredeyse kesinlikle hayır’