






Artan jeopolitik gerilimler endişe için yeterli bir neden değilmiş gibi, şimdi sıra nükleer bir aşamaya geçmekte olan kriptoda.
Sektör, saldırganların eskiden uzak bir ihtimal olarak görülen ancak artık potansiyel olarak inandırıcı hale gelen bir yapay zekâ senaryosunu kullanarak açık anahtarlardan özel anahtarları türettiği ve herkesin kriptosunu riske attığı bir kriptografi kıyameti senaryosunu tartışıyor.
Ethereum araştırmacısı Justin Drake geçen çarşamba “sığınak modu” için plan yapılması çağrısında bulundu; yapay zekâdaki matematiksel saldırıların keşfini hızlandırabilecek ve nihayetinde kriptografiyi “kırabilecek” “alçakgönüllü kılan” ilerlemelere işaret etti:
“Bence en kötü ihtimalde ECDSA‘nın [Eliptik Eğri Sayısal İmza Algoritması] Qday’den önce, yıllar değil aylar içinde kırılabileceği ihtimaline karşı hazırlık yapmak artık makul.”
Drake, sektörün varlıkları, açık anahtarları açığa çıkmamış yeni adreslere kontrollü biçimde taşımaya yönelik planlamaya başlaması gerektiğini düşünüyor; böylece potansiyel bir saldırganın kullanabileceği bilgiler azaltılabilir.
Peki bu uyarısını neye dayandırıyor ve gerçekten alarm için bir neden var mı?
Kripto paniği haklı mı?
Drakein endişesi yalnızca yapay zekânın kriptografiyi kırabilecek kuantum bilgisayarların ortaya çıkışını hızlandırıp hızlandırmayacağı değil; yapay zekâ sistemlerinin, insan kriptografların gözden kaçırdığı klasik hesaplama kullanan matematiksel saldırıların keşfedilmesine de yardımcı olabilmesi.
Ona göre çoğu blockchainin temelini oluşturan kriptografi olan eliptik eğriler, daha büyük matematiksel yapıları nedeniyle bu tür atılımlara hash işlevlerinden daha açık olabilir; bu da klasik bir algoritmanın eliptik eğri kriptografisini kırabilmesi ihtimalini doğuruyor.
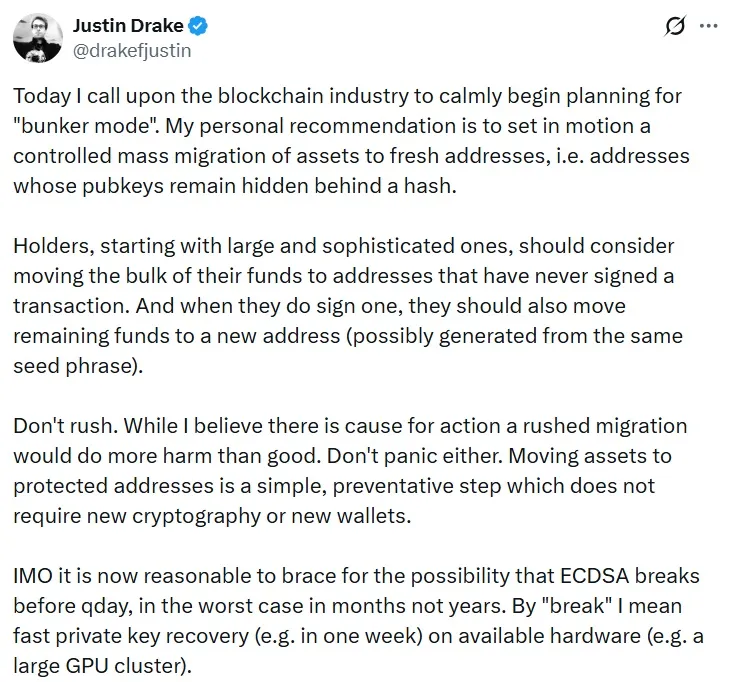
Justin Drake sektörün sığınak modu için plan yapmasını istiyor. Kaynak: Justin Drake
Johns Hopkins Üniversitesi‘nde kriptografi profesörü olan Matthew Green, Drake’in değerlendirmesi hakkında görüş bildirdi ve kripto sektörünü hâlihazırda kasıp kavuran panik ateşine odun attı.
“Açık anahtarlı kriptografiyi kaybedebileceğimizi düşünüyorum,” dedi.
İlgili: Durdurulamayacak kadar büyük: Yapay zekâdaki yavaşlama ekonomiyi çökertir mi?
Herkes bu alarmı paylaşmıyor. Coinbasein kriptografi başkanı Yehuda Lindell, kendi bilgisi dahilinde eliptik eğri kriptografisinin temelindeki onlarca yıllık matematiksel varsayımların zayıfladığına dair “hiçbir kanıt olmadığını” söyledi.
Donanım cüzdanı Trezor‘da Bitcoin analisti olan Lucien Bourdon, Magazine’e şunları söylüyor:
“Yapay zekâ veya başka herhangi bir şey kullanılarak ECDSAnın arkasındaki matematiğe yönelik güvenilir ve yayımlanmış hiçbir ilerleme yok.”
OpenAI‘nin yapay zekâ tarafından yazılmış matematik makalelerine ilişkin son yayınlarının hiçbirinin ECDSA’ya yönelik bir saldırı içermediğini söylüyor; ancak Drake bunun rahatlamak yerine şüphelenmek için bir neden olduğuna inanıyor. Drakein diğer argümanı, eliptik eğrilerin hash işlevlerinden daha fazla matematiksel yapıya sahip olduğu ve bunun onları kırmayı kolaylaştırabileceği.
“Nasıl olduğunu söylemiyor,” diyor Bourdon. “Ayrıca zaman çizelgesini en kötü senaryo olarak nitelendiriyor ve insanlara acele etmemelerini söylüyor.”
Donanım cüzdanı FoundationHQ‘nun genel müdürü ve kurucu ortağı Zach Herbert, uzatılmış bir açık anahtarın (xpub) zaten bir cüzdan uygulamasıyla veya üçüncü bir tarafla paylaşılmış olması durumunda fonları yeni adreslere taşımanın yeterli olmayabileceğini Magazine’e söylüyor.
Bu durumda, “saklamaya çalıştığınız açık anahtarları türetmek için gereken bilgiye zaten sahipler,” diyor.
Ethereum cüzdanı MetaMask‘in kurucusu ve genel müdürü Taylor Monahan’ın işaret ettiği gibi, kriptografi kırılırsa varlıklarınızın fiyatı tek endişeniz olmayacak:
“Eliptik eğriler, açığa çıkan herhangi bir açık anahtarın ele geçirilmeye yol açacağı şekilde kırılırsa ve bunu en büyük önceliği kripto çalmak olan, finansal motivasyonlu bir bilgisayar korsanı yaparsa, tüm dünya s**fıra inecek. Sihirli internet coin‘lerinizi sığınak modunda tutmak size yardımcı olmayacak.”Coin’leri taşımak neden yeterli olmayabilir
Herbert, xpubların cüzdanların aynı hesap için, hiç kullanılmamış adreslere ait olanlar da dahil olmak üzere birden fazla açık anahtar oluşturmasına olanak tanıdığını söylüyor.
Bir cüzdan uygulaması veya üçüncü taraf bu bilgiye zaten sahipse, fonları aynı hesap içindeki yeni bir adrese taşımak yeni adresin açık anahtarını onlardan gizlemeyebilir.
ECDSA pratikte kırılabilir hale gelirse, “bir saldırgan donanım cüzdanınıza hiç dokunmadan karşılık gelen özel anahtarları kurtarabilir.”
İlgili: Dragonfly ortağı “sığınak modu” felaketçiliğini reddediyor, proaktif blockchain önlemleri çağrısı yapıyor
Ethereum ölçeklendirme protokolü StarkWare‘in kurucu ortağı ve genel müdürü Eli Ben-Sasson, Magazine’e “Hayır, bu açıkça yeterli bir koruma değil,” diyor.
“Coinlerinizi yalnızca taşımakla kalmayıp onları bir daha kullanmak istiyorsanız yeni türde cüzdanlar indirmeniz gerekir.”
Bir kırılmanın cüzdan imzalarından daha fazlasını etkileyeceğini de söylüyor. Ethereumun altyapı düzeyindeki imzaları ve mutabakat mekanizmalarının yanı sıra bloblardaki veriler için kullanılan Kate-Zaverucha-Goldberg (KZG) polinom taahhüt şemasının da ele alınması gerekecek.
“Son olarak gas ücretleri de muhtemelen dramatik biçimde artacak, çünkü işlevlerin büyük bir kısmı bozulacak,” diye ekliyor.
Bitcoin‘de bazı adres türleri, paralar harcanana kadar tam açık anahtarı kriptografik bir hash’in arkasında gizler. İlgili hash işlevleri güvenli kalırsa bu, bir saldırganın açık anahtardan özel anahtar türetmeye çalışmasına karşı ek bir koruma katmanı sağlayabilir. Buna karşılık Taproot adresleri, açık anahtarı doğrudan zincir üstünde açığa çıkarır.
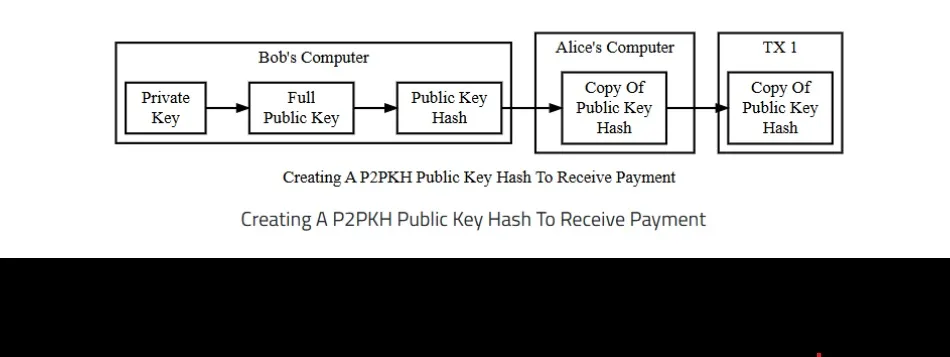
Bourdon, bc1q ile başlayan yaygın SegWit adreslerinin harcama yapılana kadar açık anahtarları gizli tuttuğunu ve Trezor gibi cüzdanların adreslerin yeniden kullanılmasını sınırlamak için yeni alım adresleri oluşturduğunu söylüyor.
“Şu anda yapılacak bir şey yok,” diyen Bourdon, panik içinde geçiş yapmanın yarardan çok zarar getireceğini ekliyor. “Fonlarını taşımak için acele eden insanlar hata yapıyor ve dolandırıcılar da onlara ulaşmak için bunun gibi hikâyeleri kullanıyor.”
Ayrıca, ne zaman Bitcoin harcarsanız açık anahtarın zaten mempoolda açığa çıktığını ve bunun bir saldırı için fırsat penceresi oluşturduğunu belirtmekte fayda var.
Tüm kripto varlıkları eşit yaratılmamıştır
Bazı blockchain ağları kriptografik tehditlere şimdiden hazırlanıyor, ancak önerdikleri çözümler farklılık gösteriyor.
Yapay zeka odaklı NEAR Protocol‘de kullanıcılar, varlıklarını taşımadan tek bir işlemle mevcut bir ana ağ hesabına kuantum güvenli bir FIPS-204 anahtarı ekleyebilir; Meteor gibi cüzdanlar da kuantum güvenli imzalamayı destekliyor. Bu yöntem, Ethereum’un yaratıcısı Vitalik Buterinin saldırılara karşı savunmasız olabileceğinden endişe ettiği kafes tabanlı kriptografiye dayanıyor.
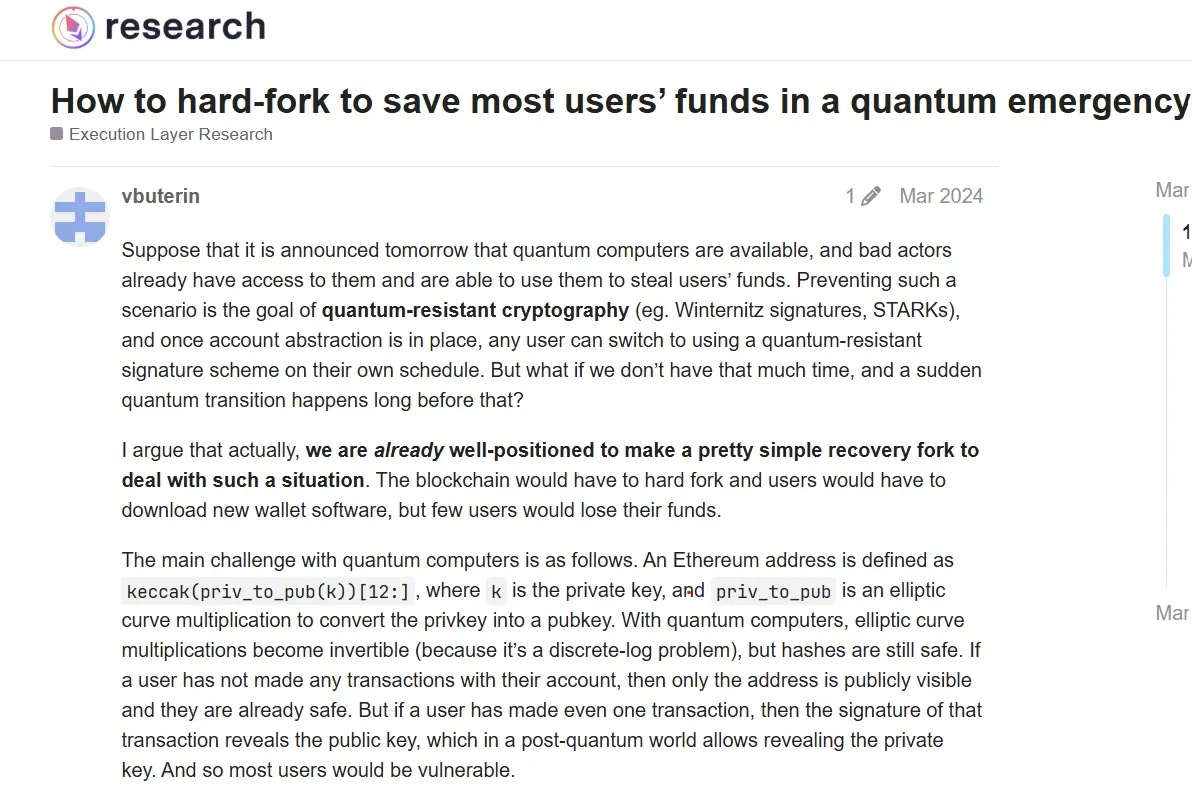
Ethereum, işlem imzalarından mutabakata ve veri güvenliğine kadar her şeyi kapsayan, hash tabanlı imzalar ve ZK kanıtı toplama kullanan daha geniş bir kuantum sonrası yol haritası geliştiriyor. Ayrıca kâğıt üzerinde tasarlanmış bir acil hard fork ve kurtarma önerisi de bulunuyor.
Vitalik Buterin, Mart 2024 tarihli bir paylaşımında, kitlesel hırsızlığın başlamasının ardından blokları geri alacak, geleneksel cüzdan işlemlerini devre dışı bırakacak ve kullanıcıların seed phrase‘in sıfır bilgi kanıtlarını kullanarak fonlarını geri almasına izin verecek olası bir hard fork’u ana hatlarıyla açıkladı.
İlgili: Vitalik Buterin, yapay zekadaki hızlı matematik ilerlemeleri karşısında kripto “sığınak modu”nu destekliyor
Bitwise Europe kıdemli araştırma asistanı Max Shannon, bunun hâlâ “belirlenmiş bir takvimi olmayan” bir öneri olduğunu söylüyor.
Henüz hiç kimse çalışan bir saldırı göstermemiş olsa da kullanıcıların “uzun vadede” kuantum güvenli imzalara geçmesi gerektiğini belirtiyor.
Starknetin hesap soyutlama mimarisi, kullanıcıların fonlarını yeni bir adrese taşımadan imza şemalarını değiştirmesine olanak tanıyor. Ben-Sasson, “hesap soyutlama sayesinde herhangi bir imza şemasını kullanabildiğiniz” için temel teknolojinin değiştirilmesi gerekmediğini söylüyor.
Ancak ağın durum ağacının bazı bölümleri ve güvenlik için Ethereuma dayanması da dahil olmak üzere diğer bileşenlerin hâlâ ele alınması gerektiğini belirtiyor.
Solanada kullanıcılar için yeni bir adrese geçmek yardımcı olmayacak, çünkü açık anahtarlar varsayılan olarak açığa çıkıyor — yine de fonlarını Winter Wallet gibi kuantum sonrası bir kasaya taşıyabilirler.
Solana Foundation teknoloji başkan yardımcısı Jacob Creech, imza şeması kırılabilir hâle gelirse Solana kullanıcılarının “sığınak moduna” girmesine gerek kalmayacağını söyledi.
Bir ağ yükseltmesi, kullanıcıların hash tabanlı bir kanıt kullanarak gizli seedlerinin sahipliğini kanıtlamasına ve hesaplarını daha güvenli bir imza şemasına taşımasına olanak tanıyabilir. Creech, çalışan bir kavram kanıtının mevcut olduğunu, ancak yükseltmenin kendisinin henüz devreye alınmadığını söylüyor.
Peki kripto sahipleri paniğe kapılmalı mı?
Shannon, Bitwiseın şimdilik bu teorik risk konusunda endişelenmediğini, ancak “ihtiyatlı davranmaya değer” olduğunu söylüyor.
Herbert, “Yeni adresleri ve xpub ifşasını bir düşünce deneyi olarak tartışabiliriz,” diyor, “ancak bu adımların bu senaryo için pratik bir plan oluşturduğunu iddia etmezdim.”
Bazı kişilerin eski cihazları, karmaşık çoklu imza düzenlemeleri veya yıllardır dokunmadıkları Bitcoinleri olduğunu belirten Herbert, bir yazılım güncellemesinin “bu paraları otomatik olarak korumayacağını” söylüyor.
Bourdon, Drake‘in uyarısına, önerdiği hash tabanlı kriptografiye doğru Ethereum’un attığı adımlardan söz edilmesinin eşlik ettiğini hatırlatarak kripto sahiplerine kaynağı dikkatle incelemelerini söylüyor.
“Dolayısıyla kanıtlanmamış bir tehdide ilişkin uyarı, aynı zamanda Ethereumun yol haritası için bir tanıtıma dönüşüyor,” diyor.
Bu, Drake‘in haksız olduğunu kanıtlamasa da ECDSA’nın kırılmanın eşiğinde olduğuna dair hâlâ hiçbir kanıt yok ve fonları taşımak için acele etmenin beraberinde getirdiği pek çok risk var.
Ancak kripto cüzdanlarının ve blockchain ağlarının temelindeki kriptografi çökerse, coinleri taşımak sektörün vereceği tepkinin en kolay kısmı olabilir.