




Он также получил средства от кошельков, которые Arkham обозначает как горячий кошелек Nexo и кастодиальную службу Prime Trust.
Поступившие недавно 50 BTC оставались на адресе по состоянию на утро пятницы. Это означает, что отсутствуют данные в блокчейне, свидетельствующие о том, что бездействующие монеты были отправлены в FalconX, на другую биржу или проданы.
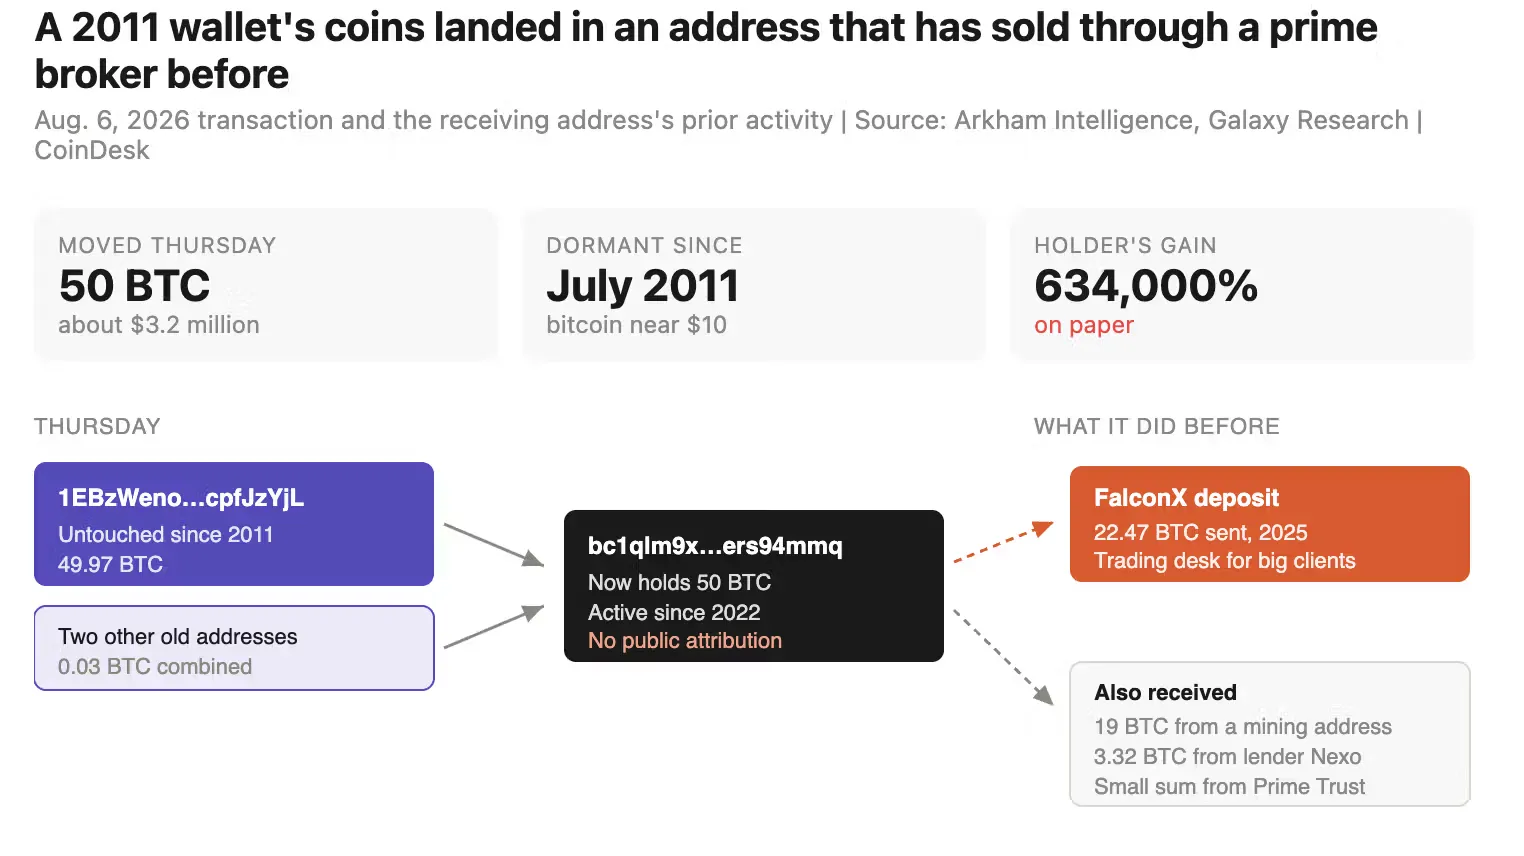
Монеты из кошелька 2011 года оказались на адресе, который ранее продавал их через основного брокера. (Шаурья Мальва/CoinDesk)
Неактивные кошельки с самых ранних лет биткоина привлекают внимание при их движении, поскольку их владельцы накопили монеты, когда актив стоил лишь часть сегодняшней цены.
Хотя само по себе движение даёт мало информации о дальнейших планах держателя, переводы могут отражать всё — от обновлений кошельков и изменений в кастодианских услугах до подготовки к продаже.
Данные движения происходят на фоне одной из самых серьёзных атак на холодные кошельки в истории Биткоина за последние годы, что служит напоминанием о том, что монеты могут храниться в безопасности более десяти лет и всё же стать уязвимыми, когда программное обеспечение, защищающее их ключи, выходит из строя.
Coinkite, производитель аппаратного кошелька Coldcard, призвал пользователей во вторник для перемещения средств после раскрытия уязвимости в программном обеспечении, датируемой 2021 годом, которая могла подвергнуть риску ключи, сгенерированные затронутыми устройствами. Злоумышленники привлекли до 114 миллионов долларов с уязвимых кошельков с 30 июля, согласно компании, в ходе четырех волн краж.