




Uma família francesa ficou amarrada por horas por agressores após terem cripto ativos levados. A polícia não informou como os criminosos escolheram a residência, e essa lacuna revela o problema de dados do setor.
Por volta das 4h em 20 de setembro, quatro homens encapuzados invadiram uma casa no norte da França. Eles imobilizaram os pais e dois filhos com fita preta, forçando o pai a entregar seus códigos de acesso e transferir 40 mil euros.
O pai trabalha como funcionário de TI no setor de cripto. Promotores ainda não revelaram como os agressores o identificaram.
Has France become the crypto crime capital of the world?
Four masked men broke into a family home in France, tied up the parents and their two children, and forced the father to transfer €40,000 in crypto.
The numbers are alarming:
• 77 crypto-related crimes and attempts in… pic.twitter.com/MnHBJ47QWA
— BeInCrypto (@beincrypto) September 21, 2026
Outro episódio ocorrido no mesmo mês ilustra como esse tipo de informação pode ser exposta com facilidade. Em 13 de agosto, a fabricante de carteiras físicas Trezor comunicou a 13.689 clientes que uma falha de segurança em um de seus fornecedores logísticos expôs dados sensíveis de pedidos. Esse número depois subiu para mais de 80 mil.
Não há relação entre os dois casos, tampouco é necessário que haja. Mas, juntos, mostram a mesma vulnerabilidade por diferentes lados: um banco de dados que associa o endereço residencial à posse de cripto ativos e o risco quando alguém age a partir dessa ligação.
O BeInCrypto conversou com especialistas da Hacken e da Zama para entender a responsabilidade dos provedores quando um fornecedor expõe a identidade de seus clientes, quais dados o setor deveria parar de armazenar e como identificar se uma custodiante pode falhar caso seja coagida.
O que o termo “sem chaves comprometidas” ignora?
Quando a Trezor anunciou o vazamento em agosto, destacou aquilo que não ocorreu. Foi informado que seus próprios sistemas não foram invadidos e que os dispositivos seguiam protegidos.
Esses esclarecimentos focaram no risco que as carteiras físicas se propõem a evitar: furto de fundos.
No entanto, Dmytro Yasmanovych, chefe de GRC e operações de segurança da Hacken, explicou que a ausência de uma chave privada furtada não significa que os clientes estejam protegidos.
“… Alguém que sabe seu nome, endereço e que você possui uma carteira física tem elementos para te mirar. Uma chave comprometida pode ser trocada em minutos. Seu endereço residencial, não.”
Yasmanovych defende que essas informações mantidas por empresas de entrega e outros fornecedores merecem tanta atenção quanto a própria carteira. Se um banco de dados conecta o investidor de cripto à residência, as consequências podem atingir toda a família.
“… Assim, um provedor pode impedir acesso aos fundos e ainda assim deixar o cliente vulnerável de forma muito pessoal. A questão é saber se suas medidas de segurança realmente protegem quem usa o serviço, não apenas o dispositivo.”
Os números franceses por trás do alerta
A França mostra como isso se desenrola. O ministro do Interior, Laurent Nuñez, afirmou no fim de junho que as autoridades haviam registrado mais de 70 episódios violentos ligados a cripto desde janeiro.
A Chainalysis, que contabiliza casos tornados públicos, identificou 30 registros desse tipo na França até meados de 2026, em comparação a 19 ao longo de todo o ano de 2025.
A empresa aponta o vazamento de dados como causa mais provável. Destaque para um caso em 2024, quando um funcionário da Receita teria roubado dossiês de investidores de cripto de alto patrimônio, com endereços e telefones, e vendido a intermediários do crime.
A vulnerabilidade familiar citada por Yasmanovych aparece nos próprios dados. Na França, mais de 40% dos episódios envolveram familiares, não o próprio investidor. Invasões domiciliares representaram 37% dos ataques documentados até meados de 2026, superando os 26% em 2023.
A Chainalysis estimou que ataques violentos contra investidores no mundo todo tomaram mais de US$ 30 milhões no primeiro semestre do ano. Esse valor considera apenas situações em que o investidor efetivamente entregou fundos.
O levantamento calcula o impacto total em US$ 107 milhões, ao incluir pedidos de resgate, transferências bloqueadas e valores recuperados, alertando que a soma envolve somente casos divulgados.
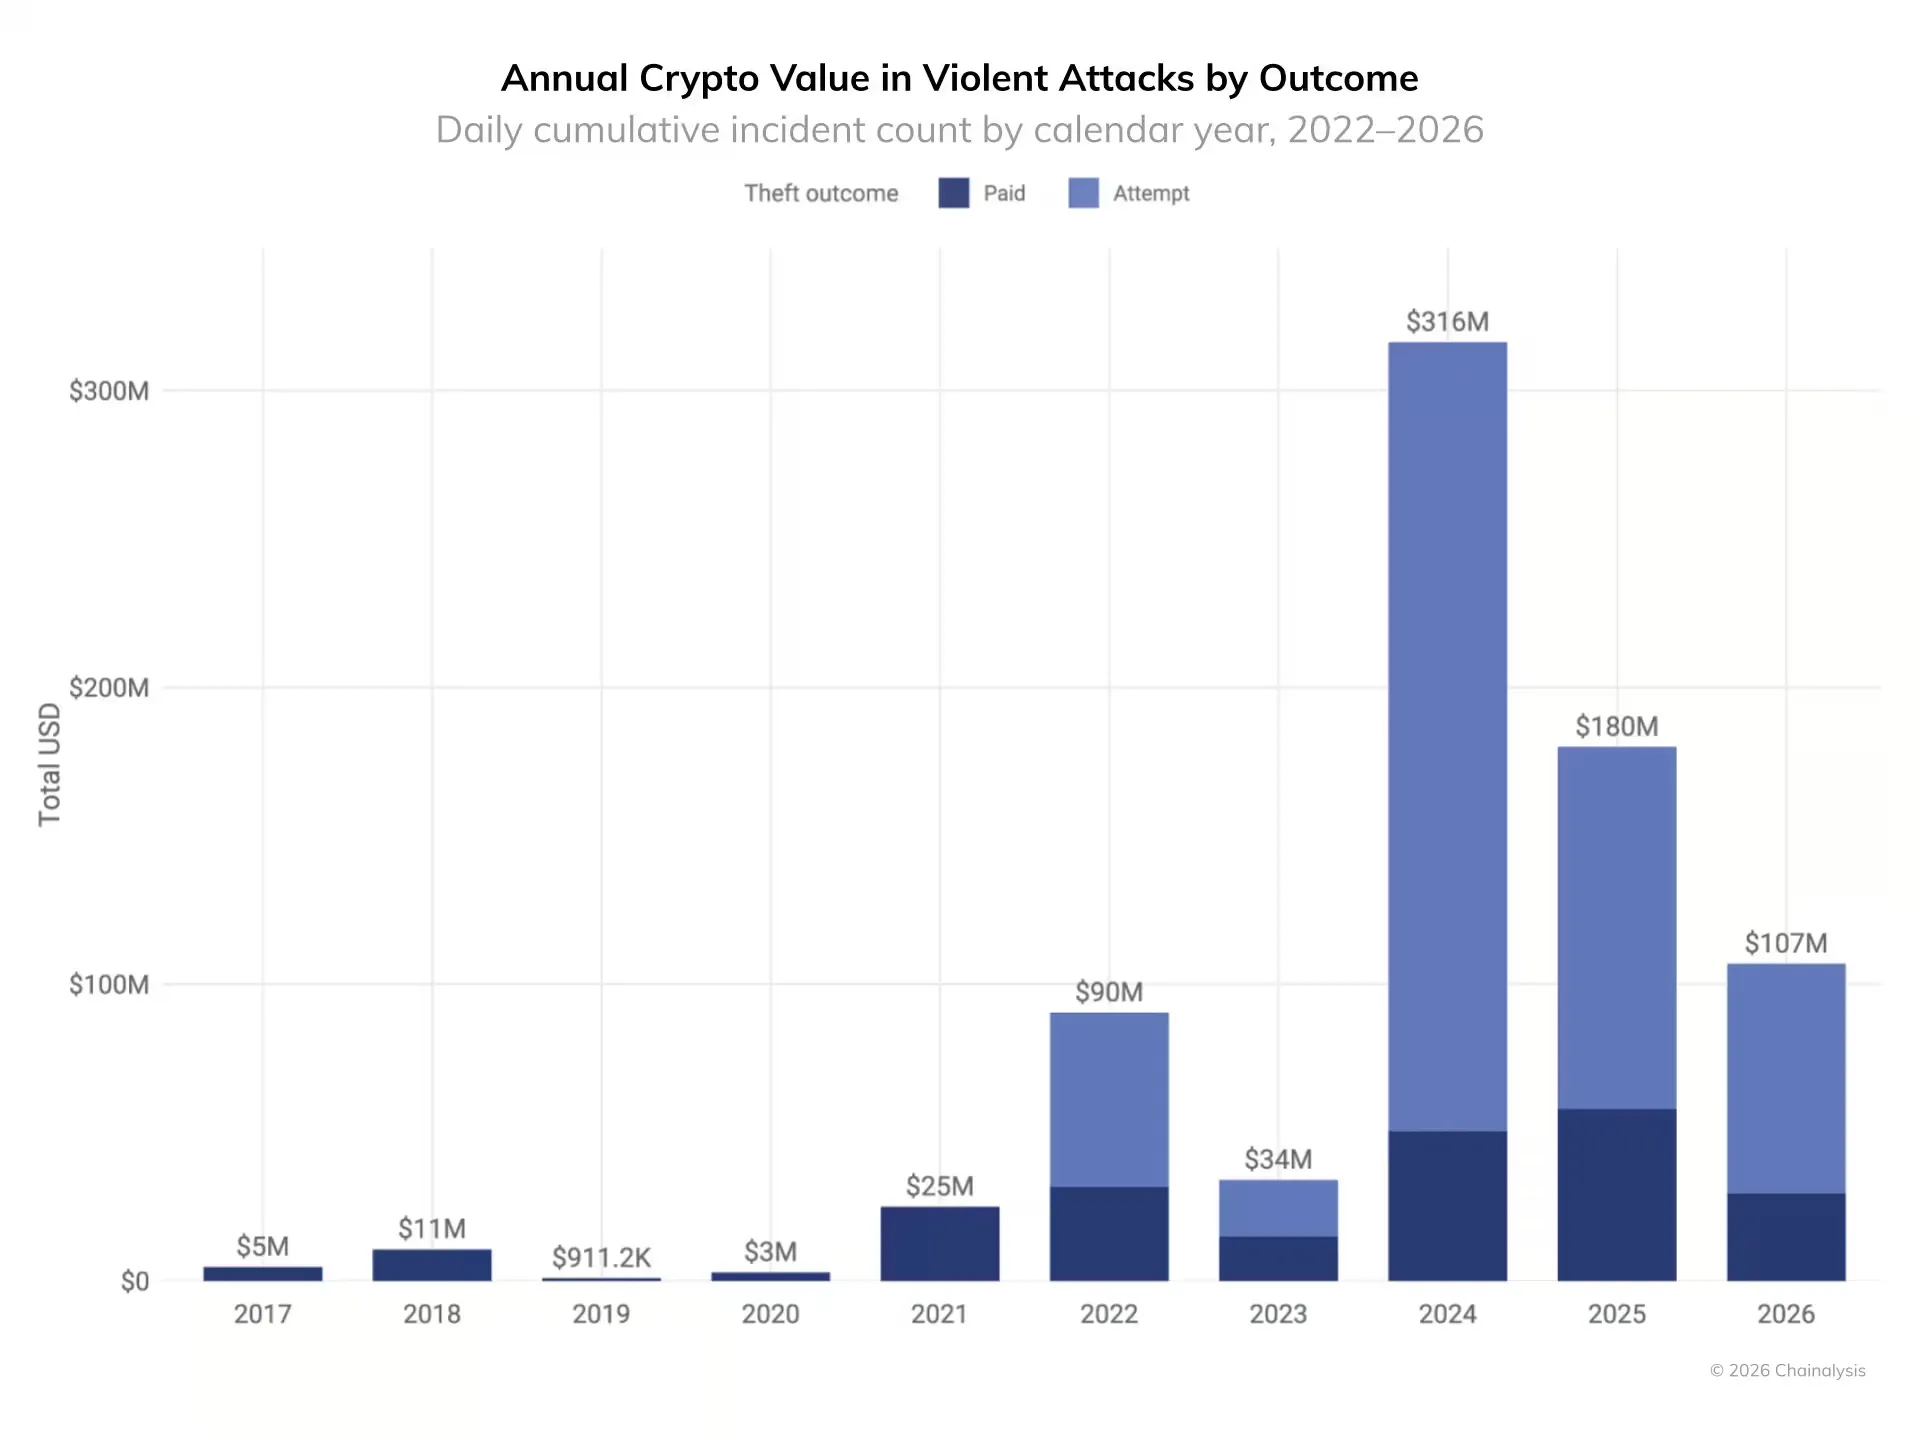
Cripto roubada ou alvo de ataques violentos, 2017–2026. Fonte: ChainalysisOs dados por trás do alvo
Esses crimes precisam de alvos, e muitas vezes eles vem de registros mantidos por terceiros. Por isso, a gestão de dados é mais uma questão de segurança para o setor de cripto.
Empresas podem precisar de informações para uma transação ou serviço específico. Embora manter esse dado por tempo indeterminado represente novo risco caso venha a ser exposto. Então, quais informações o setor deveria deixar de coletar, ou apagar com mais rapidez?
Yasmanovych cita o número de telefone. Segundo ele, a empresa pode utilizá-lo para agendar uma entrega, porém não existe justificativa para guardá-lo por anos no banco de dados.
Assim, se houver um vazamento, o telefone pode ser explorado em golpes de phishing, fraudes por voz ou clonagem de chip.
“… Eu excluiria o vínculo entre pedido e endereço físico assim que a entrega fosse finalizada e não houvesse mais justificativa para mantê-lo. É possível guardar o necessário para impostos e garantias sem precisar reter todo histórico de endereços.”
Ele apontou outro problema: a exclusão de dados muitas vezes depende apenas da palavra da empresa.
“Em um caso, uma empresa possuía uma regra de retenção de noventa dias e confirmação escrita do parceiro de logística de que registros antigos haviam sido removidos. Mesmo assim, anos de dados permaneciam em seus sistemas. Por isso, eu quero evidências da exclusão, não apenas uma política de retenção. Se ninguém verifica se a regra foi cumprida, ela oferece pouca proteção.”
A mesma responsabilidade se estende ao que ocorre após o vazamento de informações do cliente. Segundo Denys Yasmanovych, além de um e-mail de alerta, o fornecedor deve explicar exatamente quais dados foram expostos.
“O vazamento de uma cidade é uma coisa. Nome, endereço residencial e comprovação de investimento em cripto representam um risco diferente… Alguém cuja residência foi exposta pode precisar de suporte para organizar entregas futuras sem compartilhar esse dado de novo… É necessário haver uma pessoa ou equipe direta para contato quando a situação exigir algo além de um FAQ padrão.”
Yasmanovych ressaltou ainda que o fornecedor precisa esclarecer o que permitiu a exposição. Se o prestador de serviço armazena dados além do prazo combinado, os clientes devem ser informados sobre quais ações impedirão que isso se repita e como a exclusão será verificada no futuro.
“Um e-mail de aviso é o ponto de partida. As pessoas precisam saber o que aconteceu, o que podem fazer agora e se a empresa realmente corrigiu o processo que falhou.”
A resposta da Trezor ao próprio incidente de segurança pode ser avaliada segundo esses critérios. A empresa contatou individualmente os clientes afetados, especificando se a exposição foi total ou parcial, e alertou sobre tentativas de phishing e, em setembro, sobre riscos físicos à segurança.
Prometeu ainda a opção de Entrega Anônima, por meio de retirada em armários, embalagem neutra e exclusão automática dos identificadores de envio.
We are currently working on an Anonymous Delivery option, which we aim to have ready by September for the EU and by the end of the year for the US.
This gives you a safer way to order hardware wallets without linking the purchase to your home address or real-world identity.
-…
— Trezor (@Trezor) August 13, 2026
Tecnologias de privacidade podem eliminar a lacuna?
O problema não se limita aos dados armazenados fora da blockchain. À medida que mais operações financeiras migram para blockchains públicas, as próprias transações criam outra camada de exposição.
O CEO e cofundador da Zama, Dr. Rand Hindi, afirmou que o episódio da Trezor evidencia um desafio relacionado à retenção de dados off-chain.
Segundo ele, conforme o capital institucional migra em larga escala para blockchains, o sigilo das operações deixa de ser um recurso opcional e passa a ser uma condição para participação. Hindi citou uma estimativa da BCG (disponível aqui) de que ativos digitais ligados ao mundo real poderão atingir cerca de 16% dos ativos globais investíveis até 2035.
Boston Consulting Group's latest Digital Asset Market report puts tokenised assets at 16% of global investible assets by 2035. The three sub-categories sit at very different stages:
— Crypto: ~$3T market, current revenue pool
— Stablecoins: ~$300B, fastest-growing monetary layer… pic.twitter.com/tDfNzm7G6C
— Sygnum Bank (@sygnumofficial) May 19, 2026
Hindi afirmou que instituições reguladas não podem atuar em um livro público em que todas as posições e relações com contraparte ficam acessíveis. O executivo apontou a criptografia totalmente homomórfica (FHE) como alternativa para lidar com esse problema sem sacrificar a conformidade regulatória.
“A FHE permite computação diretamente em dados criptografados: uma transferência é executada, um limite de lavagem de dinheiro é verificado, requisitos são confirmados – tudo sob criptografia – sem que nenhum validador ou explorador de bloco visualize saldos ou informações sensíveis. Se um regulador exigir acesso, um grupo definido de responsáveis pela conformidade autoriza a descriptografia, controlada no próprio protocolo, não só por política.”
Soluções de privacidade também podem restringir quais dados precisam ser compartilhados, sem inviabilizar a verificação.
De acordo com Yasmanovych, provas de conhecimento zero permitem que uma exchange demonstre ter ativos suficientes para cobrir os saldos dos clientes, sem precisar divulgar o saldo individual de cada investidor.
A exchange pode, dessa forma, compartilhar evidências de sua posição total sem expor as informações das contas dos clientes. Yasmanovych acrescentou que isso não significa que as informações se tornam inacessíveis.
Dependendo da configuração do sistema, um investigador autorizado pode analisar as evidências e registros relacionados por meio de auditoria apropriada ou processo judicial.
Ele afirmou que a divulgação seletiva segue princípio semelhante no compartilhamento de dados de identidade. Um serviço pode comprovar que alguém cumpre determinado critério sem receber todo o documento ou perfil do cliente.
“Nenhuma dessas abordagens resolve o problema de dados pessoais armazenados fora da blockchain. Valor da transação, horário e conexões entre carteiras continuam acessíveis, assim como documentos de identificação e endereços residenciais nas bases de dados de exchanges, empresas de entrega e pagamentos.”
Para Yasmanovych, a lacuna é clara: uma empresa consegue reforçar a privacidade da transação em si, mas as informações necessárias para entrega e suporte permanecem expostas em outros lugares.
Quando as credenciais são autênticas, mas o cliente não está livre
A distinção entre privacidade transacional e segurança pessoal torna-se ainda mais relevante quando o cliente é forçado a autorizar uma transferência. Um custodiante pode adotar infraestrutura segura e controles rígidos de acesso.
No entanto, essas proteções são testadas de outra forma quando alguém é coagido a entregar seus ativos.
Yasmanovych pontuou que uma auditoria técnica comprova o funcionamento do sistema conforme o esperado, mas é limitada para entender o que ocorre quando alguém é obrigado a transferir seus ativos.
“Eu testaria o processo de saque sob essa pressão. Por exemplo, um cliente com credenciais válidas solicita uma grande transferência enquanto está sendo coagido. O fornecedor saberia reconhecer a situação, suspender o saque ou envolver outra pessoa antes que o dinheiro saia?”
Entre os controles recomendados, Yasmanovych menciona a necessidade de um segundo responsável autorizado e atraso obrigatório em transferências volumosas, ambos sem possibilidade de serem desativados pelo cliente durante a mesma sessão. O objetivo é permitir intervenção do fornecedor sempre que o login legítimo não indicar, de fato, que o cliente está agindo livremente.
“Eu também pediria para ver o processo funcionando. Uma política pode exigir uma segunda aprovação, mas não garante que essa validação é realmente independente ou que colaboradores não podem contorná-la. Um teste prático revelaria essas falhas muito mais rapidamente do que outra auditoria técnica.”
Um sistema de custódia pode operar como planejado e ainda assim falhar com o usuário. A etapa final sempre depende de uma pessoa, e esta pode ser ameaçada.
Onde está a responsabilidade agora?
Os ataques na França demonstram que os riscos em torno da cripto vão além de uma wallet comprometida ou de uma chave privada roubada. O nome, endereço, número de telefone do cliente e comprovante de propriedade ganham valor quando ficam disponíveis na mesma base de dados.
A tecnologia de privacidade pode limitar o que é exposto na blockchain, mas não resolve a questão das informações que empresas e seus fornecedores mantêm em outros ambientes.
Isso amplia a responsabilidade dos provedores. Inclui a forma como os ativos são armazenados e movimentados, quais dados dos clientes são coletados, por quanto tempo permanecem acessíveis e o que acontece quando alguém é obrigado a utilizar suas próprias credenciais. As chaves fazem parte desse ciclo, cuja proteção a indústria já domina.