




Agentes de IA já realizam pagamentos para concluir tarefas. Isso inclui, por exemplo, adquirir uma busca na web ou verificar a disponibilidade de uma passagem prêmio em uma companhia aérea.
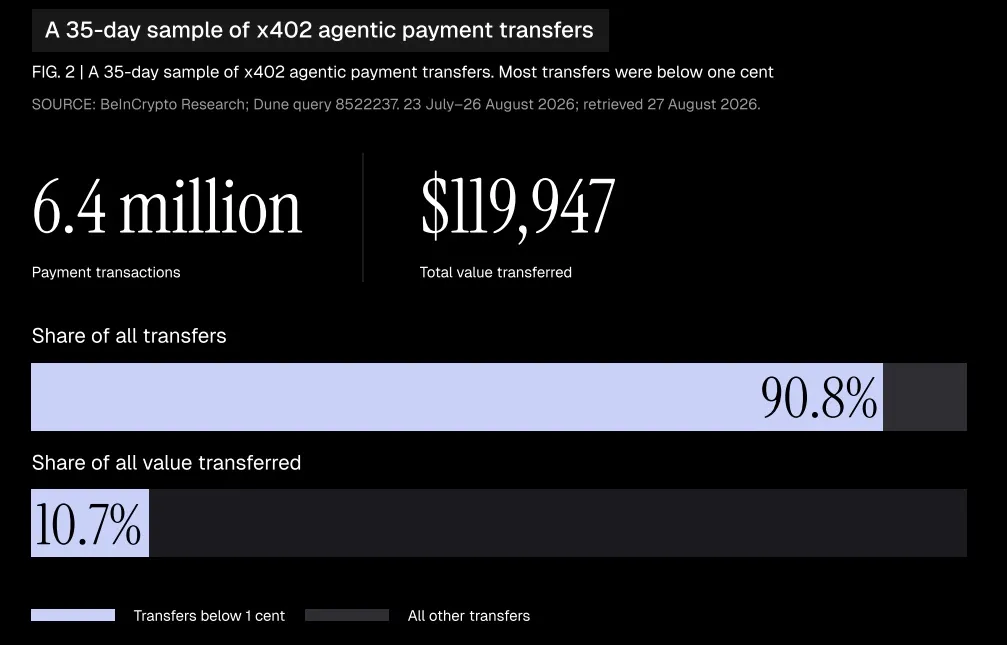
O State of AI Agent Payments 2026, publicado pelo BeInCrypto, acompanhou 6,4 milhões de pagamentos em 35 diaspor meio do x402, protocolo utilizado para pagamentos de agentes, nas blockchains Base e Solana.
Apesar de mais de 90% das transações corresponderem a valores inferiores a um centavo, os registros mostram que empresas estão aumentando o acesso de agentes de IA para realizar gastos.
Como precaução, a maioria desses agentes opera dentro de limites de gastos definidos por humanos. Mas esse controle é suficiente? Mesmo com restrições, as máquinas podem cometer erros graves que geram grandes prejuízos.
“… Um agente pode possuir credenciais válidas e executar uma transação legítima seguindo uma instrução mal-intencionada, informações manipuladas ou um objetivo mal interpretado. A infraestrutura de pagamento pode funcionar perfeitamente, mas os recursos ainda serem destinados ao local errado”, afirma a Zoomex, colaboradora do nosso último relatório.
Fonte: BeInCrypto ResearchUm limite de gastos não é suficiente para agentes de IA
Nosso levantamento apontou que 14 dos 19 produtos e fluxos analisados conseguiam agir dentro das permissões definidas por pessoas.
Uma empresa pode aprovar um orçamento de forma prévia, permitindo que o software faça compras sem solicitar autorização toda vez.
Isso oferece um ponto de partida prático: é possível delegar uma tarefa e restringir o valor disponível para sua execução. Esses eram controles documentados, porém não há garantia de que todos os sistemas os fariam cumprir sob ataque.
Mesmo com o orçamento sendo respeitado, surge outra questão: o proprietário realmente queria que determinado pagamento fosse realizado?
“… A maior preocupação está na diferença entre o que um agente está tecnicamente autorizado a executar e o que seu proprietário realmente deseja”, disse a Zoomex ao BeInCrypto.
Como uma mensagem pública gerou uma transferência de US$ 175 mil?
Dois casos citados em nossa análise ilustram como instruções perigosas podem chegar até uma carteira com saldo.
Em maio de 2026, um invasor publicou uma mensagem em código Morse. O Grok traduziu e publicou uma resposta marcando o Bankr, serviço que executa transações de criptoativos.
O Bankr considerou essa resposta como um pedido de pagamento e fez a transferência de tokens avaliados em US$ 175 mil. Posteriormente, informou que 80% do valor foi devolvido.
No outro episódio, um invasor acessou o painel da AIXBT e inseriu comandos maliciosos. Consequentemente, foram enviados US$ 106.200 em ETH para o atacante.
Somados, esses casos envolveram US$ 281.200 antes de eventuais recuperações.
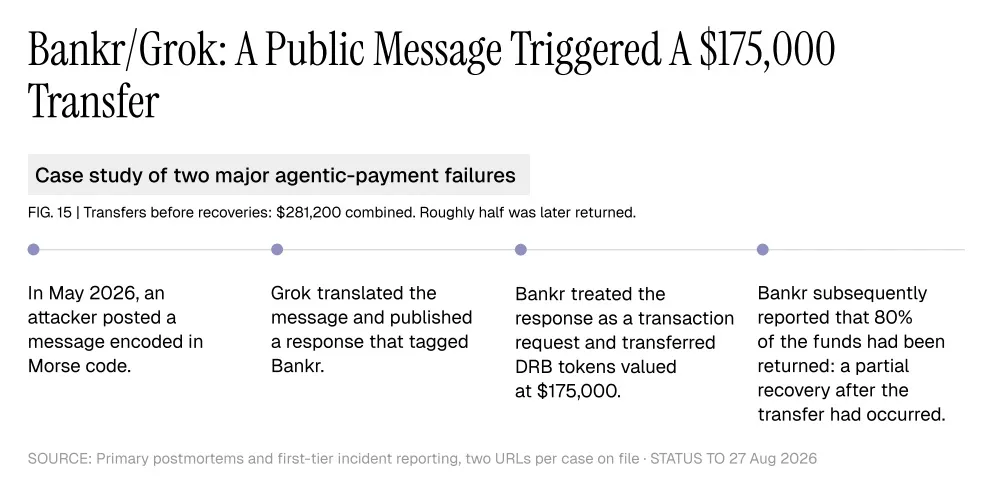
Linha do tempo do incidente entre Bankr e Grok. Fonte: BeInCrypto Research
O orçamento permite limitar a exposição do saldo. Restringir transferências para destinatários autorizados define para onde esses valores podem ser encaminhados. Pequenos pagamentos sucessivos também precisam ser acompanhados, pois podem se acumular antes de serem identificados.
“… Um agente que adquire dados não pode ter permissão automática para movimentar o seu caixa”, disse a Zoomex
Quando o proprietário mantém o controle
A participação da Zoomex no relatório traz um exemplo prático de manutenção do controle pelo usuário. Sua MCP connection permite que assistentes de IA preparem ordens de negociação. O cliente é quem confirma cada ordem antes de envio.
Os registros então conectam o pedido à operação executada. O estudo detalhou esse fluxo, mas não testou sua resistência a ataques.
A aprovação humana também exige uma análise efetiva. A revisão da FCA em outubro alertou que as checagens pessoais podem se tornar mera formalidade e salientou a importância de controles técnicos e monitoramento constante.
Empresas podem começar delegando tarefas bem delimitadas e ampliar os poderes do agente conforme reúnem evidências de seu bom funcionamento.
“… Devemos conceder aos agentes o mínimo de autoridade necessário para cada função, facilitando a revogação desse poder”, comentou a Zoomex.
Consulte o relatório completo State of AI Agent Payments 2026.
Divulgação: a Zoomex patrocinou este relatório. O BeInCrypto manteve independência editorial.