




Hackers norte-coreanos roubaram cerca de US$ 7,61 bilhões em criptoativos em 38 incidentes entre janeiro e outubro de 2026, segundo a empresa de inteligência blockchain BitOK. Nos seis ataques principais, os criminosos sequestraram pessoas e sistemas responsáveis pela assinatura de saques, em vez de explorar falhas de código.
Bloqueios e apreensões conseguiram reter US$ 2,86 bilhões, deixando US$ 4,75 bilhões fora de alcance. Apenas a Binance responde por US$ 6,41 bilhões do total, enquanto 32 furtos menores contra indivíduos e empresas somam US$ 178,4 milhões.
Patrocinado
Patrocinado
Por que auditorias de código não impediram os hackers norte-coreanos?
De acordo com o relatório da BitOK, todos os saques nos seis maiores ataques contavam com assinaturas válidas ou passaram pelos testes-padrão. Na Binance, o ponto de entrada foi o notebook de um engenheiro DevOps e um container de serviço de assinatura.
Isso confirma descobertas anteriores sobre como o hack ocorreu em outubro. Em outros casos, criminosos comprometeram assinantes de multisig na Drift, uma exchange baseada na Solana, um verificador de bridge na KelpDAO e o sistema de carteiras da Bitget.
Antes de cada roubo, os operadores testaram a mesma rota com quantias pequenas. Por exemplo, o contrato do ataque à Binance foi executado publicamente quatro horas antes do crime.
O cronograma se assemelha a um expediente de escritório. Em uma amostra de 540 transações, 48% das operações aconteceram entre 16h e 21h no horário de Pyongyang.
Os envolvidos também respeitaram feriados nacionais da Coreia do Norte, sem registros de atividade nesses dias. Sábado, domingo e segunda-feira juntos representaram apenas 10% das transações.
Porém, uma vez iniciado o ataque, a rotina mudava. Scripts assumiam e a movimentação dos fundos ocorria de forma ininterrupta.
Patrocinado
Patrocinado
Minutos para trocar, dias para desaparecer
A velocidade define o que ainda pode ser congelado. Em poucos minutos, hackers norte-coreanos converteram stablecoins em ETH ou tomaram ETH como empréstimo usando garantias roubadas, pois não é possível congelar ETH por parte de emissores.
Após o exploit da bridge rsETH em abril, os primeiros 52 mil ETH saíram de protocolos de empréstimo em pouco mais de oito minutos. Os fundos então permaneceram parados por dois dias e meio a cinco dias antes de scripts transferirem os valores via THORChain, protocolo de swaps entre diferentes blockchains.
Lavar dinheiro saiu barato. Em 2.257 swaps vinculados à Binance e equivalentes a US$ 55,8 milhões, o custo total foi de apenas 0,50%.
Por isso, congelamentos ocorreram apenas onde stablecoins ainda não haviam sido convertidas. Na Binance, 43% dos valores roubados foram bloqueados ou apreendidos, ante 6% em todos os outros ataques principais somados.
Mesmo assim, o tempo foi um desafio. A Tether recebeu o primeiro pedido de bloqueio 34 minutos após o saque na Binance. Nesse momento, 345 milhões de USDT já haviam sido retirados do endereço original.
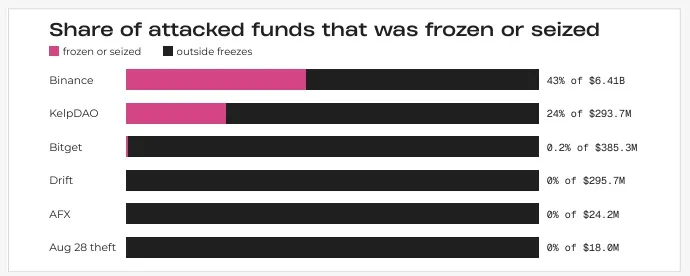
Percentual de fundos atacados congelados ou apreendidos. Fonte: BitOKUm erro de 0,27 ETH conecta cinco ataques
A pista mais clara surgiu devido a um deslize na limpeza. Após transferir 5 mil ETH pelo Umbra, ferramenta de privacidade de endereços, e pela bridge Stargate, o operador reuniu as pequenas sobras em uma única carteira.
Em 31 de agosto, 150 endereços foram esvaziados para esse coletor em 3 minutos e 36 segundos. Essa movimentação conectou os crimes contra a AFX e o de 28 de agosto, enquanto carteiras da Bitget apareceram em setembro. Ao todo, a carteira recebeu apenas 0,27 ETH.
Endereços de liquidação compartilhados agora ligam cinco ataques atribuídos a hackers norte-coreanos, desde KelpDAO em abril até a Binance em outubro. Para a BitOK, isso sugere um operador responsável pela lavagem, embora diferentes grupos possam ter executado os roubos.
“… pequenos saldos residuais tornaram-se o rastro mais claro da operação durante o ano”, afirmou a BitOK
Chaves de assinatura são o novo alvo de ataques
A Chainalysis já havia conectado o roubo na Bitget à Coreia do Norte em outubro. Agora, dados da BitOK apontam como hackers norte-coreanos utilizam o mesmo método em exchanges e protocolos DeFi.
O ponto vulnerável deixou de ser contratos inteligentes e passou a ser funcionários, dispositivos e serviços de assinatura. Bloqueios de emissores ajudam apenas nos primeiros minutos, e a Binance já cobriu a maioria das perdas dos usuários com recursos próprios.