




Des personnes soupçonnées de blanchir l‘argent issu du hack Bitget de 387 millions de dollars auraient sollicité l’aide du support client dans des salons de discussion publics, d‘après l’enquêteur on-chain ZachXBT.
Il indique que le groupe est composé de blanchisseurs chinois travaillant pour les cybercriminels nord-coréens présumés. Ces individus ont posté ouvertement sur les serveurs Discord et les canaux Telegram des services quils utilisent pour déplacer les fonds.
Ce quont posté les suspects du hack Bitget
Bitget a perdu 387,5 millions de dollars le 24 septembre. La CEO Gracy Chen a déclaré que les attaquants avaient trompé le système interne dapprobation de lexchange afin de signer les transferts, et que la Corée du Nord était « très probablement » impliquée. La chronologie du hack Bitget de BeInCrypto détaille le déroulement des faits.
Sponsorisé
Sponsorisé
ZachXBT a identifié cinq comptes et relié chacun à une transaction. Ses captures d‘écran les montrent en train de se plaindre auprès de l’équipe de THORChain, un réseau qui permet d‘échanger des pièces entre les blockchains sans compte, en signalant que leurs échanges de XRP vers Bitcoin n’avaient jamais abouti.
BREAKING: Chinese illicit actors laundering funds from the $387M Bitget exploit on behalf of the alleged DPRK attackers are openly asking for support with orders in public Discord servers and Telegram channels of services they use.
Notably, Alias 4 (below) was also seen… pic.twitter.com/KfdTo51M2o
— ZachXBT (@zachxbt) September 28, 2026
Un utilisateur, « Cc », écrit que 277 724 XRP ont été envoyés mais que seulement 431 sont revenus. Un autre, « jack », explique que perdre ces actifs « causerait beaucoup de problèmes dans ma vie ». Un modérateur du service déchange SwapKit a répondu avec une photo de Kim Jong Un.
Lien avec Kelp DAO et le schéma nord-coréen
ZachXBT affirme qu‘un compte, « lolo », a également blanchi de l’argent issu du hack de 292 millions de dollars de Kelp DAO en avril. Dans le chat, lolo a confirmé utiliser le pseudo « Marin » sur Telegram.
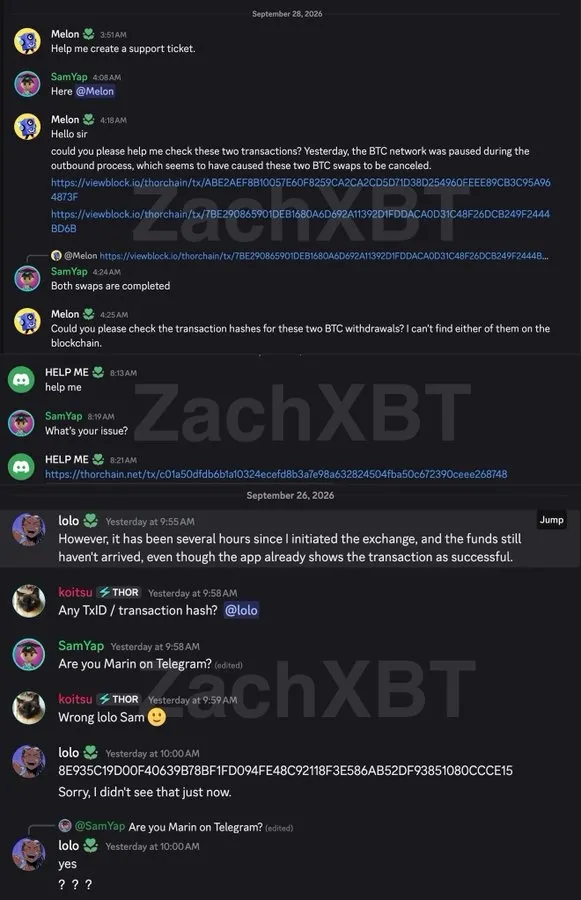
ZachXBT identifie des suspects du hack Bitget à 387 M$ demandant de laide dans des chats publics
« Jai observé le même schéma après plusieurs hacks attribués à TraderTraitor et je surveille de près ces groupes », a écrit lenquêteur on-chain.
TraderTraitor est le nom donné par le FBI à un groupe de hackers nord-coréens. Le bureau leur impute le vol de 308 millions de dollars sur lexchange japonais DMM Bitcoin en 2024.
Les fonds transitent désormais entre différentes blockchains au travers de bridges et aboutissent dans des mixers comme Wasabi, un wallet qui mélange les pièces pour dissimuler leur traçabilité, selon lui.
THORChain a refusé de bloquer les wallets liés aux attaquants. Bitget indique que les retraits seront à nouveau possibles lundi. ZachXBT prévoit de publier de nouvelles données sur ces groupes dans les prochaines semaines.