




Les hackers nord-coréens ont volé environ 7,61 milliards de dollars en crypto lors de 38 incidents entre janvier et octobre 2026, selon la société d‘intelligence blockchain BitOK. Lors des six attaques majeures, ils ont détourné les personnes et les systèmes chargés d’approuver les retraits, plutôt que dexploiter le code.
Grâce aux gels et aux saisies, 2,86 milliards de dollars ont pu être récupérés, laissant 4,75 milliards de dollars hors de portée. Binance à lui seul représente 6,41 milliards de dollars du total, tandis que 32 vols de moindre ampleur touchant des particuliers et des entreprises totalisent 178,4 millions de dollars.
Sponsorisé
Sponsorisé
Pourquoi les audits de code nont-ils pas stoppé les hackers nord-coréens ?
Selon le rapport de BitOK, chaque retrait lors des six plus grosses attaques portait des signatures valides ou passait les contrôles standards. Chez Binance, le point d‘entrée était l’ordinateur portable dun ingénieur DevOps et un conteneur du service de signature.
Cela correspond aux résultats précédents sur la façon dont le hack sest déroulé en octobre. Ailleurs, les attaquants ont compromis des signataires multisig chez Drift, une plateforme de trading basée sur Solana, un unique validateur de bridge chez KelpDAO, et le système de wallets chez Bitget.
Avant chaque braquage, les opérateurs testaient le même chemin avec de petits montants. Le smart contract de lattaque chez Binance, par exemple, a été exécuté publiquement quatre heures avant le vol.
L‘horaire ressemble à un travail de bureau. Dans un échantillon de 540 transactions, 48 % de l’activité avait lieu entre 16h et 21h, heure de Pyongyang.
Les opérateurs prenaient même leurs jours fériés nord-coréens, aucune activité nayant été enregistrée ces jours-là. Samedi, dimanche et lundi ne représentaient ensemble que 10 % des transactions.
Toutefois, une fois lattaque lancée, la routine changeait. Des scripts prenaient le relais et les mouvements de fonds se faisaient sans interruption.
Sponsorisé
Sponsorisé
Quelques minutes pour léchange, plusieurs jours pour disparaître
La rapidité détermine ce qui peut encore être gelé. En quelques minutes, les hackers nord-coréens échangeaient les stablecoins contre de l‘ETH ou empruntaient de l’ETH contre des garanties volées, puisque aucun émetteur ne peut geler lETH.
Après l‘exploit du bridge rsETH en avril, les 52 440 premiers ETH ont quitté les protocoles de prêt en un peu plus de huit minutes. Les fonds sont ensuite restés inactifs durant 2,5 à 5 jours avant que les scripts ne les fassent passer par THORChain, un protocole cross-chain d’échange.
Le blanchiment s‘est finalement avéré peu coûteux. Sur 2 257 échanges liés à Binance, d’une valeur de 55,8 millions de dollars, le coût total ne s‘est élevé qu’à 0,50 %.
Les gels n‘ont donc fonctionné que tant que les stablecoins n’avaient pas encore été déplacés. Chez Binance, 43 % des fonds volés ont été gelés ou saisis, contre 6 % sur les autres grandes attaques réunies.
Même là, la rapidité a joué contre la sécurité. Tether a reçu sa première demande de gel 34 minutes après le retrait chez Binance. À ce moment-là, 345 millions d‘USDT avaient déjà quitté l’adresse dorigine.
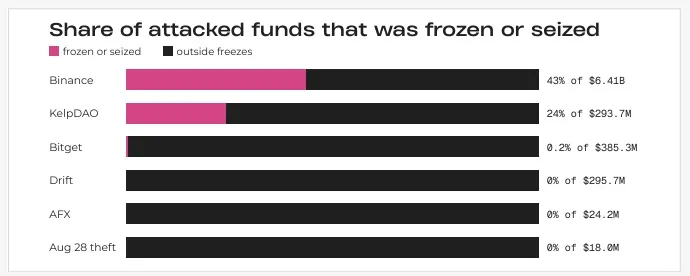
Part des fonds attaqués gelés ou saisis. Source : BitOKUne erreur de 0,27 ETH relie 5 attaques
La trace la plus nette provient d‘une erreur de nettoyage. Après avoir transféré 5 047 ETH via Umbra, un outil de confidentialité à adresse furtive, et le bridge Stargate, l’opérateur a regroupé les poussières restantes dans un seul wallet.
Le 31 août, 150 adresses ont été vidées dans ce wallet collecteur en 3 minutes et 36 secondes. Ce sweeping a relié les vols d‘AFX et du 28 août, et les adresses Bitget ont suivi en septembre. Au total, le wallet n’a reçu que 0,27 ETH.
Des adresses de règlement communes relient désormais cinq attaques menées par des hackers nord-coréens, de KelpDAO en avril à Binance en octobre. BitOK y voit l‘indice d’un seul opérateur de blanchiment, même si différentes équipes ont pu effectuer les hacks.
« De minuscules soldes résiduels sont devenus la trace la plus claire laissée par lopérateur cette année », a déclaré BitOK
Les clés de signature, nouveau vecteur dattaque
Chainalysis avait déjà attribué le vol chez Bitget à la Corée du Nord en octobre. Les données de BitOK montrent désormais comment les hackers nord-coréens répètent une stratégie sur les exchanges et les protocoles DeFi.
Le point faible sest déplacé des smart contracts vers les employés, les appareils et les services de signature. Les gels initiés par les émetteurs ne sont utiles que pendant les premières minutes, et Binance a, depuis lors, remboursé la plupart des pertes utilisateur sur ses propres réserves.