






Le fondateur de Binance, Changpeng Zhao (CZ), a partagé un guide de sécurité après que quatre fuites de données ont touché, le même jour, deux grands exchanges crypto et deux institutions financières coréennes. Chaque fuite de données crypto, a-t-il averti, alimente le phishing, les attaques par SIM swap et lingénierie sociale.
Aucune perte de fonds n‘a été signalée jusqu’à présent. Cependant, la fuite de noms, d‘adresses email et de numéros de téléphone fournit aux arnaqueurs une liste toute faite d’utilisateurs d‘exchanges dont les soldes méritent d’être ciblés.
Sponsorisé
Sponsorisé
Comment CZ souhaite que les utilisateurs restent SAFU après une fuite de données crypto
4 data leaks reported today:
1. Coinbase's vendor Amplitude exposed some users contact data (funds unaffected).
2. Bithumb (Korea) had user data leaks.
In TradFi, two securities firms in Korea leaked data:
3. Mirae Asset
4. Daishin Securities
You can't prevent a leak, but…
— CZ ???? BNB (@cz_binance) October 28, 2026
SAFU a commencé comme un meme crypto datant de 2018 basé sur une faute d‘orthographe du mot « safe » (« sûr » en anglais). Binance a ensuite donné ce nom à son fonds d’urgence, le Secure Asset Fund for Users.
Tout dabord, Zhao encourage les utilisateurs à configurer une adresse email distincte pour chaque exchange. Ainsi, une fuite reste isolée et les utilisateurs peuvent identifier quel service a perdu leurs données.
Le fondateur de Binance déconseille également la double authentification (2FA) par SMS. Il recommande plutôt d‘utiliser des clés physiques, des passkeys ou des applications d’authentification, car les numéros de téléphone fuités sont la principale porte dentrée pour les attaques SIM swap.
De plus, toute personne qui contacterait au sujet de problèmes de sécurité ou de remboursement doit être considérée comme un arnaqueur, selon Zhao, même si elle connaît des détails sur le compte. Il est intéressant de noter que des emails de phishing ciblant les wallets Passport récents contenaient par exemple les véritables adresses des destinataires.
Sponsorisé
Sponsorisé
Lorsqu‘un utilisateur a répondu qu’il recevait toujours des emails de phishing, Zhao lui a conseillé de changer rapidement dadresse.
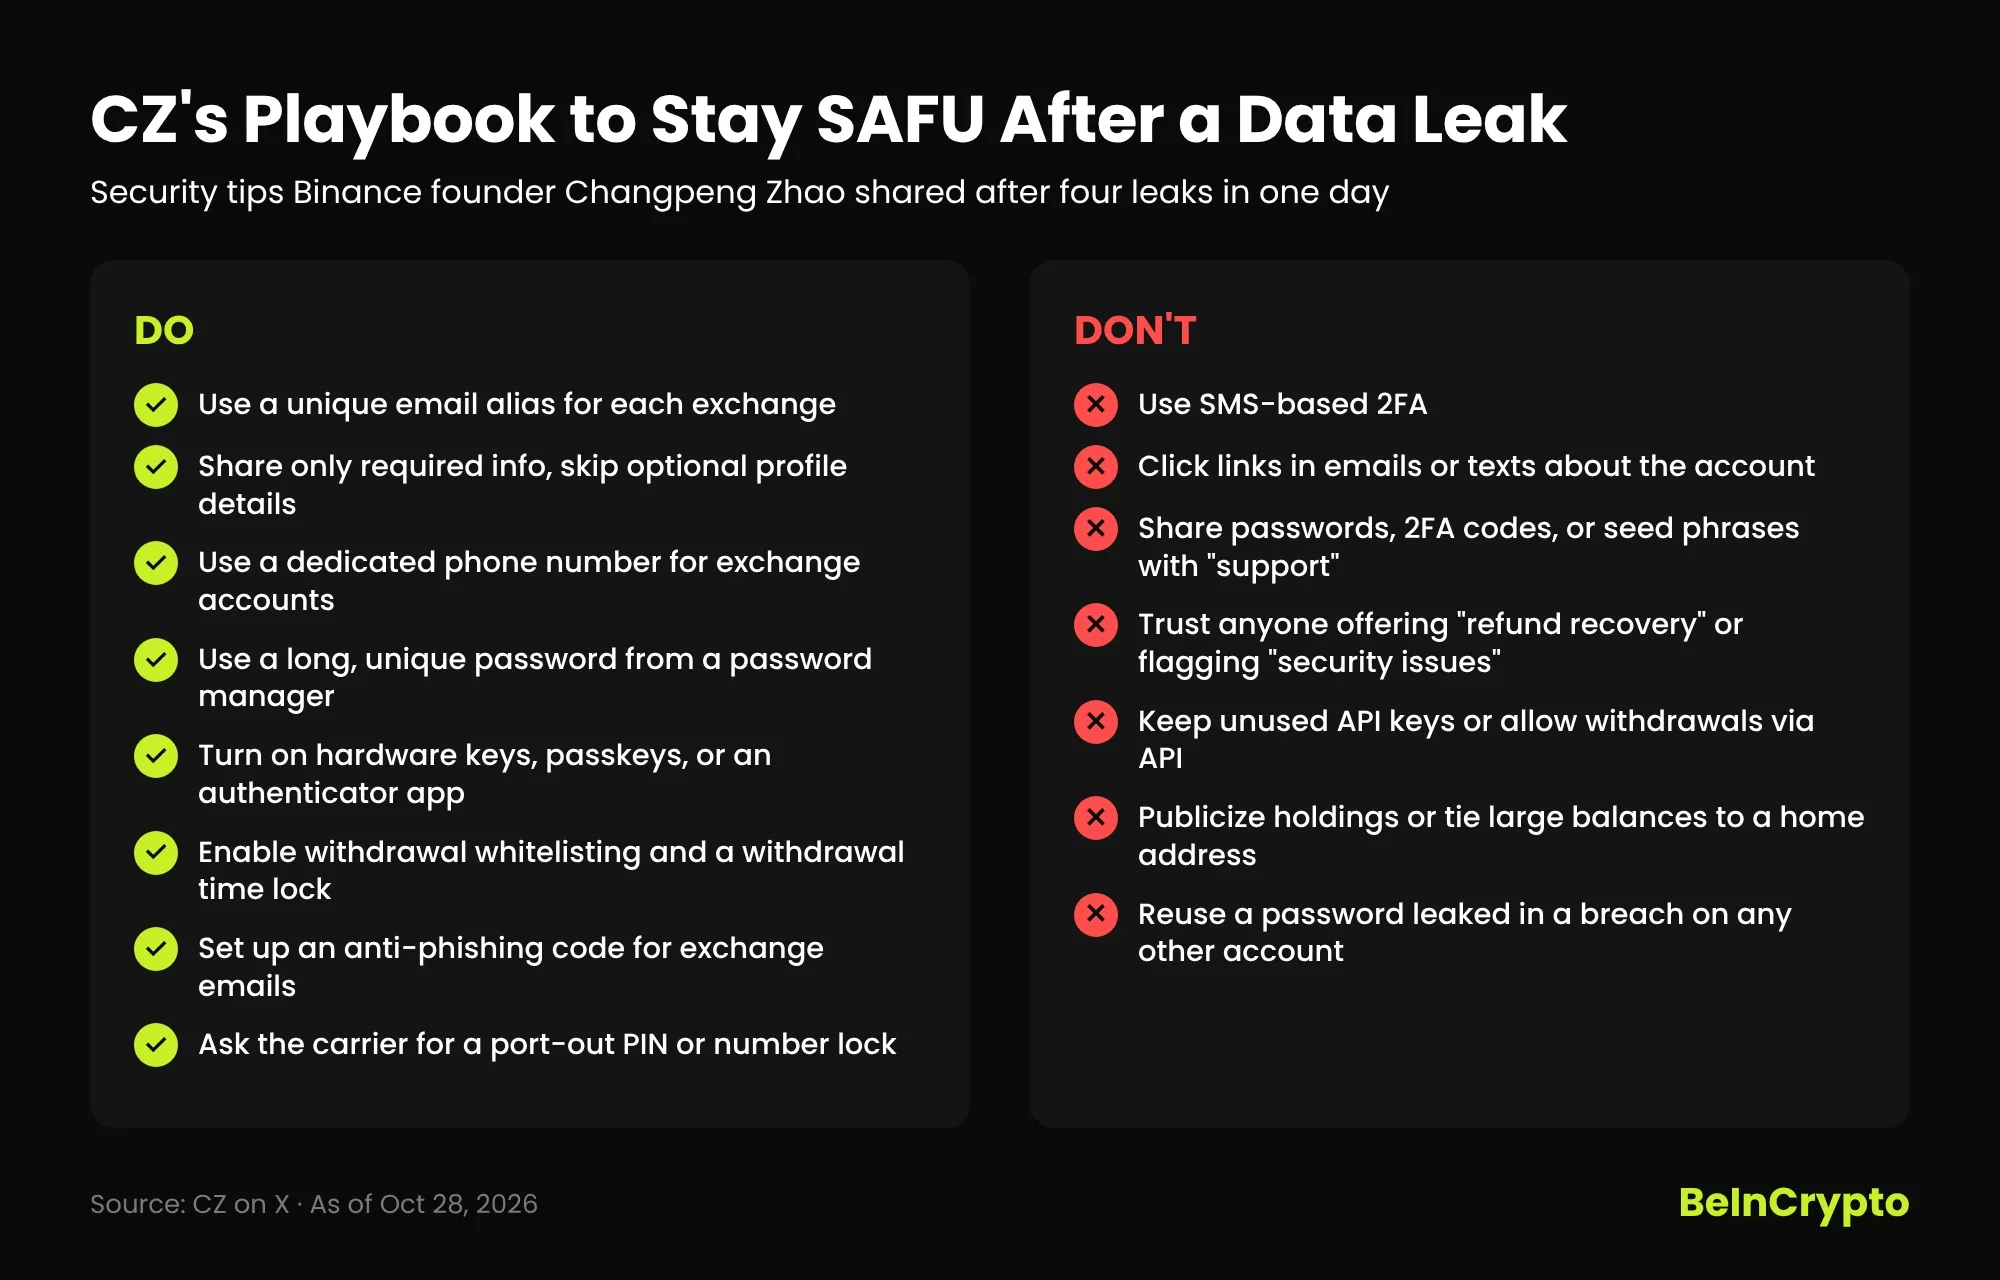
Le guide de CZ pour rester SAFU après une fuite de données. Source : BeInCryptoPourquoi les dernières fuites de données renforcent-elles les enjeux ?
Chez Coinbase, l‘exposition serait due à Amplitude, un prestataire américain d’analyse de données, selon Zhao. En parallèle, Bithumb a découvert le 27 octobre quun individu extérieur avait accédé à son système interne de groupware mobile, rapporte le Korea Times.
Dans la finance traditionnelle, Daishin Securities a confirmé une fuite concernant 38 490 clients. À l‘inverse, Mirae Asset Global Investments affirme que les hackers n’ont eu accès qu‘à quelques noms d’employés.
L‘affaire Bithumb s’ajoute à une vague d‘attaques visant la finance coréenne, entamée chez Shinhan Bank fin septembre. Le hacker présumé derrière les précédentes intrusions dans les banques coréennes aurait même demandé à un outil d’intelligence artificielle où revendre les données volées.
Le risque physique est également en hausse. La fuite dadresses, associée aux informations sur les avoirs, a permis à des criminels de mener des « wrench attacks », lesquelles leur auraient rapporté environ 30 millions de dollars de vols au premier semestre 2026.
La semaine dernière, Zhao estimait que les fuites de données alimentent le phishing bien plus que toute attaque dIA contre la sécurité cryptographique de Bitcoin. En quelques jours, quatre nouvelles fuites ont ainsi offert aux arnaqueurs de nouveaux contacts dans la crypto comme dans la finance traditionnelle.