




بعد اختراق Bitget في 24 سبتمبر، بدأت أموال مسروقة بقيمة 387.5 مليون دولار بالتحرك سريعًا عبر السلاسل، وتوجه بعضها إلى منصة المبادلات اللامركزية عبر السلاسل THORChain.
ناشدت الرئيسة التنفيذية Gracy Chen المنصة علنًا رفض تقديم الخدمة للعناوين المرتبطة بالمهاجم. وقالت: «القطاع يراقب».
وأشعل رفض THORChain جدلًا غاضبًا بين من يعتقدون أن على البروتوكولات التزامًا أخلاقيًا بحظر الأموال المسروقة، ومن يتمسكون بالمثل العليا السيفربانكية للتقنية اللامركزية وغير الخاضعة للإذن باعتبارها مقدسة.
وبعد أن شاهدت سابقًا قراصنة Bybit وهم يمررون 1.2 مليار دولار عبر البروتوكول، فمن الواضح إلى حد كبير أي جانب من الجدال تقف THORChain. ويقول المطور Boone Wheeler لمجلة Magazine:
«لا يستطيع البروتوكول غير الخاضع للإذن حقًا أن يفعل شيئًا عندما يواجه أموالًا مسروقة معروفة — فهو أعمى عن مصدرها. ولو كانت THORChain قادرة على حظر أموال مسروقة محددة، لما كانت غير خاضعة للإذن».أين تنتهي سمة عدم الخضوع للإذن؟
يجادل المنتقدون بأن THORChain لم تكن مثالية إلى هذا الحد عندما صوّت المدققون على إيقاف السلسلة في مايو بعد أن عمل نظام آلي إثر استغلال مهاجم لثغرة واستنزافه أكثر من 10 ملايين دولار من إحدى خزائنها.
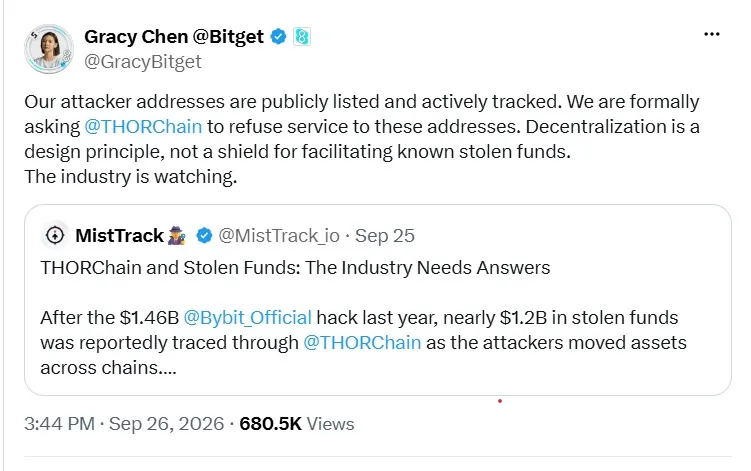
الرئيس التنفيذي لـBitget يجادل بأن على THORChain رفض تقديم الخدمات. المصدر: Gracy Chen
اتخذت NEAR Intents، وهي منافس معاملات عبر السلاسل لـTHORChain، نهجًا معاكسًا وتدخلت لحظر الأموال المرتبطة بالاختراق. وحددت طبقة الأمان الآلية SHIELD أكثر من 50 مليون دولار من التدفقات الجاريَة محاولةً المرتبطة بحادثة Bitget، وأوقفت 503,000 دولار أثناء التنفيذ. وقالت إن 166,000 دولار مرّت عبرها.
ذات صلة: THORChain تحت النار بسبب Bitget، وETH يتطور متجاوزًا البلوكتشين: خلاصة Hodler
كما تنازلت NEAR عن حصتها من مكافأة استرداد أموال Bitget. وقال المدير العام Alex Shevchenko لمجلة Magazine: «بروتوكول NEAR غير خاضع للإذن: يمكن لأي شخص البناء عليه، وإجراء المعاملات عليه، وأن يصبح مدققًا…
«لا يحتاج أحد إلى إذن لحيازة الأصول أو نقلها أو نشر العقود على بروتوكول NEAR. لكن ذلك لا يعني أن كل تطبيق مبني على NEAR يجب أن يعالج كل طلب».
ومنذ ذلك الحين، تعرضت NEAR Intents لانتقادات حادة بسبب تدخلها، إذ يجادل المنتقدون بأن ذلك يثبت أنها ليست غير خاضعة للإذن أو لامركزية. وقد يعرضها هذا لمطالبات بضرورة ممارسة تلك السيطرة على نطاق أوسع. ومع ذلك، يعتقد محامي العملات المشفرة Yuriy Brisov أنه نظرًا إلى أن SHIELD نظام آلي، فقد تظل مشمولة بالحمايات الممنوحة للبروتوكولات اللامركزية.
«لا يوجد فريق امتثال، ولا أشخاص يجلسون هناك ويتحكمون يدويًا في العمليات. هذا حل ذكي، وهذا ما نوصي به جميع شركات التمويل اللامركزي».
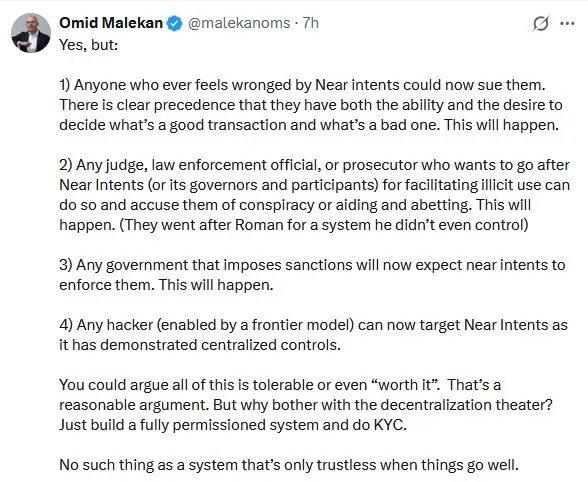
عدم الخضوع للإذن لا يعني بالضرورة الحياد
تقول Chen من Bitget لمجلة Magazine إنه رغم تفهمها أن البروتوكولات المختلفة لديها «هندسات ونماذج حوكمة وقدرات تقنية مختلفة»، فإن هناك تمييزًا مهمًا بين البنية التحتية غير الخاضعة للإذن و«تيسير حركة الأموال المسروقة المعروفة».
وتشير إلى إجراءات NEAR Intents وتقول: «نحن نقدر ذلك الرد وسنتبع العملية القانونية وعملية الاسترداد المناسبة لتلك الأصول».
وتقول Chen إن Bitget تريد أن تفهم «ما هو ممكن تقنيًا ومن ناحية الحوكمة عندما يجري تحديد الأصول المسروقة»، وما إذا كان بإمكان القطاع إيجاد أساليب عملية معًا:
«لا تعني البنية التحتية غير الخاضعة للإذن بالضرورة عدم إمكانية وجود آليات لاكتشاف التدفقات غير المشروعة المعروفة والاستجابة لها».
ومما يعقّد حجة THORChain أنها أظهرت قدرتها على التدخل في حالة طوارئ إذا اختارت ذلك.
أفاد تحليل THORChain بعد حادثة الاستغلال في مايو بأن البروتوكول يوقف النشاط تلقائيًا عندما تكتشف فحوصات الملاءة المالية لديه حدثًا متعلقًا بعدم الملاءة، ويمكن لمشغّلي العُقد بعد ذلك استخدام ضوابط طوارئ أوسع لإيقاف التداول والتوقيع وغير ذلك من أنشطة الشبكة.
ذات صلة: تتبع SlowMist نشاط اختراق Bitget إلى استغلال ثغرة يوم الصفر في 31 أغسطس
ويقول Wheeler إن هناك «إجماعًا راسخًا» بين عقد THORChain حول مثال عدم الخضوع للإذن، وإن «عمليات الإيقاف لا تُستخدم إلا عند وجود مشكلة أو خلل نشط في البروتوكول».
ويضيف أنه «لا توجد وظيفة لفحص العناوين أو المعاملات الفردية». وهذا خيار تصميم، إذ إن النظام «صُمم عمدًا ليكون غير خاضع للإذن حقًا».
تقدم NEAR Intents نموذجًا مغايرًا
في حين تقع THORChain في الطرف الغامض من طيف المبرمجين الفائقين، يشغل فريق NEAR موقعًا وسطًا. ولدى Near صندوق ETF جديد من Bitwise، كما أن لديها فلسفة ونهجًا مختلفين.
ويقول Shevchenko إن NEAR Intents صُممت لتمكين المشاركة المفتوحة، لكنها تمتلك تدابيرها الخاصة للنزاهة المالية، وإن SHIELD بُنيت «لتطبيق ضوابط مستهدفة تلقائيًا على التدفقات المدعومة».
وفي هذه الحادثة، يقول إن SHIELD استخدمت بيانات عامة على السلسلة وإشارات من قاعدة بيانات داخلية لمكافحة غسل الأموال (AML) ومن مزودي معلومات استخباراتية من جهات خارجية، مثل تلك المدرجة في وثائق المخاطر والامتثال الخاصة بـNEAR Intents.
يقول شيفتشينكو: «إن SHIELD لا يحمي NEAR Intents فحسب، بل يحمي أيضاً منظومة السلاسل المتقاطعة بأكملها التي تخدمها».
«كل اختراق كبير يستنزف رأس المال والنشاط من اقتصاد onchain، لذا فإن التحقق من الأموال المسروقة والحد من غسل الأموال يساعدان في حماية سلامة اقتصاد البلوكتشين الأوسع».
في الواقع، حدّد نظام الذكاء الاصطناعي SHIELD السلوك المشبوه الكامن وراء استغلال تفاعل الإيداع/السحب في Omni بقيمة 3.8 مليون دولار يوم الخميس، و أوقف النشاط.
يقول تشين إنه عندما يمكن تحديد الأموال المسروقة بشكل موثوق، «ينبغي للمشاركين في المنظومة التعاون حيثما كان ذلك ممكناً من الناحيتين التقنية والقانونية».
وقد يعني ذلك تتبّع الأموال وتبادل المعلومات، ورفض المعاملات، وتجميد الأصول حيثما تسمح البنية التحتية بذلك، أو «دعم استردادها عبر الإجراءات القانونية وإجراءات إنفاذ القانون المناسبة».
تكلفة رسم الخط الفاصل
يجادل جويل فالينزويلا، وهو ليبرتاري وسيبر بانك ورئيس قسم الأعمال والتطوير في Dash، بأن عدم الحاجة إلى إذن يعني ذلك حرفيًا.
«بصراحة، لا ينبغي للبروتوكولات التي لا تتطلب إذنًا أن ترسم أي خط فاصل عند تحديد الأموال المسروقة، لأن مجرد قدرتها على فعل ذلك يجعلها خاضعة للإذن».
ويقول إنه رغم «الألم» الناجم عن مشاهدة تحريك الأموال المسروقة بحرية، فإن القدرة على التدخل ومنع ذلك «تفتح صندوق باندورا» و«تسمح في نهاية المطاف بحدوث كل أشكال الرقابة على الأبرياء». وبدلًا من ذلك، ينبغي للبورصات المركزية تشديد بروتوكولات الأمان، حسب قوله:
«تحتاج البورصات الكبرى التي تحفظ مليارات الدولارات إلى التعامل مع أمنها بجدية أكبر بكثير. وفي نهاية المطاف، فإن منصات التداول اللامركزية هي الطريق إلى الأمام».
يقول ماكس شانون، الباحث المشارك الأول في Bitwise Europe، إن البروتوكولات التي لا تزال في سنواتها التكوينية، مثل THORChain وNEAR، لا يزال عليها كسب الثقة، وإن رفض غسل عائدات الاختراق هو «موقف سليم».
ويعتقد أن إجراءات THORChain ستؤدي على الأرجح إلى انتقال مزيد من تدفقات غسل الأموال من NEAR Intents إلى THORChain.
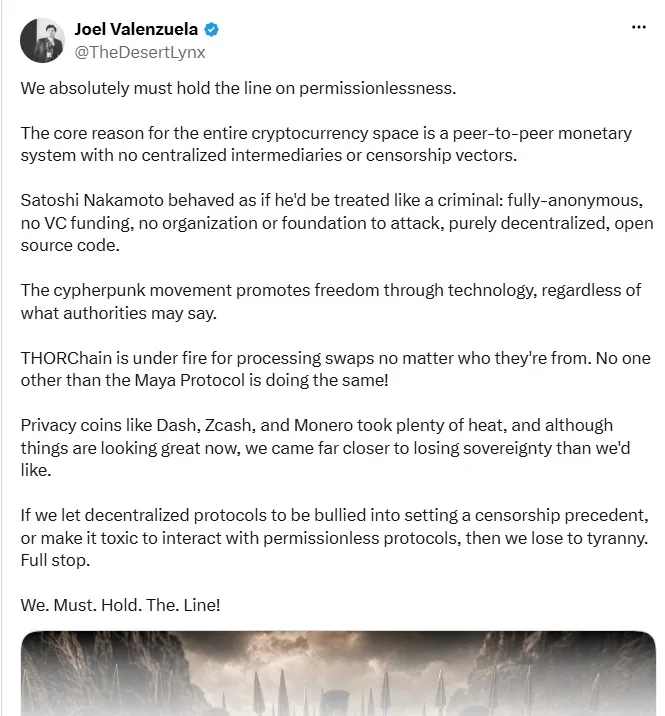
يجادل فالينزويلا بأنه يجب علينا التمسك بمبدأ عدم الحاجة إلى إذن. المصدر: جويل فالينزويلا
يقول شانون إن «الحياد الموثوق به بأي ثمن» هو «مبدأ سيبر بانك» لا تزال فئة صغيرة من مستخدمي العملات المشفرة وبُناتها تؤيده.
ويقول: «نادرًا ما يسألون لماذا تكون هذه القيمة مهمة، ومتى تكون مهمة، وما تكلفتها». «وهذا هو الفرق الجوهري بين NEAR Intents وTHORChain».