




區塊鏈情報公司BitOK表示,北韓駭客在2026年1月至10月間,共38起事件竊取了估計價值76.1億美元的加密貨幣。在這六起主要攻擊中,他們劫持的是簽署提款的人和系統,而非利用程式碼。
凍結與扣押共捕獲了28.6億美元,剩下47.5億美元無法觸及。僅幣安就佔總額64.1億美元,而針對個人和企業的32起小規模竊盜合計達1.784億美元。
為何程式碼稽核未能阻止北韓駭客
根據 BitOK 報告,六大攻擊中的每筆提款均帶有有效簽名或通過標準檢查。在幣安,入侵點是一台 DevOps 工程師的筆記型電腦和一個簽署服務容器。
這與先前關於10月駭客 事件發生方式 的調查結果相符。此外,攻擊者入侵了基於Solana的交易平台Drift的多重簽名者、KelpDAO的單一橋接驗證器,以及Bitget的錢包系統。
每次搶案前,操作者都會用少量測試精確路線。例如,幣安的攻擊合約在竊盜前四小時公開執行。
行程看起來像辦公室工作。在540筆交易的樣本中,48%的活動發生在平壤時間下午4點到9點之間。
業者甚至在北韓的公眾假期中放假,這些日子沒有記錄任何活動。週六、週日和週一合計僅佔交易的10%。
然而,一旦攻擊開始,日常就會改變。腳本接管,資金流動全天候運作。
幾分鐘換,幾天消失
速度決定哪些還能被凍結。幾分鐘內,北韓駭客便將穩定幣兌換成ETH,或用被盜抵押品借入ETH,因為沒有任何發行者能凍結ETH。
在 4 月 rsETH 橋接漏洞事件後,首批 52,440 ETH 在八分鐘多一點的時間內離開了借貸協議。資金隨後閒置了 2.5 到 5 天,直到腳本將資金推送通過 THORChain,一個跨鏈交換協議。
洗錢證明是便宜的。在2,257筆與幣安掛鉤、價值5580萬美元的交換中,總成本僅為0.50%。
因此,凍結只在穩定幣尚未移動的地方有效。在幣安,43%的被盜資金被凍結或扣押,其他主要攻擊加起來僅為6%。
即便如此,時機也讓人失望。Tether 在幣安提領後 34 分鐘收到了第一個凍結請求。當時,原始地址已經有 3.45 億 USDT 離開。
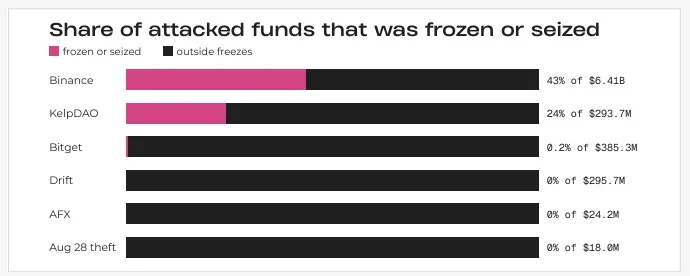
被攻擊資金被凍結或扣押的份額。資料來源: BitOK0.27 ETH 的滑動將 5 次攻擊連結起來
最明顯的線索來自一次清理錯誤。在透過 Umbra(隱形地址隱私工具)和星門橋匯入 5,047 ETH 後,營運者將剩餘的灰塵掃入一個錢包。
8 月 31 日,該 3 分 36 秒內有 150 個地址進入該收集器。這次掃描將 AFX 與 8 月 28 日的盜竊事件連結起來,九月時 Bitget 地址也陸續出現。整體而言,錢包僅收到 0.27 ETH。
共享結算地址現已連結起五起北韓駭客攻擊事件,從四月的KelpDAO到十月的幣安。BitOK表示,這指向同一名洗錢業者,儘管不同團隊可能執行了駭客攻擊。
BitOK 表示:「微小的殘餘餘額成為營運商今年最清晰的線索
簽署金鑰是新的攻擊面
Chainalysis 早在十月就已 將 Bitget 竊盜事件與北韓聯繫 起來。BitOK 的數據現在顯示北韓駭客如何在交易所和 DeFi 協議間重複同一策略。
弱點已從智能合約轉移到員工、裝置和簽署服務。發行人凍結援助僅在最初幾分鐘,幣安此後已用自有儲備 彌補大部分用戶損失 。