前言:一個“賬本滿分、現場失守”的行業巨獸
前52期咱們扒了從HashKey到Bitget的一系列交易所,今天第53期,來了一個幣圈繞不開的名字——Binance。
這哥們在“紙面數據”這一欄是幣圈的天花板:客戶資產約1294億美元,PoR儲備總規模約1358億美元,BTC儲備率100.35%、USDT 103.88%、USDC 108.26%,2026年Q1衍生品交易量4.90萬億美元,佔Top 10的34.9%,託管資產1529億美元,佔前十大交易所的73.5%。從任何一個靜態的財務指標來看,Binance都是那個“大到不能倒”的存在。
但另一邊,就在今天——2026年10月30日,鏈上數據顯示Binance的熱錢包在8到9條鏈上被轉走了約60億至62.8億美元的資產,55分鐘內流出超過60億美元。Tether、Circle等發行方緊急凍結了約28億美元,但仍有約32.7億美元(主要是BTC和ETH等原生資產)在鏈上自由轉移。
一個“PoR儲備率100%以上”的交易所,一個熱錢包被清空了幾十億美元。儲備金證明告訴你“平臺有錢”,但它沒有告訴你,這些錢是不是隨時可能從熱錢包裏“消失”。 今天咱們一層層扒。
1、監管合規:43億美元和解之後,合規大考纔剛剛開始
Binance的“合規資產”:和解與撤訴
Binance並非沒有監管層面的“止血動作”。2023年11月,Binance與美國司法部、FinCEN、OFAC等機構達成43億美元和解,認罪並同意接受爲期五年的獨立監管。2026年初,SEC撤回了對Binance的訴訟,並在法庭文件中承認此前執法存在“缺陷”。
從紙面上看,這似乎是一個“合規修復”的故事。
但美國財政部說:你的合規“缺口”還在
2026年5月,美國財政部正式要求Binance安排高管面談並調取數據,以覈查其是否遵守43億美元和解協議。財政部指派的第三方監督員從三個方向切入:要求現任聯席CEO Richard Teng、合規負責人,以及前高管(含CZ)出面覈實合規細節;重點調取2024至2026年間與伊朗、朝鮮、敘利亞等受制裁地區相關的交易數據;財政部認爲Binance在約20億美元的伊朗相關資金流動與美國用戶管控上存在“合規缺口”,要求升級監控系統、擴大KYC範圍。
翻譯一下:罰了43億美元、認了罪、接受了五年監管——但監管機構在2026年依然認爲你的合規“有缺口”,而且缺口涉及的是制裁相關資金流動。 這不是“歷史遺留問題”,這是正在進行中的合規審查。
歐盟:MiCA牌照沒了,靠“反向招攬”豁免撐着
Binance在2026年6月撤回了希臘的MiCA申請,關閉了其獲得歐盟統一授權的主要路徑。自2026年7月1日MiCA過渡期結束後,Binance一直在沒有MiCA CASP牌照的情況下在歐盟運營。
它的“合法外衣”是什麼?是MiCA第61條的“反向招攬豁免”——允許歐盟客戶主動尋求服務,但平臺不得主動營銷。歐盟監管機構已經對這一豁免的使用提出質疑,並要求Binance提供相關信息。Binance在法國、西班牙、波蘭等國的本地牌照也在MiCA框架下失效,部分歐盟客戶被遷移到其阿布扎比實體。
一個全球最大的交易所,在歐盟最大的統一監管框架下,靠“豁免”而不是“牌照”維持運營。
WikiBit評分9.23/10,標註:法國AMF(監管號:E2022-037)監管狀態異常,監管機構公佈狀態爲已撤銷;西班牙BDE(監管號:D661)監管狀態異常,監管機構公佈狀態爲已撤銷,請注意風險!
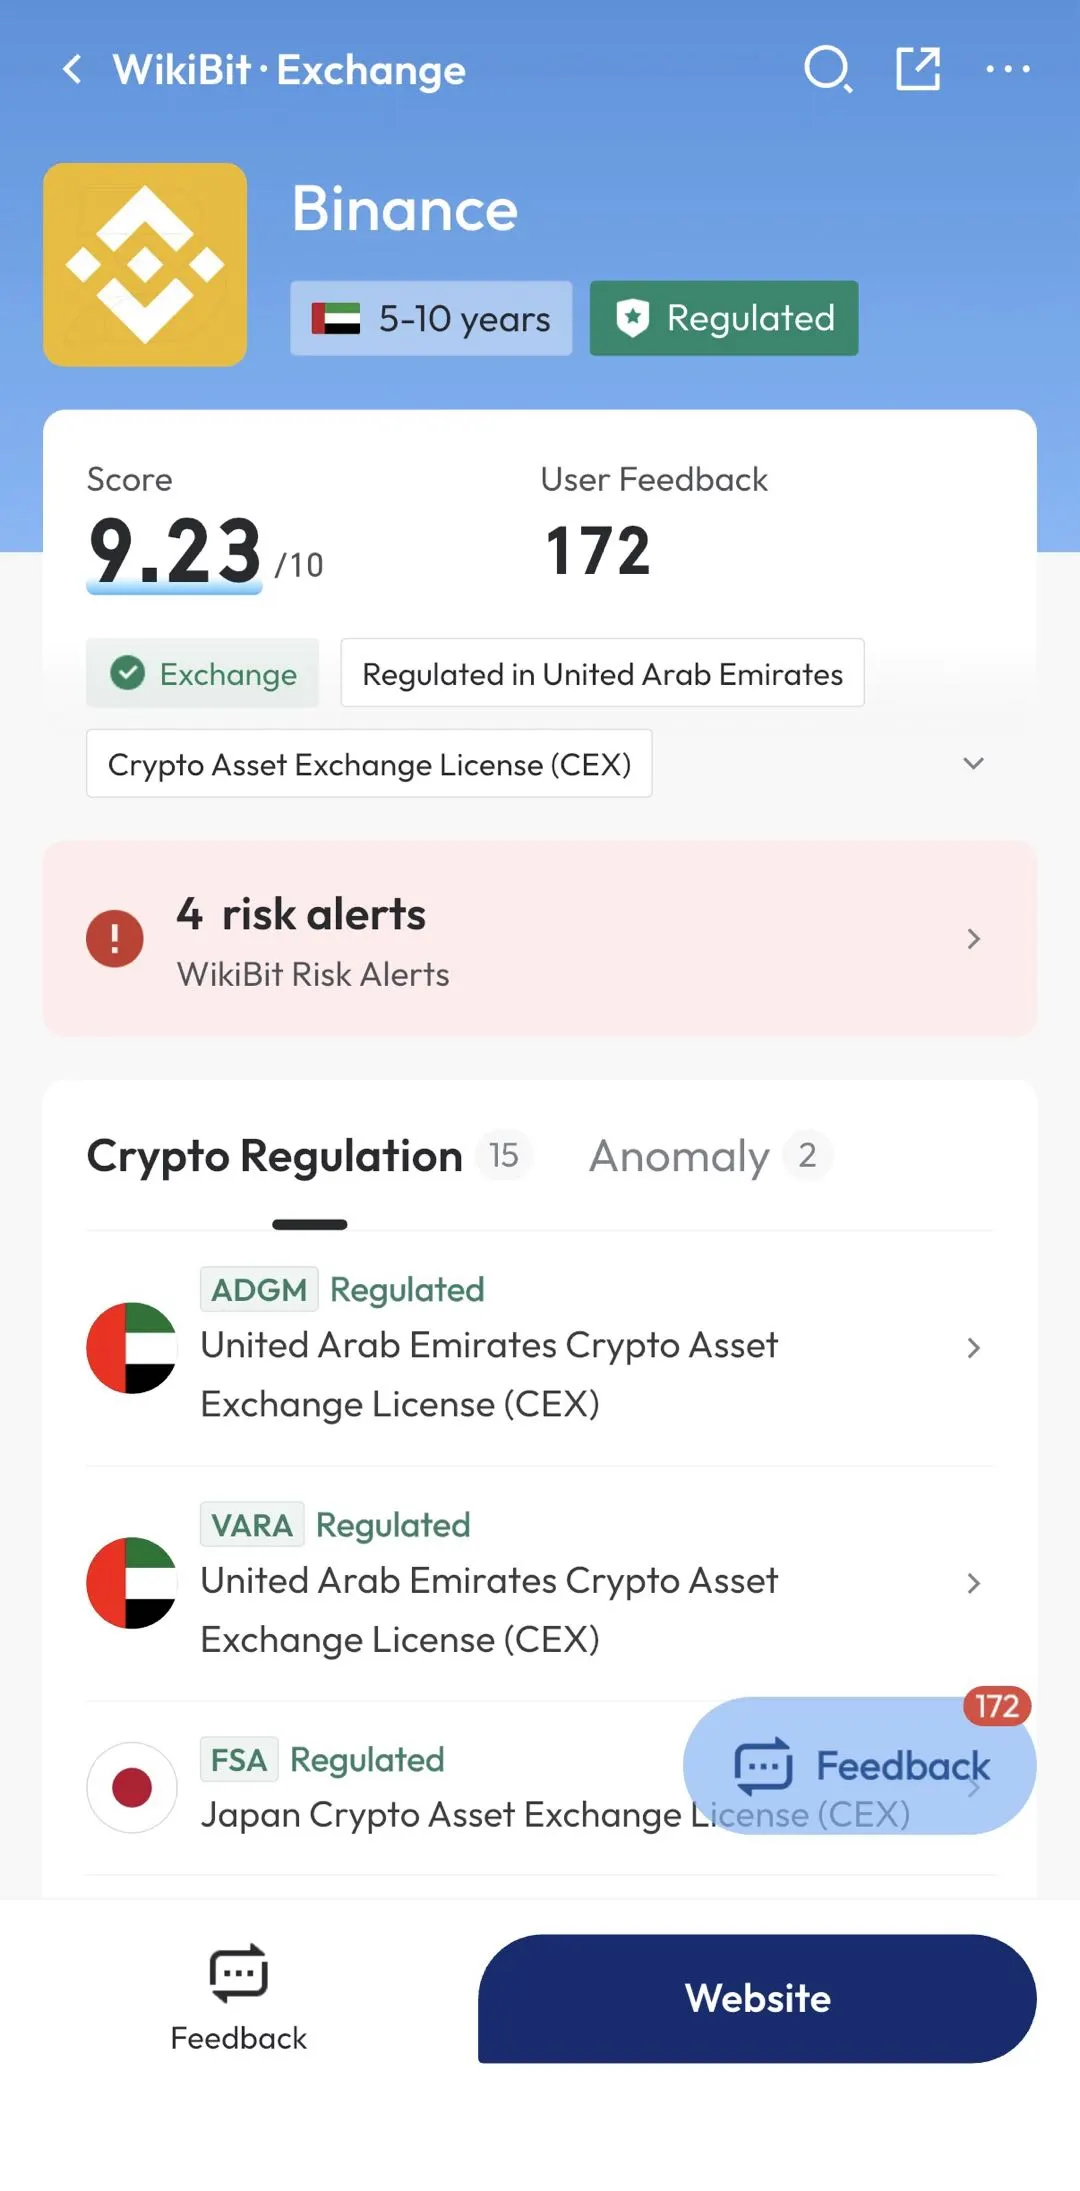
風險評分:中風險(監管合規層面)
Binance的監管狀況不是“無牌裸奔”,而是“有和解、有監管、但合規缺口仍在被官方追查”。 43億美元和解和SEC撤訴是真實的“止血”,但美國財政部2026年5月的核查和歐盟MiCA牌照的缺失,說明“合規修復”遠未完成。
2、賬號安全與提幣:今天的62.8億美元,和那些“4美元觸發凍結”的日常
2026年10月30日:8到9條鏈,60億+美元,55分鐘
這是Binance歷史上,也是整個加密行業歷史上,規模最大的一次熱錢包安全事件之一。
攻擊路徑: 攻擊者在前一天(10月28日至29日)通過Tornado Cash向一個新地址注入了約0.1 ETH的gas費。隨後,攻擊者利用EIP-7702授權——一項允許普通錢包執行智能合約代碼的以太坊功能——接管了標記爲“Binance 14”的熱錢包。從提交授權到清空錢包,只用了約4分鐘。攻擊者隨後對多個錢包進行了反覆“清掃”,整個過程持續了兩個多小時。
損失規模(按鏈上統計,截至北京時間10月30日8點左右):
| 鏈/資產 | 金額 |
| 以太坊(ETH/USDT/USDC等) | 37.4億美元 |
| 比特幣 | 18,270.2 BTC,約14.7億美元 |
| 波場(TRX/USDT) | 約6.28億美元 |
| XRP | 約2.97億美元 |
| 索拉納 | 約9,610萬美元 |
| 其他(Arbitrum、Avalanche、Optimism等) | 合計約6,000萬美元 |
| 總計 | 約62.8億美元 |
凍結進展: Tether凍結了15.67億USDT,Circle凍結了8億USDC,Ripple、Paxos、World Liberty Financial也參與了凍結。截至目前,已凍結約28億美元,仍有約32.7億美元(主要是BTC和ETH等無法被髮行方凍結的原生資產)在鏈上可自由轉移。
官方迴應: Binance在事件初期聲明“已知悉潛在安全問題,用戶資金安全,提現已暫停”。CZ在X上表示“看起來確實是Binance被黑客入侵”,並感謝Tether和Circle的快速凍結。Binance官方表示將承擔全部損失。Binance支持頁面的初步調查指向一名DevOps工程師的筆記本電腦被入侵,攻擊者得以訪問服務容器並提交未經授權的提現交易,未發現私鑰泄露的證據。
日常的凍結:一筆4美元,鎖定3500美元一個月
如果說今天的黑客事件是“平臺層面的安全崩塌”,那麼日常的賬戶凍結,則是“個體層面的風控摩擦”。
2026年8月,一位Binance用戶在Reddit上描述了自己的經歷:一筆4美元的BNB Smart Chain支付被拒絕後,其賬戶提現被禁用24小時,隨後被轉入“合規審查”,預計完成日期爲9月18日——距離那筆4美元的交易超過一個月。賬戶中約3500美元無法動用。 該用戶強調,賬戶已開設近五年,完成了數百筆交易,此前從未出現問題。
其他用戶在回帖中描述了類似經歷:一筆100美元的提現後,超過4000美元變得不可訪問;一筆45 USDT的轉賬觸發了長期審查。Binance沒有公開解釋具體觸發原因,但從平臺風控的邏輯來看,一筆小額交易的目的地址、交易對手方或歷史行爲模式,可能纔是觸發審查的真正因素,而非金額本身。
風險評分:極高風險(賬號安全與提幣層面)
今天的62.8億美元黑客事件和日常的“4美元凍結”,不是兩個孤立的問題,而是同一枚硬幣的兩面:一個管理着1294億美元客戶資產的平臺,其熱錢包可以在幾分鐘內被EIP-7702授權清空,而普通用戶的一筆小額交易可以在沒有明確解釋的情況下觸發長達一個月的審查。 前者是“平臺安全體系的失守”,後者是“風控透明度的缺失”。對於一個用戶來說,無論你的錢是因爲黑客而消失,還是因爲“合規審查”而無法動用,結果是一樣的:你拿不到你的資產。
3、儲備金透明度:賬本越漂亮,熱錢包失守越刺眼
PoR數據:100%以上,看起來無懈可擊
截至2026年10月1日,Binance的PoR數據顯示:BTC儲備率100.35%,賬戶淨餘額688,572.68 BTC,鏈上錢包餘額691,003.593 BTC;ETH儲備率100.00%;USDT儲備率103.88%;USDC儲備率108.26%;BNB 100.47%,SOL 100.00%,XRP 100.77%。按當前價格計算,淨餘額合計約1336億美元,鏈上錢包餘額合計約1358億美元。
從PoR的視角來看,Binance的儲備覆蓋率沒有一個資產低於100%。
但PoR回答不了一個問題:熱錢包爲什麼能被清空?
PoR證明的是“平臺持有的資產 ≥ 用戶的總餘額”。 它不證明資產分佈在哪些錢包裏,也不證明這些錢包的訪問控制是否足夠安全。
今天的事件恰恰暴露了這個邊界:PoR告訴你Binance有足夠的資產覆蓋用戶餘額,但它沒有告訴你,其中幾十億美元的資產集中在幾個熱錢包裏,而這些熱錢包的授權機制可以被一個來自Tornado Cash的地址通過EIP-7702在4分鐘內接管。 儲備充足和熱錢包安全,是兩件不同的事。一個有100%儲備的交易所,同樣可能因爲熱錢包的訪問控制被攻破而損失數十億美元——只不過它“賠得起”。
PoR是“財務體檢報告”,不是“安全審計報告”。 它可以告訴你“資產負債表是健康的”,但它不能告訴你“金庫的門鎖是不是能被一張僞造的授權書打開”。
風險評分:中風險(儲備金透明度層面)
PoR這一項Binance的透明度是真實的,數據是持續披露的,這一點必須客觀承認。 但今天的事件劃出了一條清晰的邊界:PoR可以證明“有錢賠”,但它不能證明“不會被偷”。 對於用戶來說,“平臺賠得起”和“我的資產不會被盜”是兩個不同的安全感來源。
4、資產實力與交易深度:大到不能倒,但越大,風險也越大
先看數據:幣安的行業老大地位,確實不是吹出來的。
2026年第一季度,幣安的衍生品交易量達到4.9萬億美元,佔全球前十大交易所總量的34.9%。什麼概念?它一家就超過了OKX和Bybit兩家的交易量總和。
現貨市場同樣如此,第一季度交易量約6399億美元,平均每天交易約71.9億美元,佔前十大交易所市場份額的34.3%。
再看資產規模:
託管資產:1529億美元,佔前十大交易所總量的73.5%。排名第二的OKX只有159億美元。
穩定幣儲備:截至2026年7月,幣安持有約530億美元,佔全球交易所穩定幣儲備總額的57%,比第二名多出約420億美元。
客戶資產實時顯示:約1294億美元。
這些數字說明,幣安不只是交易量大,資金體量、市場份額和流動性也都遠遠領先其他平臺。
但問題來了:平臺越大,是不是就一定越安全?
答案未必。
幣安的規模確實給了它更強的抗風險能力,但也帶來了另一個問題:一旦安全防線失守,損失可能大得驚人。
舉個例子,1529億美元的託管資產意味着,哪怕只是一個熱錢包出現問題,涉及的資金規模也可能超過很多中小交易所的全部資產。
這次涉及62.8億美元的事件就是一個典型例子。如果同樣的事情發生在一家二線交易所身上,可能早就面臨嚴重的償付危機,甚至直接撐不下去。而發生在幣安身上,它還有足夠的資金實力來應對。
但這裏有個問題不能忽略:賠得起,不代表不會再出事。
真正值得警惕的,不是幣安有沒有錢填補損失,而是爲什麼一次內部權限失守,就可能讓數十億美元在短時間內離開平臺?
所以,幣安的資產實力確實值得肯定,但這隻能說明它有較強的風險承受能力,不能證明它的安全系統沒有漏洞。
風險評分:低風險(資產實力層面)
幣安的資產規模、交易深度和市場地位都處於行業第一梯隊,這一點沒有太大爭議。但我們也要分清楚兩個問題:一個是出了事能不能賠,另一個是能不能避免下一次事故。前者幣安有優勢,後者還需要用實際行動證明。
5、內部運營與團隊:CZ雖然退了,但並沒有完全離場
先說管理層:現在的幣安,已經不是CZ一個人說了算的時代。
2023年11月,CZ辭去CEO職務後,幣安逐步形成了新的管理架構,由Richard Teng(鄧偉政)和何一(Yi He)共同負責日常運營。
兩人的分工比較明確:
Richard Teng:監管出身,曾擔任阿布扎比全球市場(ADGM)金融服務監管局CEO,主要負責監管溝通、合規和牌照等事務。
何一:更熟悉用戶和市場,主要負責用戶增長、產品服務及社區運營。
此外,幣安董事會目前有7名成員,其中包括3名獨立董事和1名獨立主席。
乍一看,這套架構還算清晰,至少不再是創始人一個人包攬所有事情。
但有意思的是,CZ雖然辭去了CEO職務,卻並沒有完全退出幣安的決策體系。
2026年2月,Richard Teng在接受彭博電視採訪時表示,CZ作爲主要股東,對幣安的重大決策仍然擁有發言權。
2026年4月,何一也表示,CZ已經退出日常管理,但仍會參與重大決策。
換句話說,CZ不再負責每天具體怎麼運營,但在一些重要事情上,仍然有相當大的影響力。
真正值得關注的是:出了安全問題,到底誰來負責?
這次62.8億美元事件,除了資金損失本身,還暴露出一個容易被忽略的問題:幣安內部的安全管理和權限控制,到底由誰承擔最終責任?
根據幣安目前公佈的初步調查結果,攻擊者入侵了一名DevOps工程師的筆記本電腦,隨後藉助被入侵的設備訪問服務容器,並提交了未經授權的提現交易。
注意這裏的關鍵點:攻擊入口可能並不是傳統意義上的私鑰被盜,而是員工設備遭到入侵,再利用內部系統權限實施攻擊。
這就不是簡單的黑客攻擊了,而是涉及員工設備安全、內部權限管理和運營安全的一整套問題。
說得直白一點:
監管牌照出了問題,可能知道該找誰;
用戶增長出了問題,也有相應的負責人;
但如果員工電腦被黑,攻擊者還能借助內部權限轉走鉅額資金,那麼到底是誰負責把這道安全防線守住?
這恰恰是幣安管理架構中需要進一步說明的地方。
Richard Teng擅長監管和合規,何一更熟悉市場和用戶運營,這些分工本身沒有問題。但交易所最核心的安全基礎設施、內部權限管理和員工設備防護,同樣需要明確的負責人、嚴格的授權機制和可追溯的責任體系。
風險評分:中風險(團隊與治理層面)
客觀來說,幣安現在的管理架構,比很多依賴創始人一人決策的交易所更加成熟,監管溝通和日常運營也有了相對明確的分工。
但這次事件提醒我們:一家交易所管理得好不好,不能只看創始人是誰、CEO是誰、拿了多少牌照,還要看內部安全體系是否真正可靠。
畢竟,用戶把錢放在交易所,最關心的不是誰負責增長、誰負責合規,而是自己的資產能不能安全地存進去,也能安全地提出來。
幣安需要回答的核心問題是:如何確保類似的內部權限漏洞不再發生?
6、社區真實反饋:規模越大,投訴越多,但關鍵要看投訴集中在哪些環節
對於大型交易所,用戶投訴數量不能簡單與小型交易所橫向比較。幣安擁有龐大的用戶羣體,絕對投訴數量較多並不意外,更值得關注的是投訴類型。
Trustpilot數據:評分不可用,低星評論佔比較高
Trustpilot頁面顯示幣安約有6,188條評論,其中過去12個月約595條。頁面顯示:1星評論約佔82%;5星約佔6%。
但需要特別說明:Trustpilot頁面明確提示,該公司評分因違反平臺指南而不可用。因此,上述星級分佈只是頁面當時展示的評論結構,不能當作Trustpilot對幣安的正式綜合評分,也不能代表全部幣安用戶的滿意度。
投訴集中在哪些問題?
綜合WikiBit、Trustpilot等平臺評論看,爭議主要集中在:
賬戶因資金來源或外部地址交易而被限制;
提現審覈週期較長;
客服回覆模板化,缺乏明確時間表;
用戶對KYC、EDD和資金來源證明要求不理解;
銀行轉賬失敗後的退款金額爭議。
這些問題有一個共同特點:用戶往往並非完全不能交易,而是無法自由提取或轉移賬戶資產。
對交易所而言,反洗錢和資金來源審查是必要的合規措施;但對用戶而言,如果平臺沒有提供明確的材料要求、審覈進度和申訴路徑,就容易形成長期資金受限的體驗。
7、綜合跑路風險評估
| 維度 | 風險等級 | 簡評 |
| 監管合規 | 中 | 43億美元和解+SEC撤訴;但美國財政部2026年5月仍在覈查“合規缺口”;歐盟無MiCA牌照,靠“反向招攬”豁免 |
| 賬號安全/提幣 | 極高 | 2026年10月30日62.8億美元熱錢包被清空(EIP-7702授權);日常“4美元觸發一個月凍結”; |
| 儲備金透明度 | 中 | PoR 100%+,數據持續披露;但PoR不覆蓋熱錢包訪問控制安全 |
| 資產實力 | 低 | 託管資產1529億美元(佔Top 10的73.5%);衍生品份額34.9%;“大到不能倒”的賠付能力真實 |
| 團隊運營 | 中 | 雙CEO分工明確(Teng管監管,何一管用戶);但內部權限與OpSec的最終責任歸屬不清晰 |
| 產品體驗 | 低 | 流動性、深度、幣種覆蓋行業第一;交易功能本身無爭議 |
| 社區反饋 | 高 | Trustpilot 1星評論約佔82%;小額交易觸發長期凍結;“大到不能倒”與“小到不會被凍”的張力 |
綜合評級:中高風險(安全與運營風險突出,而非“跑路風險”)
Binance的“跑路風險”在本系列中是最低的之一——它有真實的資產、真實的儲備、真實的賠付能力和真實的監管和解。 它不會像UZX、Azbit那樣“捲款消失”。今天的62.8億美元事件,Binance也明確表示“承擔全部損失”。
但“不跑路”不等於“安全”。Binance的風險不在“跑路”,而在“系統性安全事件”和“個體賬戶凍結”兩個層面:
1. 今天的事件證明:PoR 100%不等於熱錢包安全。 EIP-7702授權、DevOps工程師筆記本電腦被入侵、4分鐘清空“Binance 14”——這些是“訪問控制”和“內部權限治理”層面的失守,而不是“儲備不足”層面的問題。一個“有錢賠”的平臺,同樣可以在一夜之間損失數十億美元。
2. 日常的凍結證明:風控的透明度遠低於PoR的透明度。 PoR可以精確到小數點後兩位披露儲備率,但一個用戶被凍結時,往往只能得到“合規審查”四個字和一條模糊的時間線。儲備的透明度是給市場的,風控的透明度是給用戶的——後者在Binance身上,遠不如前者。
3. “大到不能倒”是一把雙刃劍。 1529億美元的託管資產意味着Binance有足夠的緩衝來吸收今天的損失。但同樣的規模也意味着,一次熱錢包失守的絕對金額,是大多數交易所無法承受的。 系統的安全性取決於最薄弱的那個環節,而不取決於總資產的規模。
8、給新老用戶的建議
給新用戶
1. 不要把“大到不能倒”等同於“我的錢絕對安全”。 Binance賠得起62.8億美元,但它不一定能保證你的賬戶永遠不會因爲一筆小額交易而被“合規審查”一個月。Trustpilot上那些“4美元觸發3500美元凍結”的案例,是真實存在的。
2. 如果你在歐盟——先確認你的賬戶歸屬於哪個實體。 Binance沒有MiCA CASP牌照,部分歐盟用戶已被遷移到阿布扎比實體。你受哪套法律保護、出了問題找哪個監管機構,取決於你的賬戶實體,而不是“Binance”這個品牌。
3. 如果你非要試——先小額測試提現。 先存入一筆你能承受損失的金額,走完“存入→交易→提現”的完整流程。如果提現順利,再考慮放大;如果遇到審查,至少你損失的是小額。
4. 大額資產考慮自託管。 今天的事件說明,即使是行業最大的交易所,熱錢包的訪問控制也可能被攻破。長期持有的大額資產,放在硬件錢包裏,不要把“交易所的PoR”當作“個人資產安全的充分條件”。
給老用戶
1. 評估你的“熱暴露”。 你在Binance上留了多少資產是隨時準備交易的?今天的事件之後,值得重新審視這個比例。 交易用的資金和長期持有的資金,應該分開管理。
2. 關注提現恢復的進展。 Binance已暫停所有存款和提款。在提現完全恢復、且你成功測試了一筆提現之前,不要把新的資產存入Binance。
3. 保留所有記錄。 如果你遇到賬戶限制或提現問題,保留所有郵件、聊天記錄、交易憑證和設備登錄記錄。在今天這種大規模安全事件之後,客服的響應能力可能會進一步承壓,完整的記錄是你後續申訴或公開維權的基礎。
4. 不要因爲“平臺賠得起”而放鬆對個人OpSec的要求。 今天的攻擊入口是內部DevOps工程師的設備。你自己的設備安全、API密鑰管理、2FA設置,同樣是你資產安全的第一道防線——無論平臺有多大。
終極建議
Binance適合誰? ——需要行業頂級流動性、深度和幣種覆蓋的活躍交易者,以及認可其賠付能力和監管和解進展、願意承擔“安全事件與風控摩擦”風險的用戶。
不適合誰? ——把Binance當作“絕對安全的儲蓄罐”的用戶(今天的62.8億美元事件說明,熱錢包可以被幾分鐘清空);歐盟用戶(無MiCA牌照,賬戶實體和保護框架需要主動確認);任何無法承受“提現被審查數週”的用戶(風控透明度遠低於PoR透明度)。
Binance的處境是幣圈最極致的“大而不倒,但也大而不安”:它的PoR告訴你,它有錢覆蓋你;它的市場份額告訴你,它是這個行業的基礎設施;它的賠付承諾告訴你,今天的62.8億美元它扛得住。但今天凌晨,一個從Tornado Cash拿到gas費的地址,用一次EIP-7702授權,在4分鐘內從它的熱錢包裏拿走了足夠買下一家中型交易所的資產。而與此同時,某個普通用戶的3500美元,可能正因爲一筆4美元的交易,在“合規審查”裏等着一個模糊的日期。
賬本可以證明“平臺有錢”,但它證明不了“你的錢不會被另一種方式拿走”。
下期預告:WikiBit交易所跑路風險榜第54期——OKX交易所,敬請期待!
風險提示:本文僅代表個人分析觀點,不構成投資建議。加密貨幣投資有風險,入市需謹慎。
本文信息更新於2026年10月30日,最新信息,請多方覈對確認。
WikiBit,超10億加密貨幣投資者使用與共建的交易所監管查詢平臺。瞭解更多加密貨幣交易所的實時監管信息,歡迎隨時查看並下載WikiBit,鏈接: https://wikibit.onelink.me/wgfF/1b1dn69b