






由于许多网络验证器(也称为节点)未能升级其软件,以太坊正在经历链分裂。
8 月 24 日,流行的以太坊软件客户端 Geth 背后的开发团队发布了针对其代码中一个安全漏洞的紧急修补程序,该漏洞会阻止某些用户生成区块。
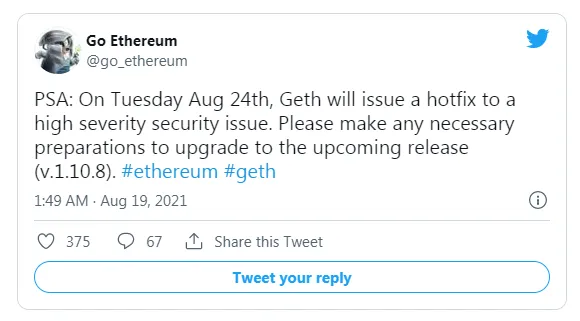
Go Ethereum 团队在 8 月 18 日披露了一个漏洞,表示他们将发布补丁,但没有具体说明漏洞的确切性质,以防止攻击:
以太坊团队负责人 Péter Szilágyi 在 8 月 24 日的 GitHub 补丁说明中写道:“确切的攻击向量将在稍后提供,以便节点运营商和相关的下游项目有时间更新他们的节点和软件。”
然而,似乎一些用户发现了由 Geth 团队修复的漏洞,目前正在利用旧版本的 Geth 软件。
虽然 Geth 团队强调所有用户都应该立即升级他们的软件,但根据ethernodes.org 的数据,只有大约 30% 的用户升级到了最新版本。
作为背景,Geth 是连接到以太坊区块链的最受依赖的软件,由大约 75% 的用户运行。
时间的问题在接受 CoinDesk 采访时,Go Ethereum 开发人员 Marius Van Der Wijden 指出,他是以个人身份而不是作为以太坊基金会或 Go Ethereum 的代表发言的,他说在披露之后,漏洞利用是不可避免的。
“我知道有人最终会发现这个错误,”他说。“我只是希望有更多人及时更新。”
他呼吁节点运营商在社交媒体渠道上关注客户团队以获取更新,并指出他将推动开放邮件列表以“分发关键信息”。
然而,最终,他觉得团队对漏洞做出了迅速而恰当的反应。
“我对我们的反应感觉很好。一旦 [我们] 被告知潜在的链分裂,我们会在几分钟内找到违规交易,”他说。
他向 CoinDesk 证实了一个特定的以太坊地址是攻击的原因,但拒绝解释攻击的性质,因为它已经在 Binance Smart Chain (BSC) 和 Polygon 上复制。
他指出,软件安全专家 Guido Vranken 是第一个发现该漏洞的人,他是在使用一种称为“模糊测试”的技术对 Telos 的虚拟机进行审计时发现的。
由于用户运行过时的 Geth 版本,这并不是以太坊第一次经历链分裂。
11 月,在用户未能升级到最新的 Geth 版本 1.10.X 后,以太坊网络出现了类似的干扰。当时,Geth 开发人员表示,此次活动是由于缺乏关于升级紧迫性的沟通。