




随着数十亿美元投入到DeFi协议和流动性挖矿,DeFi俨然已经成为黑客的温床。
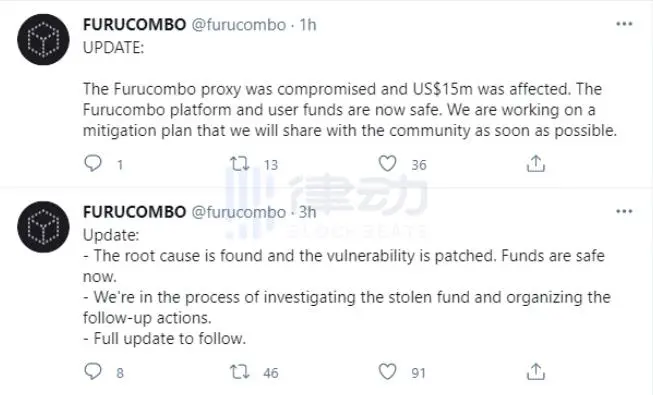
上周,可组合性DeFi平台Furucombo遭黑客攻击,造成1400万美元损失。黑客使用假合约混淆Furuсombo Proxy,导致部分Furuсombo与Aave交互合约地址的资金被直接转移至黑客钱包。
据Furucombo官方表示,已经找到了根本原因并修复了漏洞。用户资金现在已经处于安全状态。除了特定服务中断外,其余服务正常运作。若用户仍有疑虑,可以取消所有对Furucombo的token授权。团队正在调查被盗的资金并组织后续行动,将保持更新。
回顾2020,第一起主要黑客入侵事件发生在DeFi借贷平台bZx,bZx在2月份遭遇了两次闪电贷攻击,损失了近100万美元的用户资金。闪电贷是指在同一笔交易中借入和偿还加密货币质押品。bZx为了防止进一步损失而停止了运营,但是这引发了加密行业观察人士的批评浪潮,这些观察人士称,bZx终究还是一个中心化平台,并且它可能是“DeFi的终结”。
市场在3月份崩溃,导致大量抵押品清算,特别是Maker的MKR代币,但这些不是黑客攻击。接下来的一个月,黑客使用一种称为ERC-777代币标准可重入方法攻击了与比特币挂钩的imBTC。这名黑客窃取了Uniswap流动性池的全部资产,当时估计为30万美元。
4月份,黑客利用同样的漏洞窃取了借贷平台dForce的所有流动性。这名黑客不断提高他们借贷其他资产的能力,并带着大约2500万美元的资金逃跑了。
6月份,Bancor的智能合约中出现了一个漏洞,导致多达46万美元的代币流失。这个DeFi自动做市商表示,他们已经部署了新版本的智能合约,新的合约修复了该漏洞。
Balancer是下一个被利用的DeFi协议,黑客利用精心策划的套利攻击,从其流动性池中窃取了50万美元的WETH。在对一个漏洞的攻击中,黑客进行了一系列闪电贷和套利代币掉期,而Balancer团队显然已经知道了这个漏洞。
与其说是黑客攻击,不如说是另一个漏洞,但bZx在7月份再次因可疑的代币出售而上了新闻,这次出售是机器人操纵的,机器人将购买订单放置在标记代币生成的同一区块上。这些黑客窃取了近50万美元的利润,这些利润是由代币价格上涨带来的。
8月份,DeFi期权协议Opyn成为了下一个受害者,黑客利用其ETH看跌期权合约盗走了超过37万美元资金。该漏洞允许攻击者使用以太坊看跌期权oToken的双重行权并窃取了质押的ETH。Opyn通过白帽黑客从金库中收回了大约44万枚USDC,并将它们返还给了看跌期权卖方。
同样,不是直接的黑客攻击,而是未经审计的Yam Finance智能合约中的代码缺陷影响了治理代币YFI的重新设定,导致了8月中旬YFI价格暴跌。Yam Finance协议被迫呼吁DeFi鲸鱼通过投票重新启动版本2来得到拯救。