




法国一户加密行业从业者家庭于深夜遭绑架抢劫,袭击者为获取其加密资产实施多小时劫持。警方尚未公开袭击者如何锁定目标家庭,这一信息披露漏洞正是当前加密行业数据隐患的缩影。
9 月 20 日凌晨 4 点左右,4 名头戴兜帽的男子闯入法国北部一户家庭,将父母及两名子女用黑色胶带捆绑,并强迫父亲交出访问密钥,转移了 40,000 欧元加密资产。
据悉,这位父亲供职于加密行业,是一名受雇的 IT 工作者。检方目前尚未公布袭击者是通过何种方式锁定其身份。
Has France become the crypto crime capital of the world?
Four masked men broke into a family home in France, tied up the parents and their two children, and forced the father to transfer €40,000 in crypto.
The numbers are alarming:
• 77 crypto-related crimes and attempts in… pic.twitter.com/MnHBJ47QWA
— BeInCrypto (@beincrypto) September 21, 2026
同月,另一起事件凸显了敏感信息泄露的易发性。8 月 13 日,硬件钱包厂商Trezor 通知 13,689 名客户,其一家物流供应商发生数据泄露,客户敏感订单信息被曝光。后经查,受影响用户总数扩大至 80,000 以上。
尽管这两起案件并无直接关联,但却揭示了同一行业风险链条两个关键环节:一端,是数据库中家庭住址与加密资产持有信息的绑定;另一端,则是有人掌握该信息后如何付诸行动的后果。
BeInCrypto 专访了来自 Hacken 和 Zama 的安全专家,围绕“当供应商泄露客户身份时,服务方应承担哪些义务”、“哪些数据应被行业彻底摒弃”,以及“普通客户如何判断其托管方在胁迫面前是否足够安全”等核心议题展开探讨。
“密钥未泄露”掩盖了哪些风险?
对于 8 月 Trezor 数据泄露事件,该公司着重强调,本次受影响的仅为合作物流商,Trezor 自身系统及硬件钱包设备均未遭破坏,用户资产安全未受直接威胁。
这些声明针对的,正是硬件钱包产品现有的主要安全诉求——防止资金被盗。
然而,Hacken 集团 GRC 及安全运营负责人 Dmytro Yasmanovych 指出,虽然私钥并未遭窃,但客户依然存在重大安全风险。
“一旦有人掌握你的姓名、家庭住址,以及你持有硬件钱包的信息,这些数据就足以成为精准攻击的武器。密钥泄露可以几分钟内替换,但家庭住址则无法轻易更换。”
他进一步指出,快递物流及外部供应商所持有的信息安全应得到与钱包本身同等重视。数据库一旦将加密资产持有者与住址挂钩,其安全风险会波及整个家庭。
“换句话说,服务商即使能保护你的资产免遭非法访问,却可能以更直接、更个人化的方式暴露你的风险。本质问题是,现有安全措施究竟是在保护客户本人,还是仅仅在保护钱包。”
警示背后的法国数据
法国正在上演这一幕。法国内政部长 Laurent Nuñez 于 6 月下旬表示,自今年 1 月以来,当局已经记录了超过 70 起与加密货币相关的暴力事件。
据 Chainalysis 统计公开报道的案件显示,截至 2026 年年中,法国共发生了 30 起此类事件,而 2025 年全年这一数字为 19 起。
该公司指出,数据泄露仍是最常见的诱发因素。以 2024 年一桩案件为例,一名法国税务官员涉嫌窃取了高净值加密货币持有者的档案资料——包括居住地址和电话号码——并向犯罪中介出售这些信息。
Yasmanovych 所描述的“家庭关联风险”在数据中同样可以观察到。在法国,超过 40% 的案件中,攻击目标并非币主本人,而是其亲属。总体来看,截至 2026 年年中,住宅入侵类攻击占已记录案件的 37%,而 2023 年时仅占 26%。
Chainalysis 估算,2024 年上半年,全球范围内由于暴力攻击被迫交出资产的持币者,损失总额超过 3 000 万美元。这一数据仅统计了已确认币主有资金损失的攻击事件。
报告还显示,考虑赎金要求、被冻结转账和已追回资金等各类情况,潜在暴露金额达到 1.07 亿美元,且这一统计仅覆盖了被报告案件。
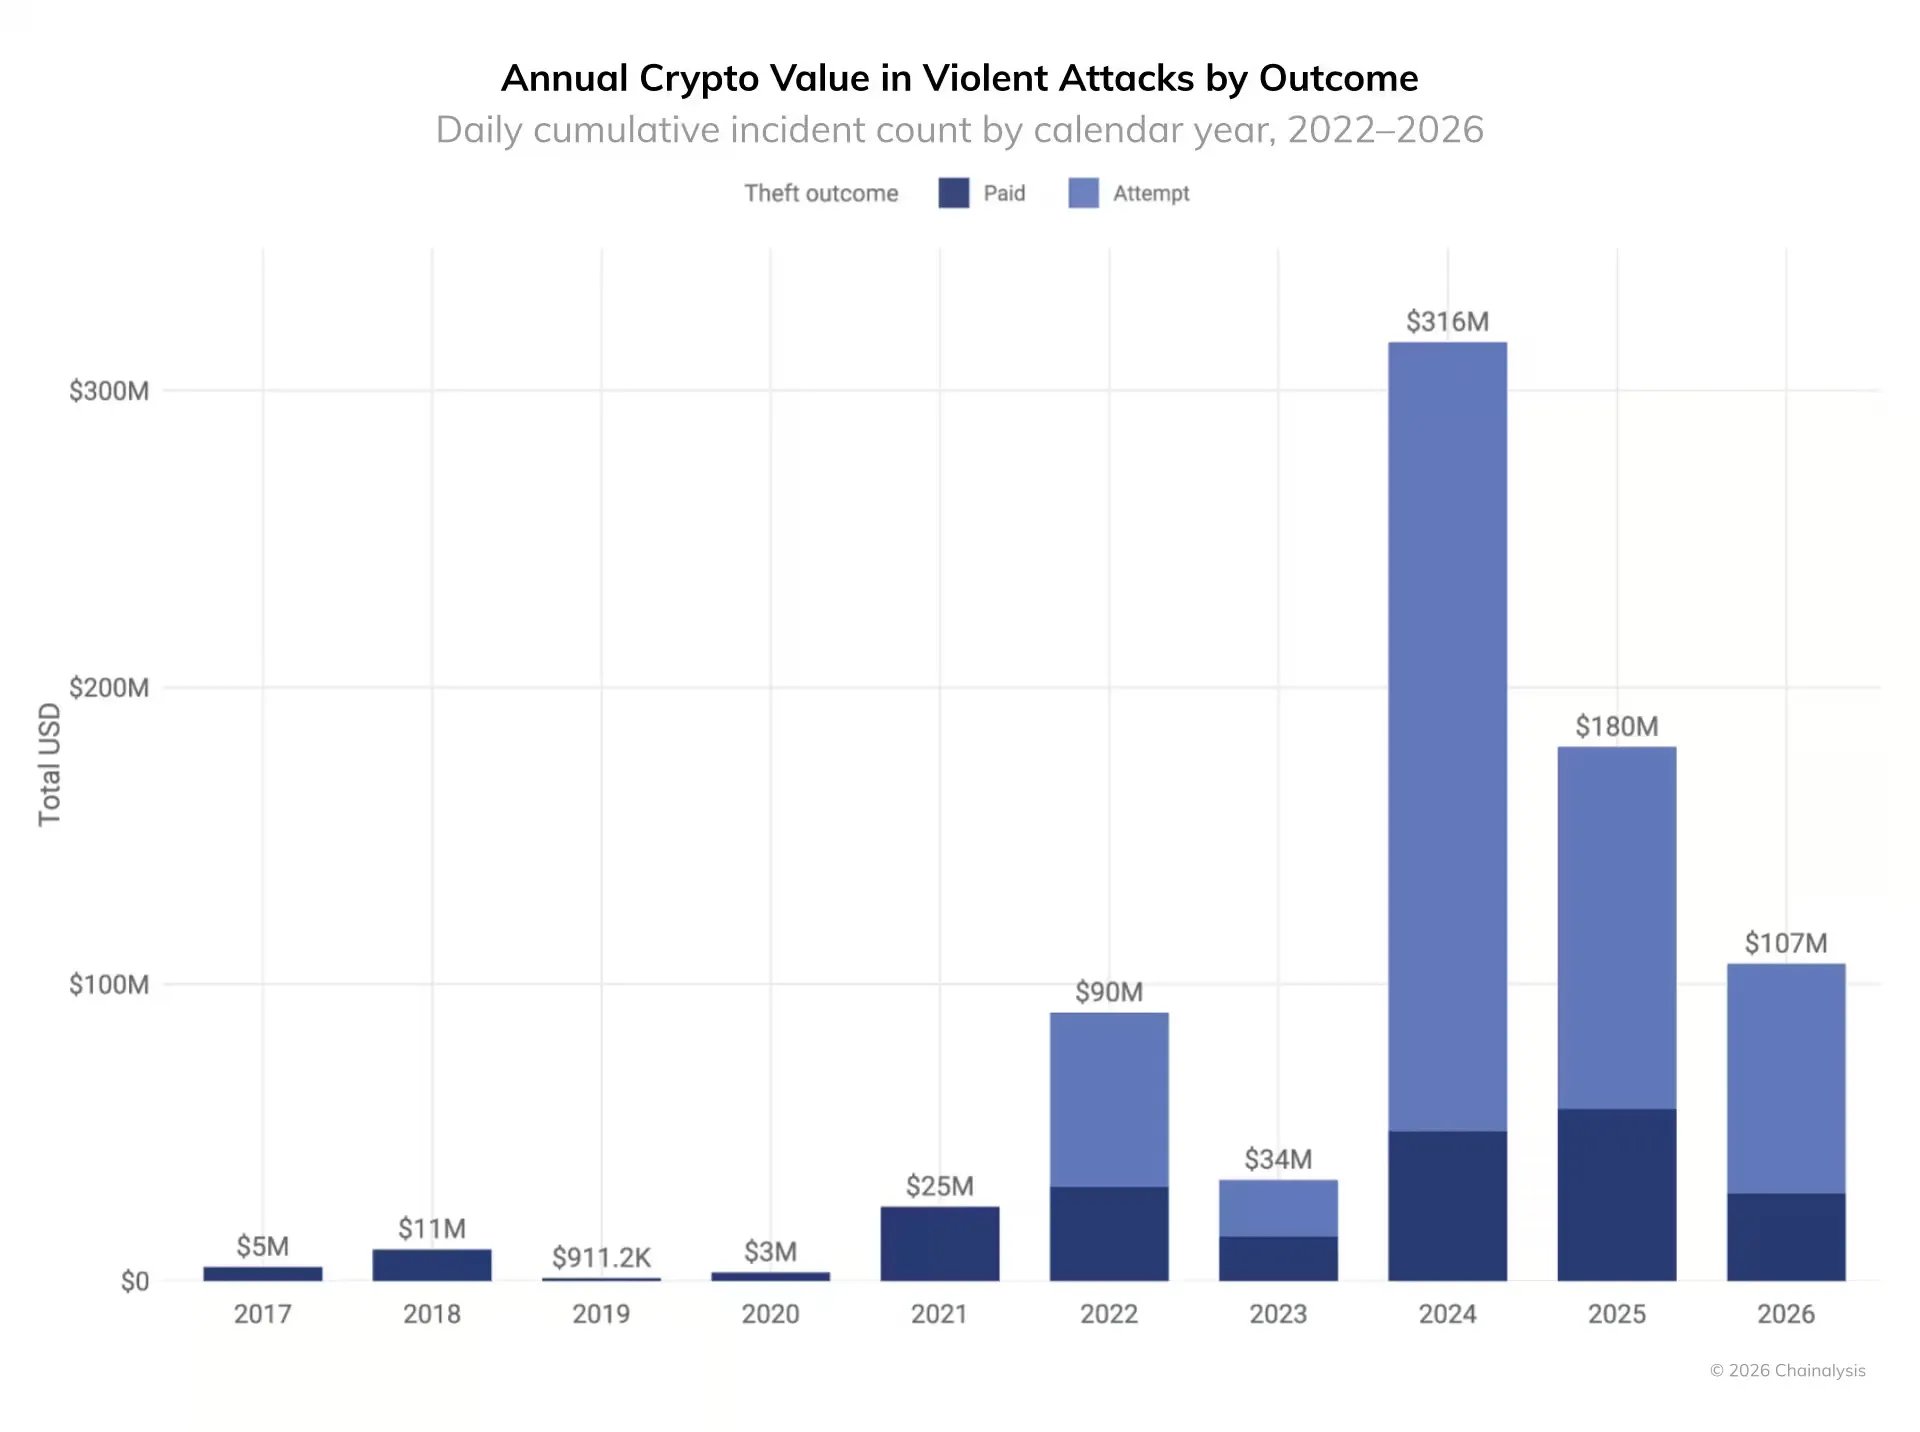
2017–2026 年因暴力攻击被盗或成为目标的加密资产。来源:Chainalysis攻击背后的数据链
这些案件离不开具体的目标,而这些目标往往来自于某些被保留的用户记录。这让数据留存成为加密行业不得不重视的又一安全隐患。
企业在处理某些业务或交易时,可能必须获取客户的相关信息。然而,如果这些数据被长期存储而非及时删除,一旦泄露,就会衍生出额外风险。那么,行业目前收集了哪些用户信息应尽早删除或干脆不再采集?
Yasmanovych 指出,电话号码应是优先考虑的敏感数据。他解释称,企业在安排派件时的确需要用到电话联系客户,但这并不是将其长期存储在数据库中的理由。
一旦数据库被攻破,电话号码极易被用于钓鱼、电信诈骗或 SIM 卡调包攻击,加剧用户风险。
“我会在顺利完成寄送且无需再保留的情况下,删除订单信息与收货地址的关联。企业完全可以为纳税和保修目的保留所需信息,而没必要保留每一笔订单的完整收货记录。”
他还指出,数据删除往往只是依赖人工申报是否完成,存在执行难度和合规风险。
“有一家企业明文规定了 90 天的数据保存期,并拿到了履约合作方出具的书面证明,称所有超期数据都已删除。可实际上,数年数据仍留存在其系统中。这正是我强调需提供删除证据的原因,仅有保存政策根本不够。如果没有人监督规则的执行,规则本身几乎起不到任何保护作用。”
同样的责任还体现在客户信息泄露后的处置。Yasmanovych 指出,除了发送邮箱告警,服务方还应明确说明究竟是哪类信息被曝露。
“如果仅泄露了城市信息,风险有限;但一旦姓名、家庭住址以及加密资产持有证明同时泄露,风险层级将完全不同……居住地址被泄露的用户,往后或需协助才能安全收货,不至于再次泄露个人信息……一旦情形超出常规问题,服务方必须设立专门联系人或团队,而不能只让用户自助查阅常见问答。”
他表示,服务方还必须回应导致泄露的根本原因。如果供应商超期保存客户数据,用户理应获知未来将如何杜绝类似现象,以及数据删除流程的具体核查方式。
“安全提示邮件只是第一步。用户需要了解事件经过、当前可采取的措施,以及相关企业是否真正修复了导致事故的流程漏洞。”
以 Trezor 此前披露的信息泄露事件为例,该公司逐一向受影响用户发送邮件,注明是全部还是部分信息被泄露,并警示潜在的钓鱼风险和实体安全隐患(自 9 月起)。
Trezor 还承诺推出匿名送货选项,包括自助寄存柜取件、无品牌外包装,以及自动删除发货标识等措施。
We are currently working on an Anonymous Delivery option, which we aim to have ready by September for the EU and by the end of the year for the US.
This gives you a safer way to order hardware wallets without linking the purchase to your home address or real-world identity.
-…
— Trezor (@Trezor) August 13, 2026
隐私技术能否弥合安全短板?
问题不止于链下数据的存储。随着更多金融活动迁移至公有区块链,链上交易本身也将带来新一层数据泄露风险。
Zama 首席执行官兼联合创始人 Dr. Rand Hindi 指出,Trezor 案例凸显了链下数据留存的隐患。
他认为,随着机构资本的大规模上链,链上隐私不再只是“加分项”,而将成为能否参与业务的基础条件。Hindi 援引 BCG 的一份报告预测,到 2035 年,数字化现实资产(Real-World Assets)有望占全球可投资资产的约 16%。
Boston Consulting Group's latest Digital Asset Market report puts tokenised assets at 16% of global investible assets by 2035. The three sub-categories sit at very different stages:
— Crypto: ~$3T market, current revenue pool
— Stablecoins: ~$300B, fastest-growing monetary layer… pic.twitter.com/tDfNzm7G6C
— Sygnum Bank (@sygnumofficial) May 19, 2026
他表示,受监管机构不可能在所有仓位与交易对手关系都对外透明的公账本上运行业务。对此,完全同态加密(FHE)等前沿隐私技术为在合规前提下解决这一困境提供了探索空间。
“全同态加密(FHE)使得加密数据可以直接进行运算——转账操作、反洗钱阈值检查、合规性审核,都能在密文状态下完成,无需任何验证节点或区块浏览器看到用户余额等敏感数据。当监管机构需要访问时,只能由合规团队中的多位权限持有人,在底层协议层面统一授权解密,而非简单依赖某项内部政策。”
隐私保护技术同样能够在不影响验证透明度的前提下,减少企业必须披露的信息量。
Yasmanovych 指出,零知识证明可以让交易所证明其持有的资产足以覆盖所有用户余额,而无需公布每一位客户的具体余额。
因此,交易所只需披露自身整体资产状况,而无需暴露任何用户的账户明细。专家补充称,这并不意味着相关信息对于外部彻底不可访问。
根据系统设计的不同,经授权的调查人员仍可通过合规审计或司法流程,对相关证据及其底层数据进行查验。
他补充道,同样的原理也适用于身份信息的“选择性披露”场景。例如某项服务只需确认用户是否满足特定条件,无需获取完整的身份文件或用户资料。
“无论采用哪种方式,都无法解决链下存储的个人数据问题。诸如交易金额、发生时间、钱包关联等信息在链上可能仍可见,而身份证件、住址等敏感信息依然存储于交易所、物流或支付平台数据库中。”
Yasmanovych 指出,这一“隐私缺口”其实很明确:企业可通过技术手段提升链上交易隐私,但与交易履约和后续服务密切相关的数据,仍可能在后台裸露无遗。
当凭证真实但用户受胁迫时,隐私安全成焦点
当用户被迫授权转账时,交易隐私与人身安全的界限尤为关键。托管服务商或许拥有完善的安全架构和访问控制措施。
但当用户遭受胁迫,被逼交出资产,这些安全防护将面临全新挑战。
Yasmanovych 指出,技术层面的合规审计只能验证系统是否按预期设计运行,却难以洞察用户在胁迫下被迫操作的真实场景。
“我建议在类似压力下测试提现流程。例如,拥有有效凭证的客户在被威胁时发起大额转账操作,服务商能否识别异常、暂停操作,或者在资金转出前引入额外的安全介入?”
他强调,大额转账需由第二位授权人核准,并强制设定延迟期,且用户无法在同一会话中移除这些防护措施。Yasmanovych 指出,这样才能保障即便凭证有效,也为服务方预留干预空间,避免客户在非自愿情况下资产流失。
“我同样要求现场演示流程。仅靠政策规定需二次审批,并不能保证审批独立且不可被内部绕过,实地测试远比技术书面审计更能暴露真实漏洞。”
即便托管系统本身运作无误,用户依然可能遭受损失。归根结底,最后一步仍需人来完成,而人始终可能受到威胁。
责任归属的新格局
法国近期的袭击事件表明,加密货币的风险早已超越了钱包被攻破或私钥被盗的范畴。一旦客户姓名、住址、电话号码及资产归属证明等信息被收集到同一数据库,其价值就会显著提升。
隐私保护技术虽能减少链上信息泄露,却无法应对企业及其第三方供应商在链外存储的数据风险。
这意味着服务商需要承担更广泛的责任范围。不仅要管理资产存储及流转流程,还需谨慎处理客户数据的采集、信息可用时长,以及在用户被强制透露自身凭证时的应对措施。密钥固然是安全链条中的关键一环,行业对此已有较为成熟的防护措施。