




据安全研究人员称,包括 Ledger、Salesforce 和 BBC 在内的多个全球知名品牌周一向网站访客提供了窃取加密货币和信用卡信息的恶意软件。这是近期一系列影响范围广泛的网络攻击中的最新一起。
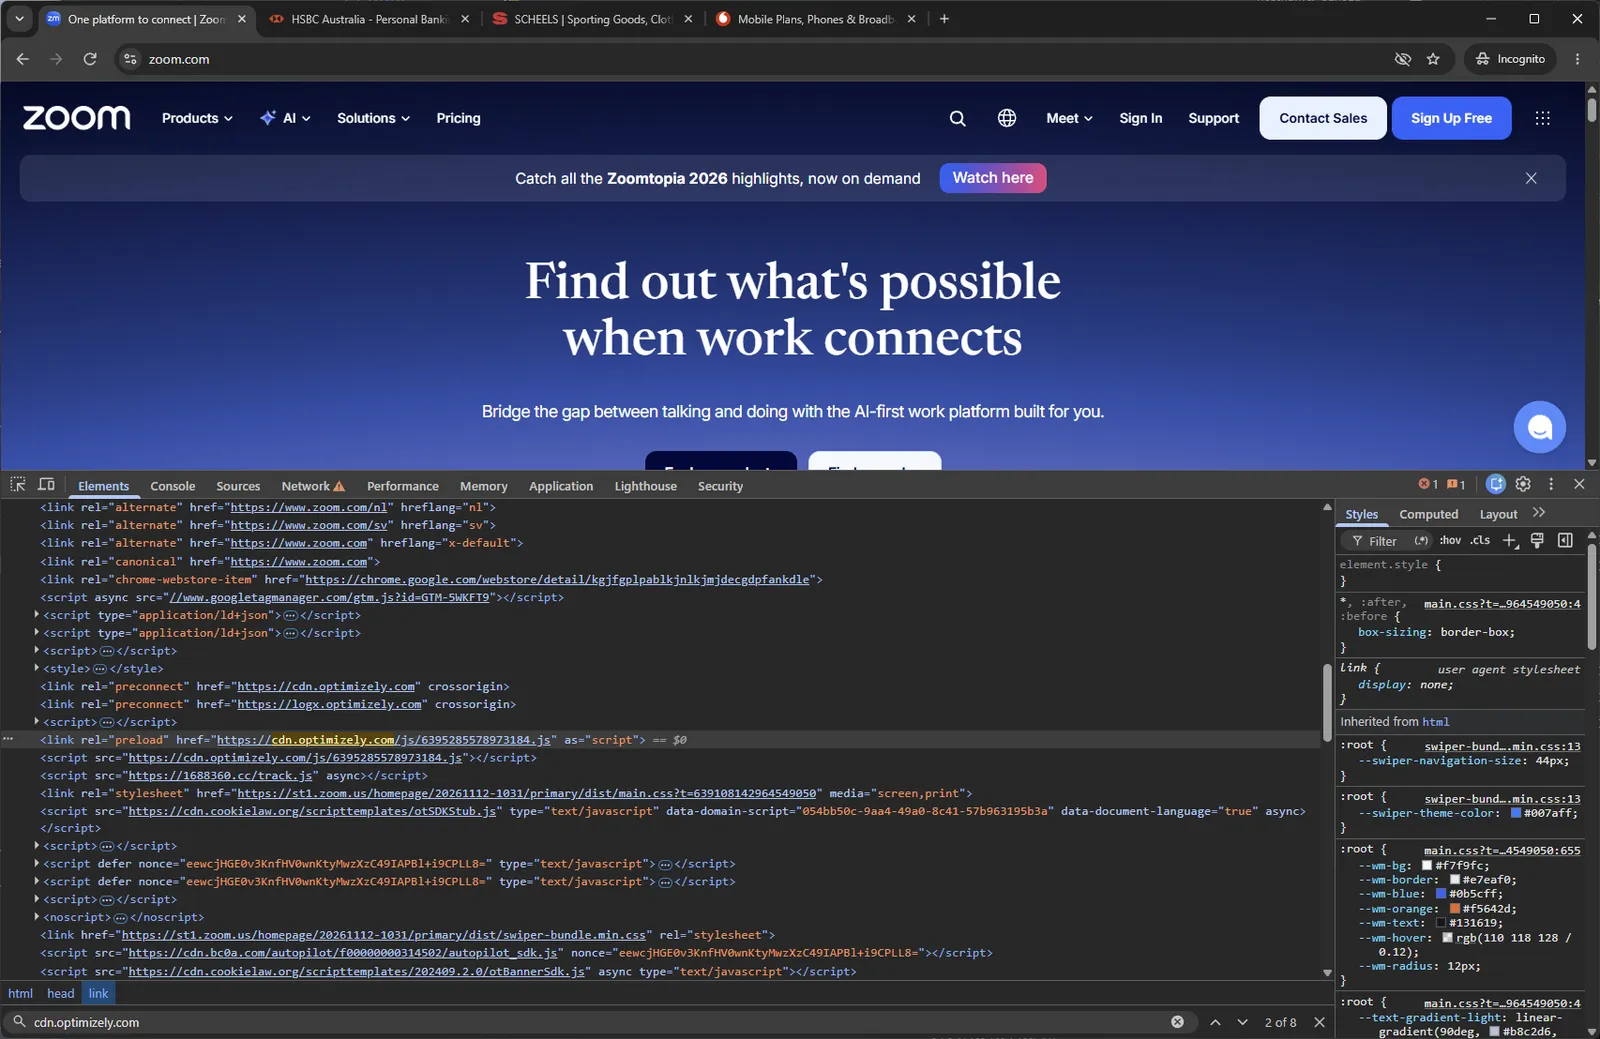
研究人员 Amirul Iman 将此次行动称为“Optimjack”。该行动通过网站脚本传播恶意代码,其中包括由网站优化平台 Optimizely 托管的脚本。当访客复制地址时,该恶意软件可以将合法的加密货币钱包地址替换为攻击者控制的地址。网络安全公司 StepSecurity 的另一份 分析 显示,该恶意软件还会窃取访客在网站表单中输入的信用卡信息。
据 Report URI 的 调查显示,此次行动影响了178家机构的网站脚本,包括硬件钱包 Ledger、OANDA Coinpass,以及 IG、Interactive Investor 和 TMS Brokers 等交易平台。0
其他受影响的品牌包括宜家、Salesforce、Zoom、BBC 和 CNN——这些网站每天合计吸引数百万访客。0
Optimizely 的一名发言人周一向 Cointelegraph 证实,未经授权的一方利用其 Experimentation 账户注册流程中的一个漏洞,向部分客户项目添加了恶意 JavaScript。
他们说:“我们已经阻止了对该漏洞路径的访问,并部署了修复程序。我们已从受影响的项目中移除注入的代码。同时,我们结束了活跃会话、撤销了令牌,并重置了受影响用户账户的访问权限。最后,我们已阻止任何代码通过 Cloudflare 交付。”他们还表示,公司正在继续调查,并已通知所有受影响的客户。
来源: Report URI
据 Report URI 首席执行官 Scott Helme 称,BBC 是周一 UTC 时间凌晨4:21 首批被发现提供 Optimizely 注入代码的网站之一。截至 UTC 时间晚上9:52,187个网站中的大多数恶意代码已被移除;Ledger 的代码片段约于 UTC 时间晚上8:41完成清理。0
Cointelegraph 已联系 Ledger、Coinpass 以及其他一些被报道受到恶意注入影响的大型企业。0
Salesforce 的一名发言人告诉 Cointelegraph,公司正在调查对部分 Salesforce 网站所使用的 Optimizely 脚本进行的未经授权修改。
“作为预防措施,Salesforce 正在确认预览和生产实例中的 Optimizely 脚本均已禁用。”
受信任的网站为何会提供窃取工具
Optimizely 允许企业通过 JavaScript 代码片段在网站上运行实验和自定义代码。攻击者将恶意代码插入这些客户项目,导致原本合法的脚本在访客打开受影响页面时加载恶意软件。
恶意软件加载后,可以将合法的加密货币钱包地址替换为攻击者控制的地址,包括访客复制到剪贴板中的地址。随后,用户可能在进行转账时,在不知情的情况下粘贴攻击者的地址。
该脚本还会监控访客在网站表单中输入的信用卡号、有效期和安全码,并将捕获的信息发送到攻击者控制的服务器。不过,它无法读取隔离在第三方支付服务商跨源框架中的支付字段, StepSecurity 表示.
据 Helme 称,使用 iPhone 和 iPad 的访客还面临额外威胁:恶意脚本加载了与 Coruna 和 DarkSword iOS 漏洞利用工具包相关的代码。
研究人员尚未确定攻击者是如何获得修改 Optimizely 项目权限的。
加密货币损失仍未得到确认
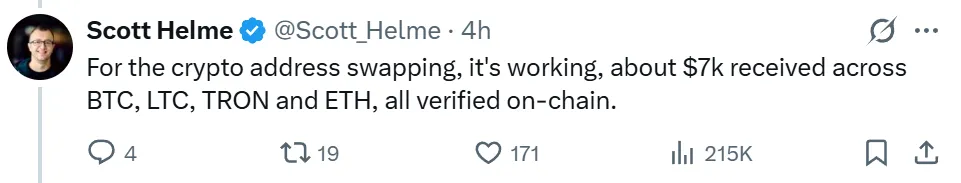
尽管此次攻击影响广泛,但据 Cointelegraph 核查的区块链记录显示,与该恶意软件相关的钱包地址周一仅收到约7100美元的加密货币。0
来源: Scott Helme
StepSecurity 的另一份分析显示,这些钱包收到或持有的资金总额约为6600美元,并指出部分地址在攻击发生前就已有交易活动。
Galaxy Digital 公司研究主管 Alex Thorn估计,受害者向这些地址发送的资金总额仅约为2300美元。在一份发布于 X 的 分析 中,Thorn 表示,大多数比特币收款似乎是攻击者自己的资金通过交易所转回其钱包,而非来自受害者的收益。
Helme 表示,无法确定有多少支付卡信息或 Cookie 已传达到攻击者的服务器。据 StepSecurity 称,该窃取工具无法读取输入支付服务商跨源 iframe 中的卡片信息,这可能限制了其影响范围。
此次行动发生在一连串近期网站安全威胁之后。10月,政府机构和其他组织因关键 PHP 漏洞而 出于预防措施下线网站 ,这些漏洞可能允许攻击者控制服务器。Polymarket 也在10月29日 暂时暂停交易 ,原因是第三方服务商遭到入侵,此前有报道称用户账户中的资金被转走。