




当加密世界大部分人在上周末享受历史新高的时候,推特上化名notsofast的热门加密交易员却经历了一场个人加密噩梦,因为他的Metamask热钱包在安全漏洞中被泄露。尽管该交易员反应迅速,花了12个小时处理攻击,但窃贼还是成功抢走了超过价值7.4万美元的以太坊以及价值3.4万美元的山寨币,甚至还有他的notsofast.eth域名。
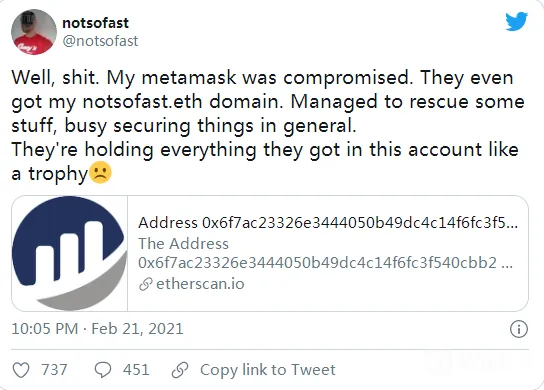
该交易员在推特上表示,他不确定黑客是如何发生的,但一个潜在的攻击载体是MetaMask将钱包的私钥存储在浏览器的缓存中的功能,任何打开的标签页都可以访问。
该交易员拒绝了社区的任何捐赠和赔偿资金,并呼吁大家买一个密码管理器和一个硬件钱包。
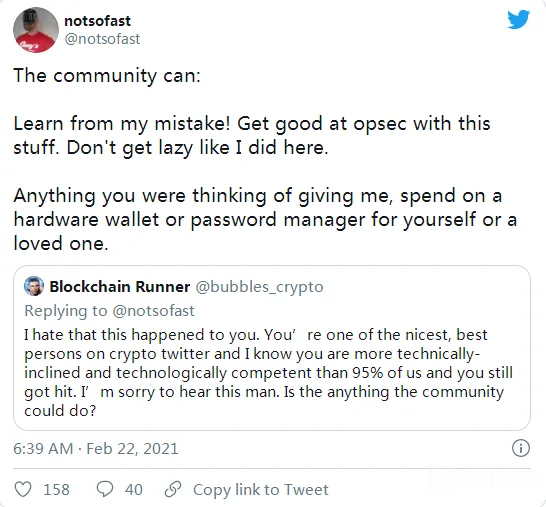
他还强调了账户隔离的重要性,称交易者应该为他们使用的每种WEB 3.0钱包类型创建新的浏览器配置文件,并且不要在这些账户中运行其他任何内容。他在推特中表示,理想情况下,应该使用一台单独的电脑或设备用于加密交易,而不要使用其他设备。
开发人员兼顾问Udi Wertheimer也发表了看法,他警告说:“如果你使用Metamask浏览器扩展,它可能是你的安全计划中最薄弱的一环”。
他补充说:“如果你一定要使用它,请购买一台Chromebook和一个硬件钱包,并将其严格用于Metamask。”
据他介绍,虽然Chromebook限制了可以在计算机上安装的内容,但它仍然允许安装潜在的恶意浏览器插件,因此必须小心地安装。
Wertheimer解释说,即使你使用硬件钱包与Metamask进行交互,但由于它处理审批的方式,它仍然是一种高风险的操作。因此,未来避免问题的最好方法是限制热钱包中保存的资金量,并对账户进行分类,以限制漏洞带来的损失。
他补充道:“对于大多数人来说,使用手机ETH钱包——而不是干净的笔记本+硬件钱包组合——可能更安全。这也远非完美,但它并不像Metamask浏览器扩展那样弱得可笑。”
注:原文来源于cryptonews,由Carole编译,英文版权归原作者所有。