




人工智能正在数学领域迅速取得进展,这让比特币面临一个 令人不安的问题 :如果 AI 最终破解了保护该网络的密码学,会发生什么?
10 月,Eigen Labs 和 Zcash 组织 Shielded Labs 发起了 HashSmash 竞赛,挑战参与者使用 AI 代理攻击四种密码学哈希函数,其中包括比特币使用的 SHA-256。
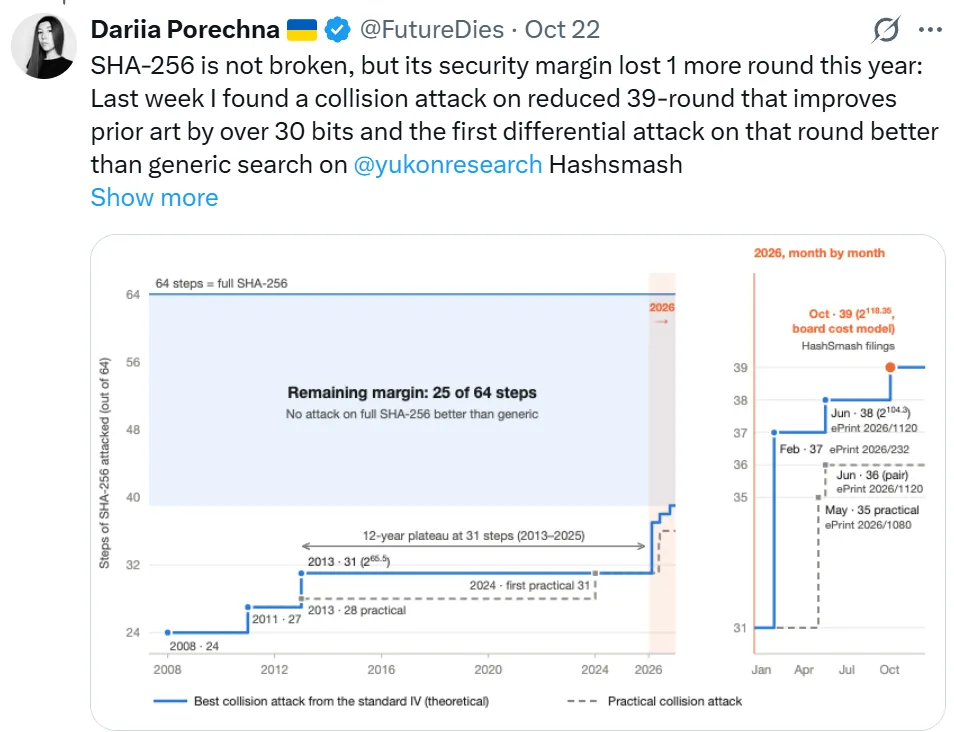
目前没有人接近破解完整的 SHA-256 算法,但研究人员正在探索 AI 是否能发现其密码学防御中的弱点。
幸运的是,比特币的匿名创始人中本聪在 16 多年前就考虑过这种可能性——那时 AI 甚至还没有真正出现——并提出了两种网络可能得以存续的方法。
如果 SHA-256 毫无预警地突然失效
当被问及 SHA-256 突然被破解会发生什么时,中本聪建议保留区块链最后一个可信状态,并使用替代哈希函数继续运行。
“如果 SHA-256 完全失效,我认为我们可以就问题开始前的诚实区块链达成某种共识,将其锁定,然后使用新的哈希函数从那里继续运行。”中本聪在 2010 年 6 月 14 日的一篇帖子中说。
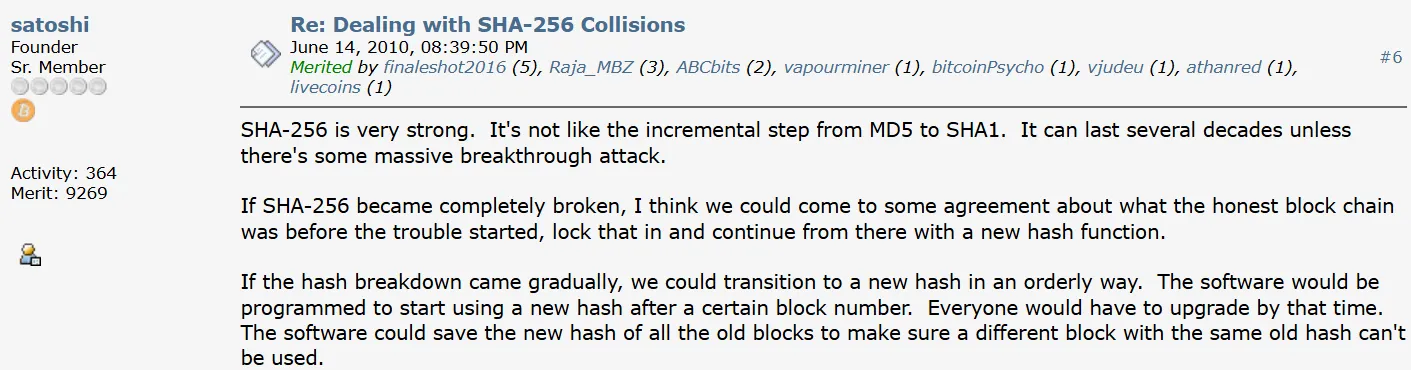
Satoshi Nakamotos 2010 post about SHA-256 collisions. 来源: Bitcointalk
但确定这个恢复点,可能比中本聪简短的回复所暗示的更加困难。
“目前没有既定的处理流程。”Quantus 创始人兼首席执行官 Christopher Smith 说。
开发者、矿工、交易所和其他参与者需要共同确定,在攻击破坏合法区块链之前,区块链应截至何处。如果没有人能准确同意问题何时开始,这一过程可能会引发争议。
“各大参与方几乎肯定会出现分歧,无论这种分歧是出于诚实原因还是恶意行为,这可能导致分叉。”Smith 说。
回滚还会丢弃约定截止点之后已经确认的合法交易。按照 大约 每秒 5 笔链上交易的速度,即使只损失一小时的历史记录,也可能影响约 18,000 笔交易——其中包括已交付商品的付款,或已经入账的交易所提现。
追回这些款项会带来另一个问题。
他说:“任何被撤销的交易都必须由用户自行核对结清。”被弃用链上的记录可以证明某笔付款已经完成,但如何调和账目仍需由相关各方处理。
这个问题曾在 BitcoinTalk 的原始讨论中出现。2010 年 8 月,一名论坛参与者以 “Inedible” 的名义 发帖 询问,在开发补丁期间是否必须暂停交易,之后再由用户重新创建恢复点之后进行的付款。
他们说:“假设这是一个大型组织,每小时完成 10,000 笔交易——那可能需要做大量工作来重新处理。”
那么,如果 SHA-256 逐渐变弱,逃生计划又该如何改变?
计划淘汰 SHA-256
如果 SHA-256 随时间逐渐变弱,中本聪提出的方案是,开发者构建并测试替代 SHA-256 的软件,并将未来某个区块高度设为切换点。
升级后的网络会一直遵循现有规则,直到达到该区块,随后开始要求使用替代哈希函数。
他说:“如果哈希函数逐渐失效,我们可以有序地过渡到新的哈希函数。软件会被编程为在某个区块编号之后开始使用新的哈希函数。所有人都必须在那个时间之前完成升级。”
与紧急回滚不同,有计划的过渡可以保留交易历史和余额,不必丢弃一段合法活动记录。在这种情况下,更充足的预警时间将有助于开发者做好准备。
“改变挖矿算法最大的障碍,远远在于所有挖矿设备都会过时。”Smith 说。
他说:“数百亿美元已经投入到挖矿 ASIC 的开发和制造中,即使对算法进行很小的改动,也会让这些设备基本变得一文不值。”
来源: Dariia Porechna
Smith 补充说,替代网络还需要一个合适的初始难度。现有的 SHA-256 挖矿算力几乎无法帮助判断针对不同算法会有多少计算能力可用。
“而且,选择新的哈希函数不可避免地会让一些参与者受益、让另一些参与者处于不利地位,因此这也会成为棘手问题。”
StarkWare 联合创始人 Eli Ben-Sasson 认为,这些困难正是应该在紧急情况发生前准备备用方案的原因。
Ben-Sasson 提议准备自动切换到 SHA-512 的机制,并由公开证明的碰撞触发。碰撞是指两个不同的输入产生相同的哈希值。
Ben-Sasson 说:“如果这种情况发生,比特币的心理信心就会崩溃。”
他承认,改变挖矿算法会扰乱现有硬件,但认为提前通知可以给制造商时间,在未来的机器中加入支持。
“坦率地说,这也会是比特币网络练习敏捷性并更新核心代码的绝佳方式。”
中本聪认为 SHA-256 可以持续数十年
中本聪最初的应急方案,建立在他对比特币底层密码学相当大的信心之上。
他在 2010 年写道:“SHA-256 非常强大。这不像从 MD5 逐步过渡到 SHA1。除非出现某种大规模的突破性攻击,否则它可以持续数十年。”
然而,Ben-Sasson 和 Smith 都没有那么自信。
Smith 说:“SHA-256 并不是第一个哈希函数;在它之前,还有 MD4、MD5、SHA0、RIPEMD、HAVAL-128 等已被破解的函数。”他补充说,也存在安全特性不同、有时更优的哈希函数。
他补充道:“我们没有任何密码学方案的安全性硬证明。我们构建系统,然后尝试攻击它们;如果没有人明显破解它,我们就暂时假定它是安全的。”
“所以,是的,认为 AI 可能削弱甚至破解这些哈希函数,完全是现实的。”
Ben-Sasson 也没有排除 AI 驱动突破的可能性。
他说:“完整的 64 轮函数目前仍然安全。但 AI 暴露这些漏洞的速度,比任何人预期的都快。”
他说:“谨慎的做法是今天就建立备用方案。”