




Web3.0 安全机构 Certik 发布 Web3 安全季度报告《Hack3d:2024 年第二季度及上半年 Web3.0 安全报告》报告称,2024 年第二季度,共发生了 184 起链上安全事件,损失金额达到 6.88 亿美元,与 2024 年第一季度相比,损失金额增加了 37%。报告还指出,2024 年上半年,共发生了 408 起安全事件,总损失达到 11.9 亿美元。
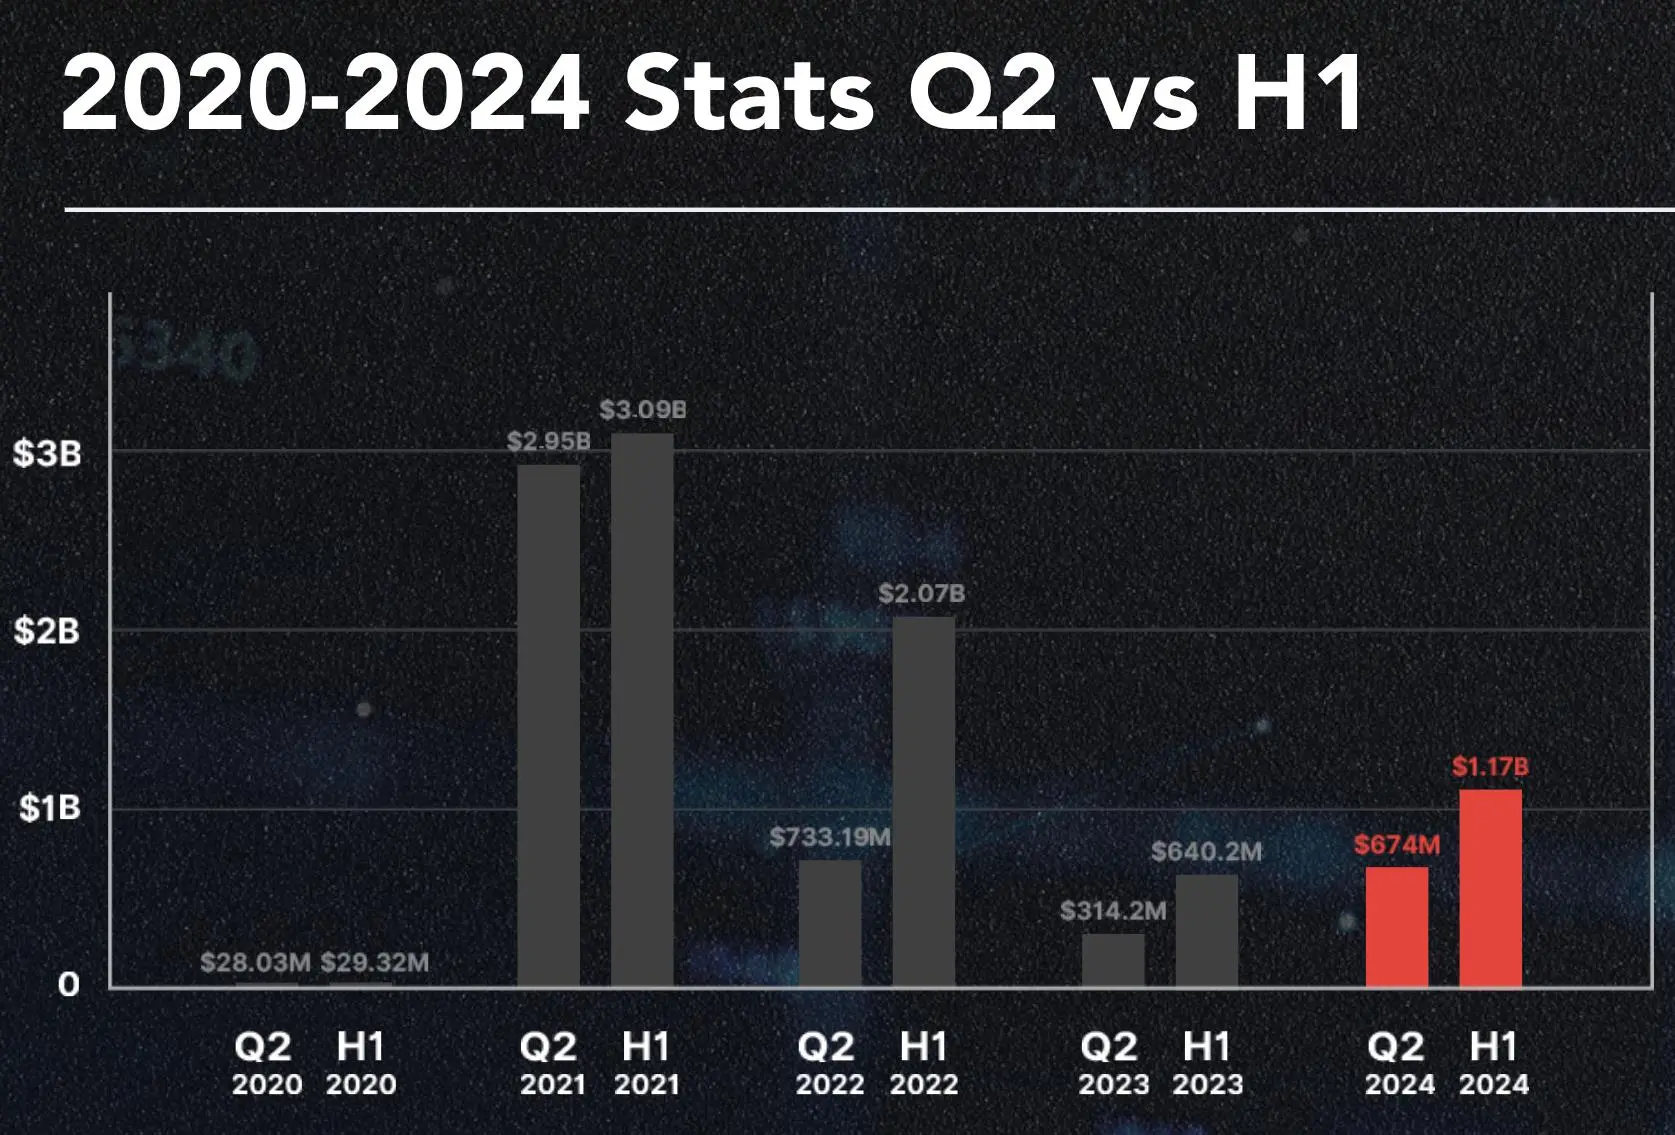
Q2 安全事故数据
网络钓鱼和私钥泄露是第二季度造成资产损失的主要原因。在发生的 184 起事故损失的 $6.88 亿 中,有 7 起独立的事件共计追回 $99,328,507 。
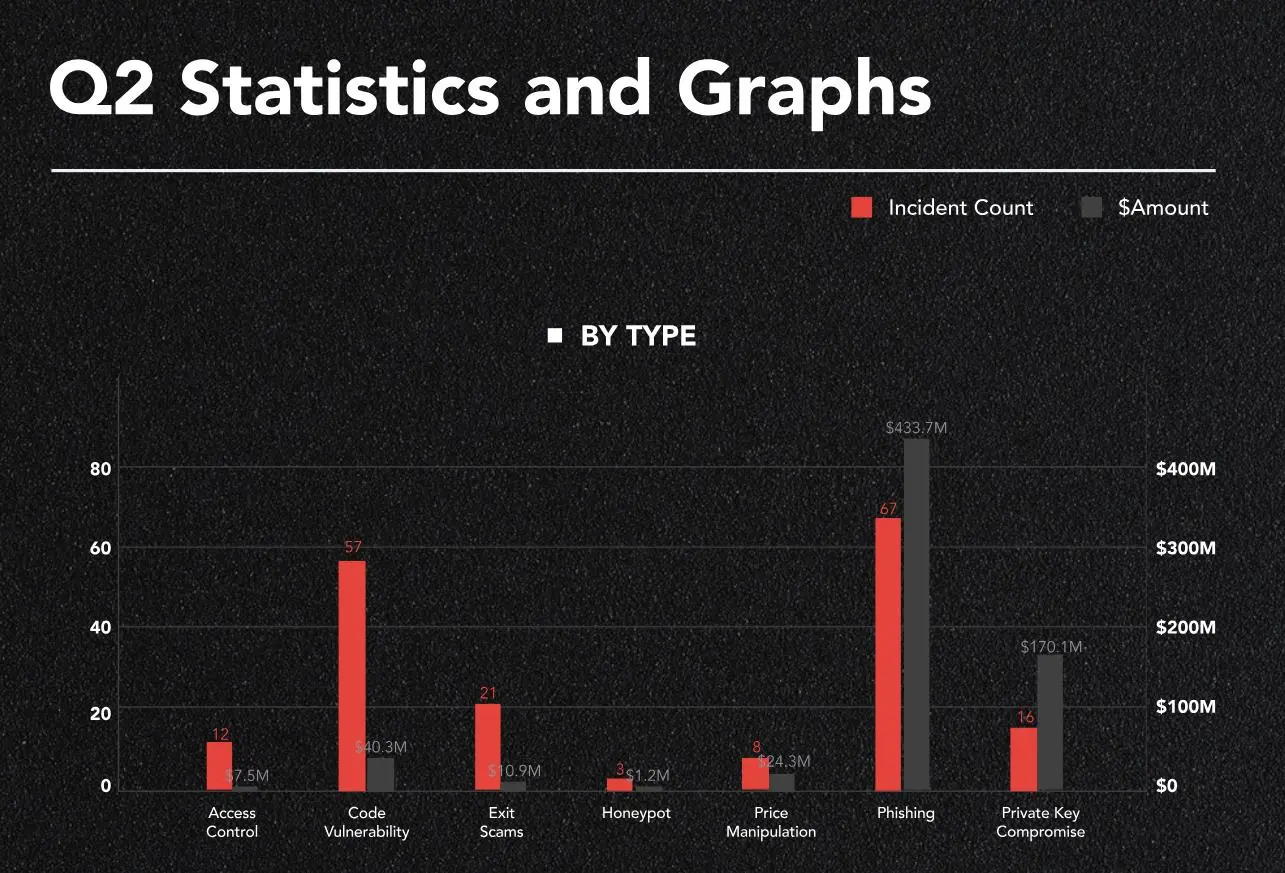
Q2 按照损失金额排名,损失资金从大到小排名前10的项目为:
- DMM Bitcoin: $304,700,000
- BtcTurk: $90,000,000
- Phishing Victim (0x1e22): $68,597,540
- Lykke: $23,052,860
- Gala Token: $21,613,470
- Sonne Finance: $20,000,000
- UwULend: $19,700,000
- Rain: $14,277,950
- Phishing Victim (5Fmwfk): $11,522,660
- Phishing Victim (0x2154): $10,167,780
上半年安全事故数据
上半年,网络钓鱼和私钥泄露也是造成资产损失的主要原因。在发生的 408 起事故损失的 11.9亿 亿中,有 17 起独立的事件共计追回 $177,728,142。
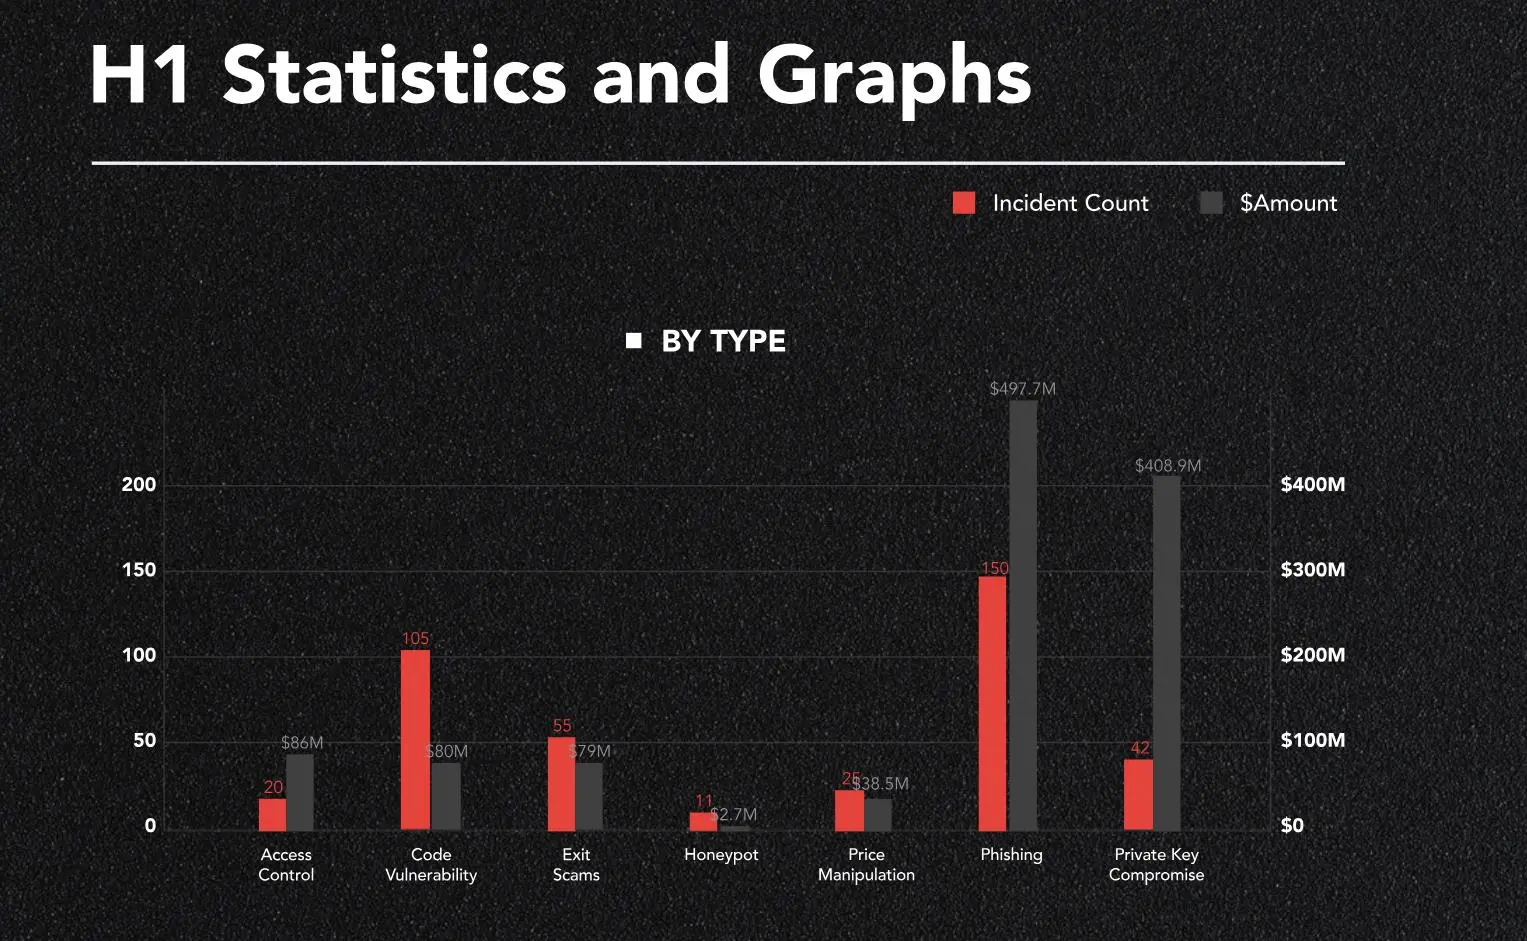
上半年发生的安全事件按照损失金额排名,从大到小排名前10的项目为:
- DMM Bitcoin: $304,700,000
- Chris Larsen: $112,500,000
- BtcTurk: $90,000,000
- Phishing Victim (0x1e22): $68,597,537
- Munchable: $63,000,000
- BitForex: $55,745,130
- Play Dapp: $32,350,000
- FixedFloat: $26,176,240 lost
- Lykke: $23,052,860
- Gala Token: $21,613,471
如何避免钓鱼攻击和私钥泄露
Certik 发布的安全报告可以看到,安全事件的发生主要与钓鱼攻击和私钥泄露有关。
钓鱼攻击是通过伪装成合法实体的方式骗取用户的敏感信息(如私钥、密码、助记词等)的行为。钓鱼攻击和私钥泄露常见原因包括:
1.虚假网站和应用:攻击者创建与合法网站或应用几乎一模一样的虚假网站或应用,诱骗用户在其中输入敏感信息。这些钓鱼网站通常通过邮件、社交媒体或搜索引擎广告传播。
2.假冒通信:攻击者假装成可信任的实体(如钱包提供商、交易所等),通过电子邮件、短信或社交媒体发送虚假的安全警告或账户更新请求,诱导用户提供敏感信息。
3.恶意软件和病毒:用户的设备感染了恶意软件或病毒,这些软件可以记录击键、截屏或直接窃取保存在设备上的私钥。
4.不安全的存储方式:用户将私钥保存在不安全的地方,如未加密的文本文件、截图或云存储,导致私钥容易被黑客获取。
5.使用公共Wi-Fi:在未加密的公共Wi-Fi网络中传输敏感信息,黑客可以通过网络嗅探工具截获这些信息。
为了预防这些攻击,用户可以采取以下措施:
1.启用双因素认证(2FA):增加账户的额外安全层,即使私钥泄露,攻击者也难以访问账户。
2.使用硬件钱包:硬件钱包可以安全地存储私钥,并且只有在物理设备连接时才可签名交易,增加了安全性。
3.警惕钓鱼网站:在输入敏感信息前,仔细检查网站URL和SSL证书,确保是官方网站。
4.定期更新设备和软件:保持设备和安全软件的更新,以防止已知漏洞被利用。
5.教育和意识:不断学习和了解新的安全威胁和防范措施,增强自身的安全意识。