




比如很典型的几个疑问:
1、XX项目有公开的浏览器,链上数据全都可以查询,应该是真的公链吧?
2、XX项目的代码在GitHub上开源,宣传资料里也有具体的代码地址,这肯定是公链吧?
如果在面对项目方宣传的时候,你也一样有这种疑虑,并且对于这种专业知识、如何辨别公链也只是一知半解,那么你就应该认真阅读一下这篇文章。
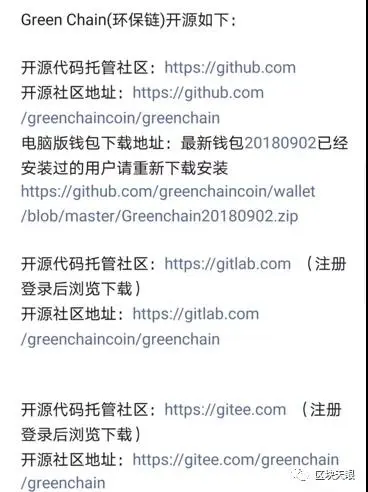
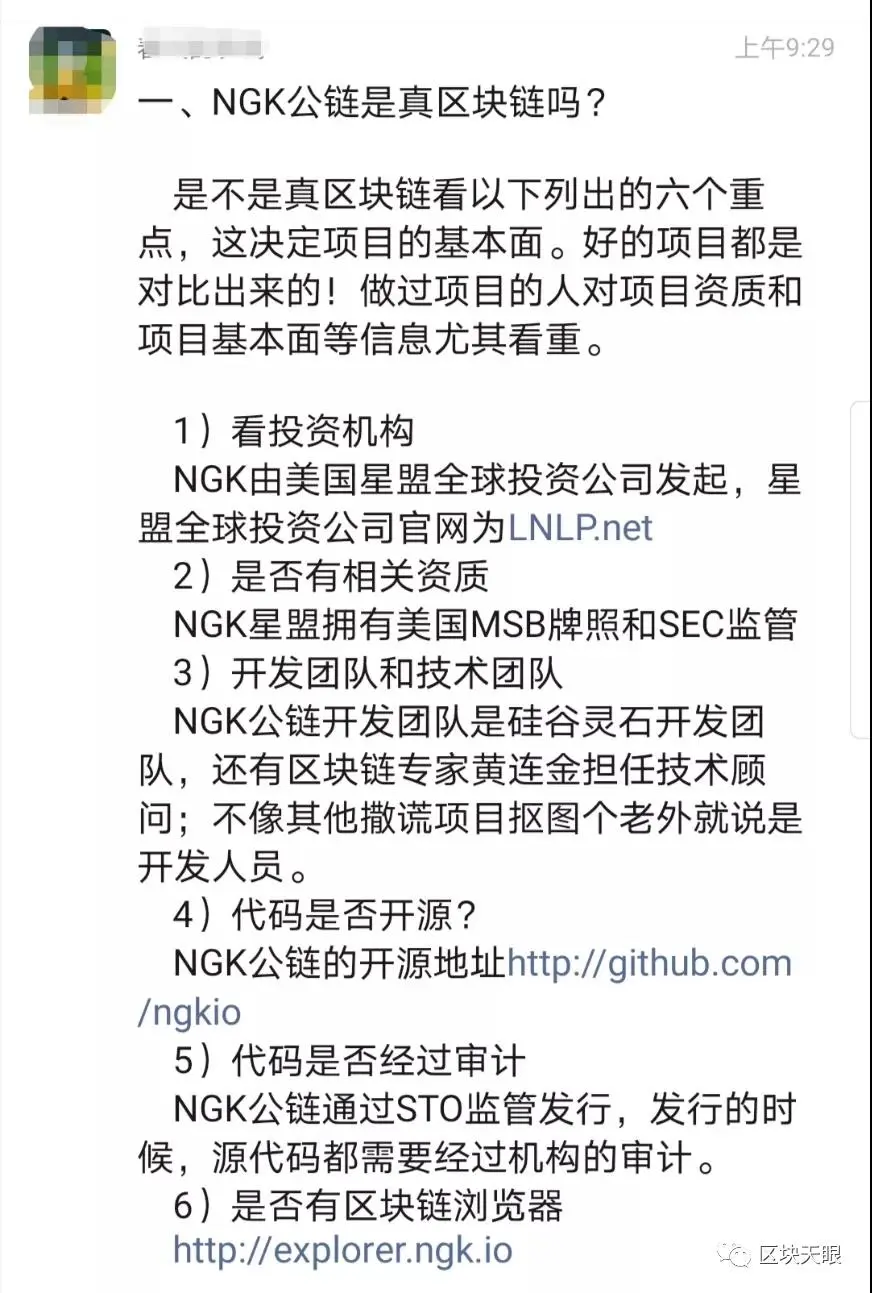
1、对于如何分辨真伪公链,实际上开源代码就是判断真伪公链最最核心的前提条件。换句话说,如果一个项目宣称自己是公链,但是却不公布相关的程序代码,那就一定不是靠谱的项目。真正的公链不怕大家去查,韭菜也都知道区块链是去中心化的,项目靠不靠谱,只要你敢公开,各路民间大神就可以把你扒个干净,真的有鬼也藏不住。所以心里有鬼的项目方就会选择不公开!
为什么代码开源对于公链来说这么重要呢?我们先看看度娘对公链的定义:
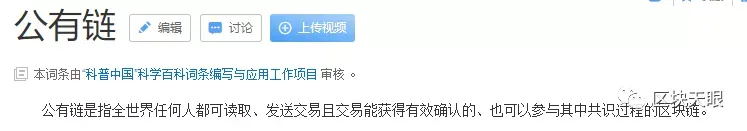
这个解释通俗易懂,公链很重要的两个特性:任何人可以读取,一切透明公平公开!
而要做到这两点,前提条件就是完全公开公链的代码,否则,我们看不到他是怎么运行起来的,也不清楚他用了怎样的共识算法来保证每个人都能自由参与,更看不到代码中是否存在严重漏洞,是否有项目方故意设计的后门。
如果以后再遇到宣称是公链,却不敢公开开源代码的项目方,即便提供了钱包、区块浏览器,依然不能够完全相信它是一条真正的公链。
当然开源代码并不是判断公链的唯一条件,一条真正的公链除了代码开源,还必须包含节点部署安装说明、白皮书、区块浏览器、钱包、开发生态、团队信息等等关键要素。只是光凭代码开源这一条就已经足够分辨市面上90%的公链项目,因为这才是项目方最致命的弱点。
2、再来看看伪公链的包装套路:
那些深谙骗术的骗子们也早就意识到了“开源”对他们的重要性。若是被一个眼睛尖的人发现带动其他人,那他们的骗局可能还未开始就被扼杀在摇篮里。于是各种层出不穷的包装术就出现了。
骗术一:空目录蒙蔽法
有一些假项目,虽然对外宣传说是公链,可能压根就没用区块链技术,更别说开源代码了。但是为了骗取投资人的信任,他们会在GitHub上注册一个账号,创建一个项目地址,再随意建几个空目录,然后就开始在社群里大肆宣传说自己的代码开源了。当年的BTD就是用了这个套路,项目方宣称BTD是区块链分布式云存储唯一的公链项目,然而打开他们提供的开源地址,却看不到任何跟公链相关的代码,在原本应该存放公链代码的目录【BTD】中,除了简单的配置文件外,只有几个空目录。只能说这个套路很低级,弄成这样能骗多少就是多少吧!
骗术二:非核心源码障眼法
接下来是一种稍微走心一点的套路也更具迷惑性。项目方不仅会在GitHub上创建好地址,还会上传了一大堆代码,但是仔细一看,就会发现根本就没有公链相关的核心代码,而全是浏览器、钱包之类的代码。这些代码都不涉及公链的核心,比如共识算法的具体实现、链上交易如何完成等等,而是只有钱包、浏览器这些非核心代码。
骗术三:源码抄袭
自己没有开源码,那我抄一个不就是了吗?一些聪明的项目方,为了让项目看上去更真实可信确实会上传一些跟链相关的代码。但是懂得人仔细看了代码后发现,原来他们就是抄袭了知名的公链项目(比如比特币、以太坊、柚子等)的源码,然后做了一些无关紧要的删改操作,比如修改代币名称,修改发行数量等等。反正很少有人能看懂,这东西就跟白皮书一样,你写的也是让人看不懂,越有人觉得牛逼!
骗术四:技术生态无中生有
可以说这是公链包装套路里相对比较“用心”的,这类项目方在代码开源方面做足了工作,上传了相对更加完整的项目代码,也没有明显抄袭痕迹。但是最大的问题是,项目方在公布了代码之后,再也没有更新提交过新的代码,这意味着两种可能:
一、这个项目在技术方面并没有任何进展或者项目停止了
二、技术方面确实有进展,但是项目方为了可以暗箱操作,不愿意把新版本代码公开出来
通俗理解就是,项目方的技术生态完全就是在吹牛,根本就没有那个开发实力去实现它。
3、可能看到这里你会说:我不是码农,看不懂代码怎么区分?这里还有一个简单的判断方法,凡是宣称要通过分享拉人头来获得多层级高收益的,一定是不靠谱的公链项目!先不说比特币、以太坊这些典型的公链,去年的FIL有让你到处拉人头建团队吗?他们会因为你拉的人多,收益更高吗?再就是看上线的交易所,现在上个头部所可不便宜!牛逼的公链头部所都抢着上,为什么?抢用户啊!
而你看那些自己宣称是公链的伪公链项目,是不是在大所都看不到,还包装了各种拉人模式?这个判断方式虽然简单粗暴但是命中率却很高,非常适合新手。
最后总结一下其实判断真假公链并没有那么难,记住3大点:(敲黑板):
1、最最最核心的还是代码。开源代码可以真真切切看到团队的技术水平和实力,这不是光靠吹牛就能搞定的。
2、看模式、热度。全网热度很高的基本也假不了,要你拉人头什么的就要小心了
3、看上什么所。上了头部大所的也基本可以放心玩,毕竟他跑路的成本变高了。