




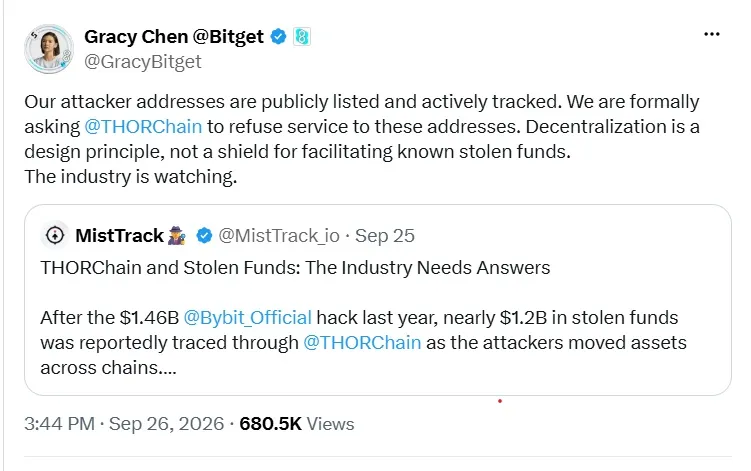
Sau khi Bitget bị tấn công ngày 24 tháng 9, số tiền bị đánh cắp trị giá 387,5 triệu USD nhanh chóng bắt đầu di chuyển qua các chain, trong đó một phần được chuyển đến nền tảng swap cross-chain phi tập trung THORChain.
Giám đốc điều hành Gracy Chen công khai kêu gọi nền tảng từ chối cung cấp dịch vụ cho các địa chỉ liên quan đến kẻ tấn công. “Ngành công nghiệp đang theo dõi”, bà nói.
Tuy nhiên, THORChain đã từ chối. Sự từ chối này châm ngòi cho một cuộc tranh luận gay gắt giữa những người cho rằng các giao thức có nghĩa vụ đạo đức phải chặn tiền bị đánh cắp và những người coi các lý tưởng cypherpunk về công nghệ phi tập trung, không cần cấp phép là bất khả xâm phạm.
Sau khi từng chứng kiến các hacker Bybit chuyển 1,2 tỷ USD qua giao thức, khá rõ THORChain đứng về phía nào trong cuộc tranh luận. Nhà phát triển Boone Wheeler nói với Magazine:
“Một giao thức thực sự không cần cấp phép không thể làm gì khi gặp số tiền bị đánh cắp đã được xác định — nó không biết nguồn gốc của chúng. Nếu THORChain có thể chặn những khoản tiền bị đánh cắp cụ thể, thì nó sẽ không còn là giao thức không cần cấp phép.”Tính không cần cấp phép kết thúc ở đâu?
Các nhà phê bình cho rằng THORChain không hoàn toàn duy tâm như vậy khi các validator bỏ phiếu dừng chain vào tháng 5 sau khi một hệ thống tự động được kích hoạt do kẻ tấn công khai thác lỗ hổng và rút hơn 10 triệu USD từ một trong các vault của giao thức.
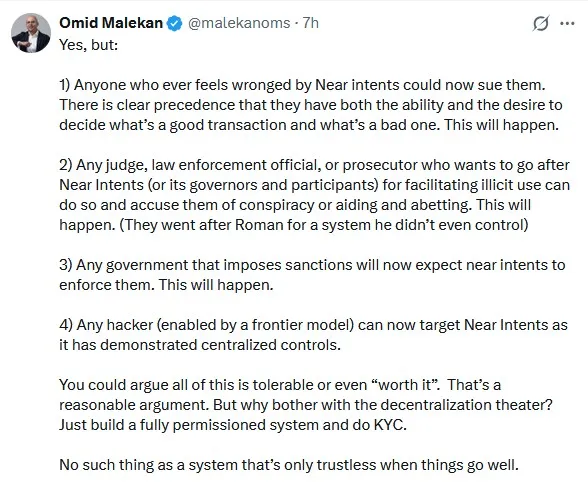
NEAR Intents, đối thủ cạnh tranh của THORChain trong giao dịch cross-chain, đã chọn cách tiếp cận ngược lại và can thiệp để chặn các khoản tiền liên quan đến vụ hack. Lớp bảo mật tự động SHIELD của nền tảng đã xác định hơn 50 triệu USD trong các luồng giao dịch được thử thực hiện có liên quan đến sự cố Bitget và chặn 503.000 USD trong quá trình thực thi. Nền tảng này cho biết 166.000 USD đã đi qua.
Liên quan: THORChain chịu chỉ trích vì Bitget, ETH phát triển vượt ra ngoài blockchain: Hodlers Digest
NEAR cũng từ bỏ phần tiền thưởng khôi phục của Bitget. Tổng giám đốc Alex Shevchenko nói với Magazine: NEAR Protocol là không cần cấp phép: bất kỳ ai cũng có thể xây dựng trên đó, giao dịch trên đó và trở thành validator…
“Không ai cần được cấp phép để nắm giữ hoặc chuyển tài sản, hay triển khai hợp đồng trên NEAR Protocol. Tuy nhiên, điều đó không có nghĩa mọi ứng dụng được xây dựng trên NEAR đều phải xử lý mọi yêu cầu.”
Kể từ đó, NEAR Intents hứng chịu nhiều chỉ trích vì can thiệp; các nhà phê bình cho rằng điều này cho thấy nền tảng không phải là không cần cấp phép hoặc phi tập trung. Điều này có thể khiến NEAR phải đối mặt với lập luận rằng nền tảng nên thực hiện quyền kiểm soát đó rộng rãi hơn. Tuy nhiên, vì SHIELD là một hệ thống tự động, luật sư tiền mã hóa Yuriy Brisov cho rằng hệ thống này vẫn có thể thuộc phạm vi các biện pháp bảo vệ dành cho những giao thức phi tập trung.
“Không có đội ngũ tuân thủ, không có những người ngồi đó và kiểm soát hoạt động một cách thủ công. Đây là một giải pháp thông minh, và đó là điều chúng tôi khuyến nghị cho tất cả các công ty DeFi.”
Không cần cấp phép không nhất thiết có nghĩa là trung lập
Chen của Bitget nói với Magazine rằng dù hiểu các giao thức khác nhau có “kiến trúc, mô hình quản trị và năng lực kỹ thuật khác nhau”, vẫn có sự khác biệt quan trọng giữa cơ sở hạ tầng không cần cấp phép và “tạo điều kiện cho việc di chuyển các khoản tiền bị đánh cắp đã được xác định”.
Bà chỉ ra các hành động của NEAR Intents và nói: “Chúng tôi đánh giá cao phản ứng đó và sẽ tuân theo quy trình pháp lý cũng như quy trình khôi phục phù hợp đối với những tài sản đó.”
Chen cho biết Bitget muốn hiểu “về mặt kỹ thuật và quản trị, điều gì có thể thực hiện được khi tài sản bị đánh cắp được xác định”, đồng thời xem ngành công nghiệp có thể cùng nhau tìm ra những cách tiếp cận khả thi hay không:
“Cơ sở hạ tầng không cần cấp phép không nhất thiết có nghĩa là không thể có các cơ chế phát hiện và phản ứng với những luồng giao dịch bất hợp pháp đã được xác định.”
Lập luận của THORChain trở nên phức tạp hơn vì giao thức này đã cho thấy nó có thể can thiệp trong trường hợp khẩn cấp nếu lựa chọn làm vậy.
Báo cáo phân tích sau sự cố khai thác tháng 5 của THORChain cho biết giao thức tự động dừng hoạt động khi các kiểm tra khả năng thanh toán phát hiện một sự kiện mất khả năng thanh toán, sau đó các nhà vận hành node có thể sử dụng những biện pháp kiểm soát khẩn cấp rộng hơn để tạm dừng giao dịch, ký và các hoạt động mạng khác.
Liên quan: SlowMist truy vết hoạt động hack Bitget đến vụ khai thác zero-day ngày 31 tháng 8
Wheeler cho biết có “đồng thuận vững chắc” giữa các node của THORChain về lý tưởng không cần cấp phép, và rằng “việc dừng chain chỉ được sử dụng khi giao thức đang gặp sự cố hoặc vấn đề.”
Hơn nữa, ông nói “không có chức năng sàng lọc các địa chỉ hoặc giao dịch riêng lẻ.” Đây là một lựa chọn thiết kế, vì hệ thống được “thiết kế có chủ đích để thực sự không cần cấp phép.”
NEAR Intents cung cấp một mô hình đối lập
Trong khi THORChain nằm ở phía những siêu lập trình viên bí ẩn nhất trên phổ này, đội ngũ NEAR chiếm vị trí trung gian. NEAR có một ETF mới từ Bitwise và có triết lý cũng như cách tiếp cận khác.
Shevchenko cho biết NEAR Intents được thiết kế để cho phép mọi người tham gia, nhưng có các biện pháp bảo đảm tính toàn vẹn tài chính; còn SHIELD được xây dựng để “tự động áp dụng các biện pháp kiểm soát có mục tiêu đối với các luồng được hỗ trợ.”
Trong sự cố này, ông cho biết SHIELD đã sử dụng dữ liệu onchain công khai cùng các tín hiệu từ cơ sở dữ liệu chống rửa tiền (AML) nội bộ và các nhà cung cấp thông tin tình báo bên thứ ba, chẳng hạn như những nguồn được liệt kê trong tài liệu về rủi ro và tuân thủ của NEAR Intents.
“SHIELD không chỉ bảo vệ NEAR Intents mà còn bảo vệ toàn bộ hệ sinh thái cross-chain mà nền tảng phục vụ,” Shevchenko nói:
“Mỗi vụ hack lớn đều rút vốn và hoạt động khỏi nền kinh tế onchain, vì vậy việc sàng lọc các khoản tiền bị đánh cắp và hạn chế hoạt động rửa tiền giúp bảo vệ tính toàn vẹn của nền kinh tế blockchain rộng lớn hơn.”
Trên thực tế, SHIELD dựa trên AI đã xác định hành vi đáng ngờ đứng sau vụ khai thác tương tác nạp/rút Omni trị giá 3,8 triệu USD hôm thứ Năm và đã dừng hoạt động.
Chen cho biết khi có thể xác định một cách đáng tin cậy các khoản tiền bị đánh cắp, những người tham gia hệ sinh thái “nên hợp tác trong phạm vi khả thi về mặt kỹ thuật và pháp lý”.
Điều đó có thể bao gồm truy vết và chia sẻ thông tin, từ chối giao dịch, đóng băng tài sản ở những nơi cơ sở hạ tầng cho phép, hoặc “hỗ trợ thu hồi thông qua các quy trình pháp lý và thực thi pháp luật phù hợp”.
Cái giá của việc vạch ranh giới
Joël Valenzuela, người theo chủ nghĩa tự do, cypherpunk và là người đứng đầu bộ phận kinh doanh và phát triển của Dash, lập luận rằng “không cần cấp phép” phải được hiểu đúng theo nghĩa đó.
“Thành thật mà nói, các giao thức không cần cấp phép không nên vạch ranh giới ở bất kỳ đâu khi xác định được tiền bị đánh cắp, bởi việc có thể làm vậy cũng khiến chúng trở thành các giao thức có cấp phép.”
Ông cho rằng dù việc chứng kiến tiền bị đánh cắp được tự do chuyển đi là “đau đớn”, khả năng can thiệp và ngăn chặn điều này sẽ “mở chiếc hộp Pandora” và “cuối cùng cho phép mọi hình thức kiểm duyệt đối với người vô tội xảy ra”. Thay vào đó, ông nói, các sàn giao dịch tập trung nên củng cố các giao thức bảo mật:
“Các sàn giao dịch quy mô lớn đang lưu ký hàng tỷ USD cần nghiêm túc hơn nhiều về vấn đề bảo mật. Xét cho cùng, DEX mới là hướng đi phía trước.”
Max Shannon, cộng sự nghiên cứu cấp cao tại Bitwise Europe, cho biết các giao thức vẫn đang trong giai đoạn hình thành, như THORChain và NEAR, vẫn phải giành được niềm tin; đồng thời, từ chối rửa tiền thu được từ các vụ hack là một “lập trường đúng đắn”.
Ông tin rằng các hành động của THORChain nhiều khả năng sẽ khiến thêm nhiều dòng tiền rửa tiền chuyển từ NEAR Intents sang THORChain.
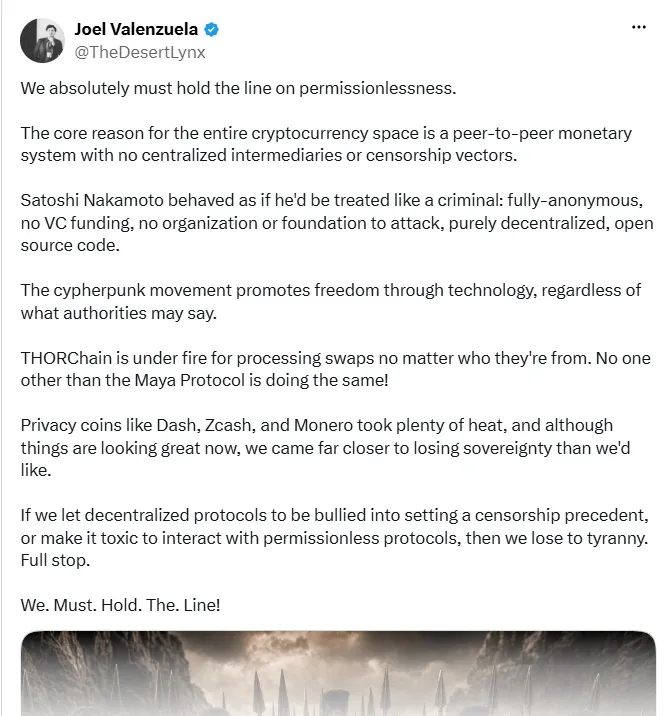
Valenzuela lập luận rằng chúng ta phải giữ vững nguyên tắc không cần cấp phép. Nguồn: Joël Valenzuela
“Tính trung lập đáng tin cậy bằng mọi giá”, Shannon nói, là một “lý tưởng cypherpunk” mà một bộ phận nhỏ người dùng và nhà xây dựng crypto vẫn ủng hộ.
Ông nói: “Họ hiếm khi hỏi tại sao điều đó có giá trị, khi nào nó có giá trị, hoặc cái giá phải trả là gì. Đây là khác biệt cốt lõi giữa NEAR Intents và THORChain.”