




Các sàn Binance và Deribit cho biết hôm thứ Năm rằng họ đã thu hồi các khóa API liên kết với nền tảng giao dịch phái sinh crypto SignalPlus như một biện pháp phòng ngừa sau vụ vi phạm bảo mật. Cả hai sàn đều cho biết hệ thống của họ không bị ảnh hưởng, trong khi Deribit cảnh báo hoạt động giao dịch, giám sát và tự động hóa thông qua SignalPlus đã ngừng đối với khách hàng của mình.
Đồng sáng lập Binance, Yi He, cũng kêu gọi các nền tảng bên thứ ba được tích hợp với sàn rà soát biện pháp kiểm soát bảo mật và theo dõi hoạt động đáng ngờ, đồng thời cảnh báo mối đe dọa không chỉ giới hạn ở bất kỳ công ty riêng lẻ nào.
SignalPlus cung cấp hạ tầng giao dịch cho các sản phẩm phái sinh crypto, đặc biệt là quyền chọn, cho phép các nhà giao dịch chuyên nghiệp và tổ chức quản lý vị thế trên nhiều sàn thông qua một nền tảng duy nhất.
Theo công ty đăng trên X, cuộc tấn công bắt nguồn từ một tài khoản Telegram bị xâm nhập thuộc về một liên hệ tại một nhà cung cấp công nghệ bên thứ ba. Kẻ tấn công giả danh liên hệ này và gửi lời mời họp Microsoft Teams giả mạo cho một kỹ sư SignalPlus, qua đó xâm nhập máy tính của nhân viên.
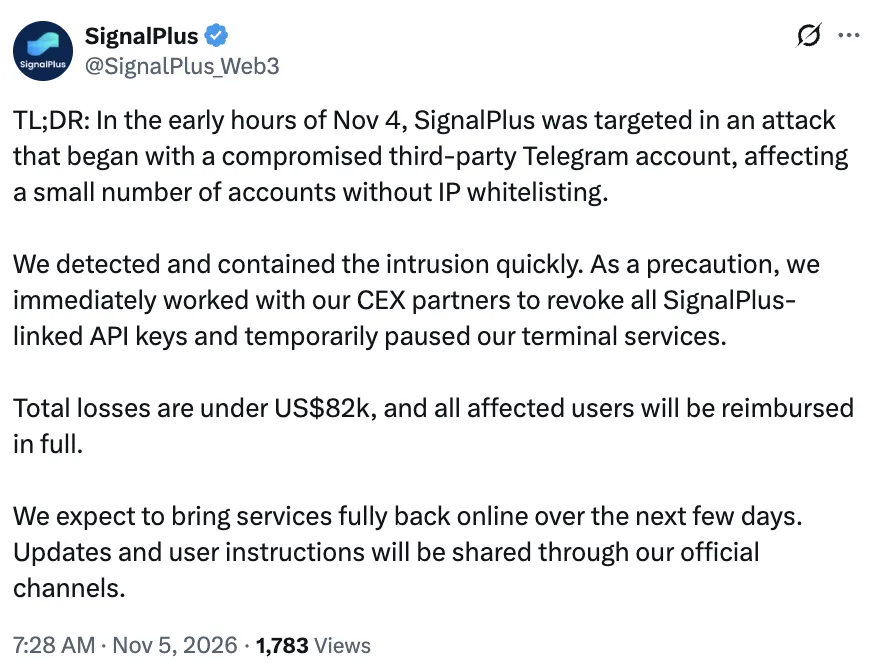
Công ty cho biết kẻ tấn công đã nằm im trên máy tính bị xâm nhập trước khi sử dụng quyền truy cập của kỹ sư để nhắm vào mạng nội bộ của SignalPlus vào sáng sớm thứ Tư.
SignalPlus cho biết họ đã phát hiện và khống chế vụ xâm nhập, với tổng thiệt hại dưới 82.000 USD, đồng thời bắt đầu hoàn tiền đầy đủ cho những người dùng bị ảnh hưởng. Công ty tạm thời đình chỉ các dịch vụ và dự kiến khôi phục hoạt động trong vài ngày tới sau khi hoàn tất đánh giá bảo mật và triển khai các bản vá.
SignalPlus cũng thừa nhận rằng họ chưa yêu cầu đưa địa chỉ IP vào danh sách cho phép khi truy cập API của sàn. “Chúng tôi chịu trách nhiệm về sơ suất này,” công ty cho biết, đồng thời nói thêm rằng họ sẽ siết chặt các yêu cầu truy cập API và tăng cường kiểm soát bảo mật nội bộ. Đưa địa chỉ IP vào danh sách cho phép là biện pháp bảo mật hạn chế quyền truy cập API vào danh sách địa chỉ internet được phê duyệt từ trước.
Liên quan: Nhà sáng lập BitMart cho biết đội ngũ bảo mật ‘thiếu nhân sự nghiêm trọng’ sau vụ hack mới
Vụ tấn công SignalPlus xảy ra sau vụ hack Binance trị giá 6,3 tỷ USD
Vụ việc SignalPlus xảy ra vài ngày sau khi Binance công bố chi tiết vụ hack trị giá 6,3 tỷ USD vào ngày 29 tháng 10, cũng liên quan đến các máy tính của nhân viên bị xâm nhập.
Theo báo cáo phân tích sau sự cố của Binance, những kẻ tấn công giả làm nhà tuyển dụng đã lừa một kỹ sư tải xuống một tệp độc hại được ngụy trang dưới dạng bài tập lập trình. Sau đó, những kẻ tấn công sử dụng máy tính bị xâm nhập để truy cập các hệ thống bổ sung và cuối cùng xâm nhập hạ tầng ví của sàn.
Đồng sáng lập Binance Yi He cho biết hôm thứ Ba rằng sàn đã phát hiện và ngăn chặn 57 mối đe dọa mạng bị nghi có liên hệ với Triều Tiên trong năm 2026, bao gồm các cuộc phỏng vấn việc làm gian lận, các gói phần mềm độc hại và những nỗ lực đánh cắp thông tin xác thực của nhân viên.