




Hacker Triều Tiên đã hoàn thành danh sách tấn công gồm 216 máy chủ web vào ngày 24/10, chỉ 5 ngày trước khi Binance bị mất 6.3 tỷ USD. Hoa Kỳ đứng đầu danh sách này với 49 mục tiêu.
Hiện vẫn chưa rõ liệu có mục tiêu nào bị tấn công thành công hay chưa. Hacker khẳng định là có, nhưng công ty phát hiện vụ việc chỉ xác nhận có việc nhắm mục tiêu.
Được tài trợ
Được tài trợ
Có gì trong danh sách tấn công của Triều Tiên?
Công ty an ninh mạng Cyfirma đã lấy được nhật ký trò chuyện trong một kênh riêng của các hacker. Cyfirma “chắc chắn cao” rằng nhóm này thuộc Lazarus Group, mạng lưới hacker do nhà nước Triều Tiên hậu thuẫn nổi tiếng nhất.
Nhật Bản theo sát sau Mỹ với 47 máy chủ bị nhắm đến. Ấn Độ có 31, còn Hàn Quốc bị tấn công 30 máy chủ – thông tin này được đưa tin hôm Chủ nhật.
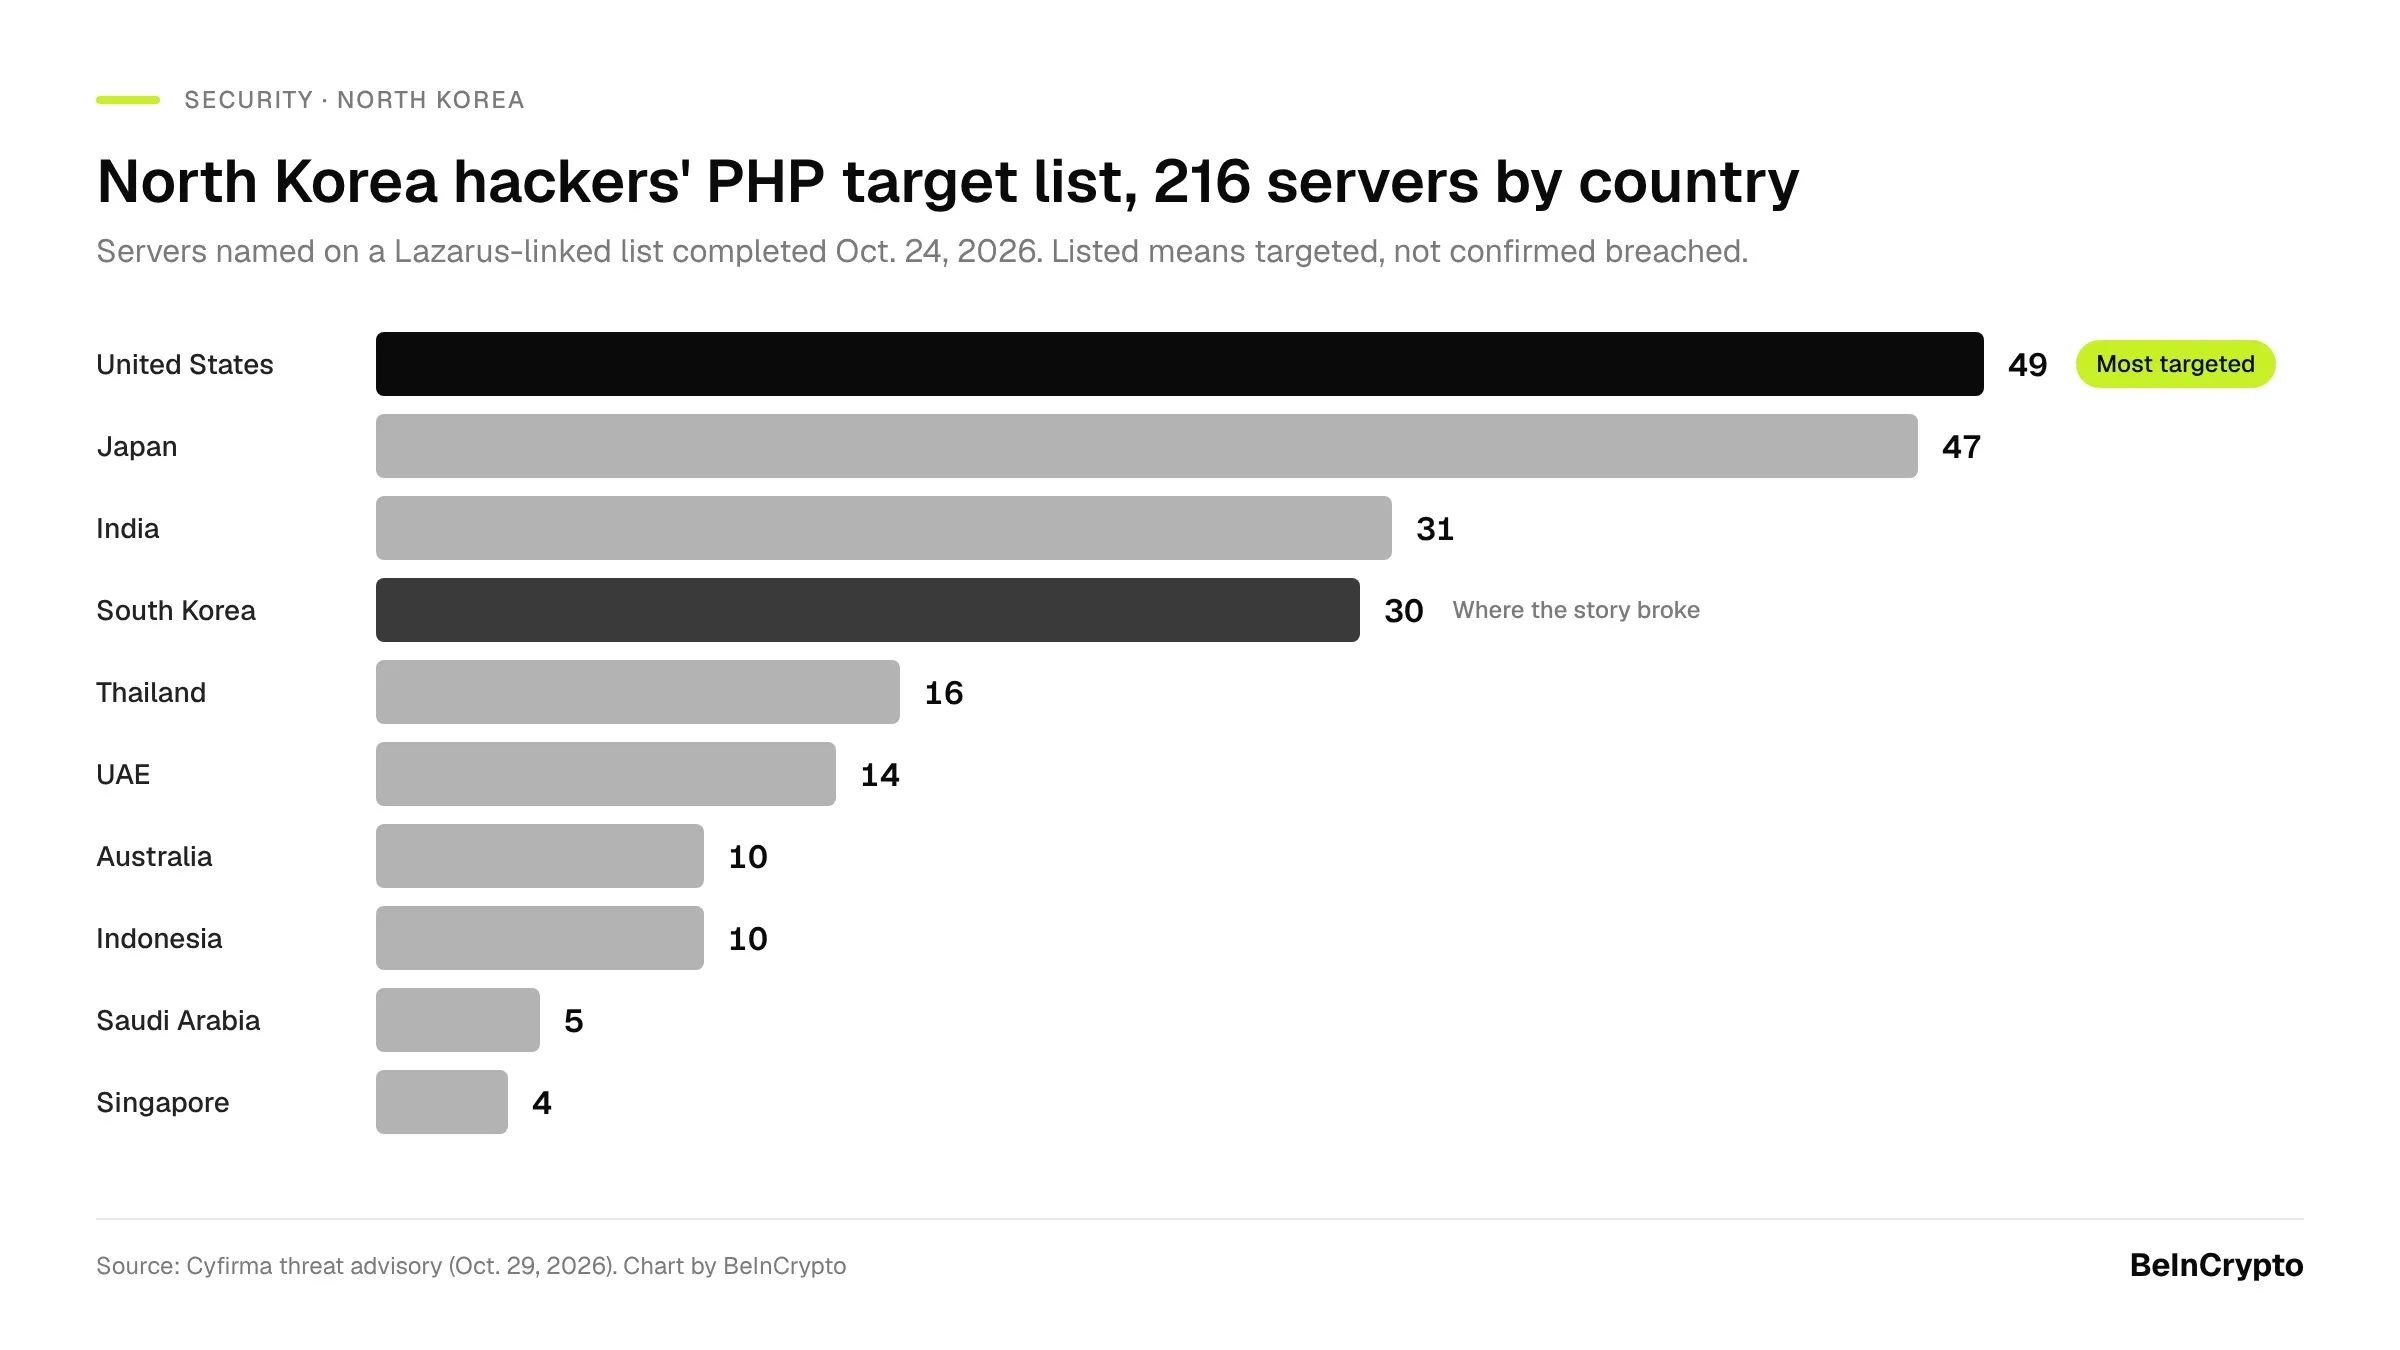
Danh sách mục tiêu của hacker Triều Tiên nhắm vào PHP, 216 máy chủ theo từng quốc gia. Nguồn: Cyfirma, biểu đồ bởi BeInCrypto
Nhóm hacker này tập trung vào các máy chủ chạy PHP – phần mềm đang hỗ trợ khoảng 69% website theo dữ liệu W3Techs được Tenable trích dẫn. Hai lỗ hổng nghiêm trọng, có tên PHP2Shell, cho phép kẻ tấn công kiểm soát hoàn toàn máy chủ chưa vá lỗi.
PHP đã phát hành bản vá vào ngày 21/10. Năm ngày sau, cơ quan an ninh mạng Hoa Kỳ CISA đã liệt kê cả hai lỗ hổng là đang bị khai thác tích cực.
Những đoạn trò chuyện cho thấy mục tiêu của các hacker.
Được tài trợ
Được tài trợ
“Chúng ta cần kết quả về tài chính và bất cứ thứ gì liên quan đến tài chính, giao dịch hoặc ví,” Operator 1 cho biết trong đoạn chat do Cyfirma công bố.
Các máy chủ Mỹ có bị xâm nhập không?
Các hacker khoe rằng phần lớn trong 216 máy chủ “đã cấy gì đó vào rồi”. Họ cũng tự nhận danh sách đã tăng lên thành 581 mục tiêu. Nhưng Cyfirma chưa xác thực được những thông tin này.
“Xuất hiện trong danh sách chỉ cho thấy bị nhắm tới, không phải là đã bị tấn công thành công.”
Báo cáo này không nêu danh tính các nạn nhân bị xác thực. Ngoài ra, cũng không rõ 49 máy chủ Mỹ bị nhắm đến thuộc các lĩnh vực nào.
Danh sách tấn công này có liên quan đến vụ hack Binance không?
Bản tin của Cyfirma không đề cập đến Binance. FBI lại khẳng định Triều Tiên đã thực hiện vụ trộm đó, và các công tố viên Mỹ đang tiến hành tịch thu 1.2 tỷ USD trong số đó.
Trước đó, Chainalysis cũng xác định vụ trộm 387 triệu USD trên Bitget là do hacker Triều Tiên thực hiện.
Khuyến nghị của Cyfirma rất ngắn gọn: Hãy cập nhật bản vá PHP, sau đó khởi động lại toàn bộ tiến trình của PHP. Nếu chỉ cập nhật mỗi website thì vẫn còn lỗ hổng cho hacker lợi dụng.