




Tin tặc Triều Tiên đã đánh cắp khoảng 6.3 tỷ USD từ Binance vào tuần trước sau khi lừa nhân viên qua một cuộc phỏng vấn xin việc giả mạo. Họ thậm chí còn lợi dụng một công cụ AI nội bộ. Phần lớn số tiền đã biến mất chỉ trong 20 phút.
Vụ hack Binance đã cho thấy tội phạm có thể chuyển hàng tỷ USD nhanh như thế nào. Trong khi đó, khi các AI agent ngày càng có thể tự thực hiện giao dịch tài chính, những tổ chức tài chính lại lo lắng: ai sẽ chịu trách nhiệm khi phần mềm là người kiểm soát tiền?
Tại Merge Madrid, ông Guillaume Rodenas – lãnh đạo của TRM Labs – đã đưa ra một câu trả lời khá đơn giản.
“Tôi nghĩ chỉ cần bạn có thể xác minh được chủ thể kiểm soát agent, tức là ai là người thực sự có quyền kiểm soát agent và đưa ra chỉ thị, như vậy bạn đã có thể nắm được vấn đề.”
Nói cách khác, cần xác minh xem cá nhân hay tổ chức nào đang kiểm soát AI agent. Sau đó, lịch sử giao dịch sẽ giúp làm rõ AI agent này đã làm gì để phục vụ họ.
Nhưng ai sẽ chịu trách nhiệm khi AI phạm sai lầm?
“Đó chắc chắn là câu hỏi trị giá hàng triệu đô la rồi, đúng không?” Rodenas thừa nhận.
Ông cho rằng các nhà phát triển có thể phải chịu trách nhiệm nếu phần mềm có lỗi. Người dùng cũng cần hiểu rõ những giao thức tài chính mà mình đang sử dụng.
Các tổ chức tự trị phi tập trung (DAO) lại càng khiến việc quy trách nhiệm trở nên khó khăn hơn. Theo Rodenas, chính sự không rõ ràng này là lý do mà khuôn khổ pháp lý MiCA của châu Âu gần như loại trừ DeFi hoàn toàn phi tập trung.
Trong lúc đó, tội phạm mạng lại đang hành động nhanh hơn các đội ngũ an ninh truyền thống rất nhiều.
Theo ước tính của TRM Labs, Triều Tiên chịu trách nhiệm tới 85% giá trị các vụ hack tiền mã hóa năm nay. Tổng thiệt hại đạt mức kỷ lục 8.7 tỷ USD, chủ yếu liên quan đến Binance.
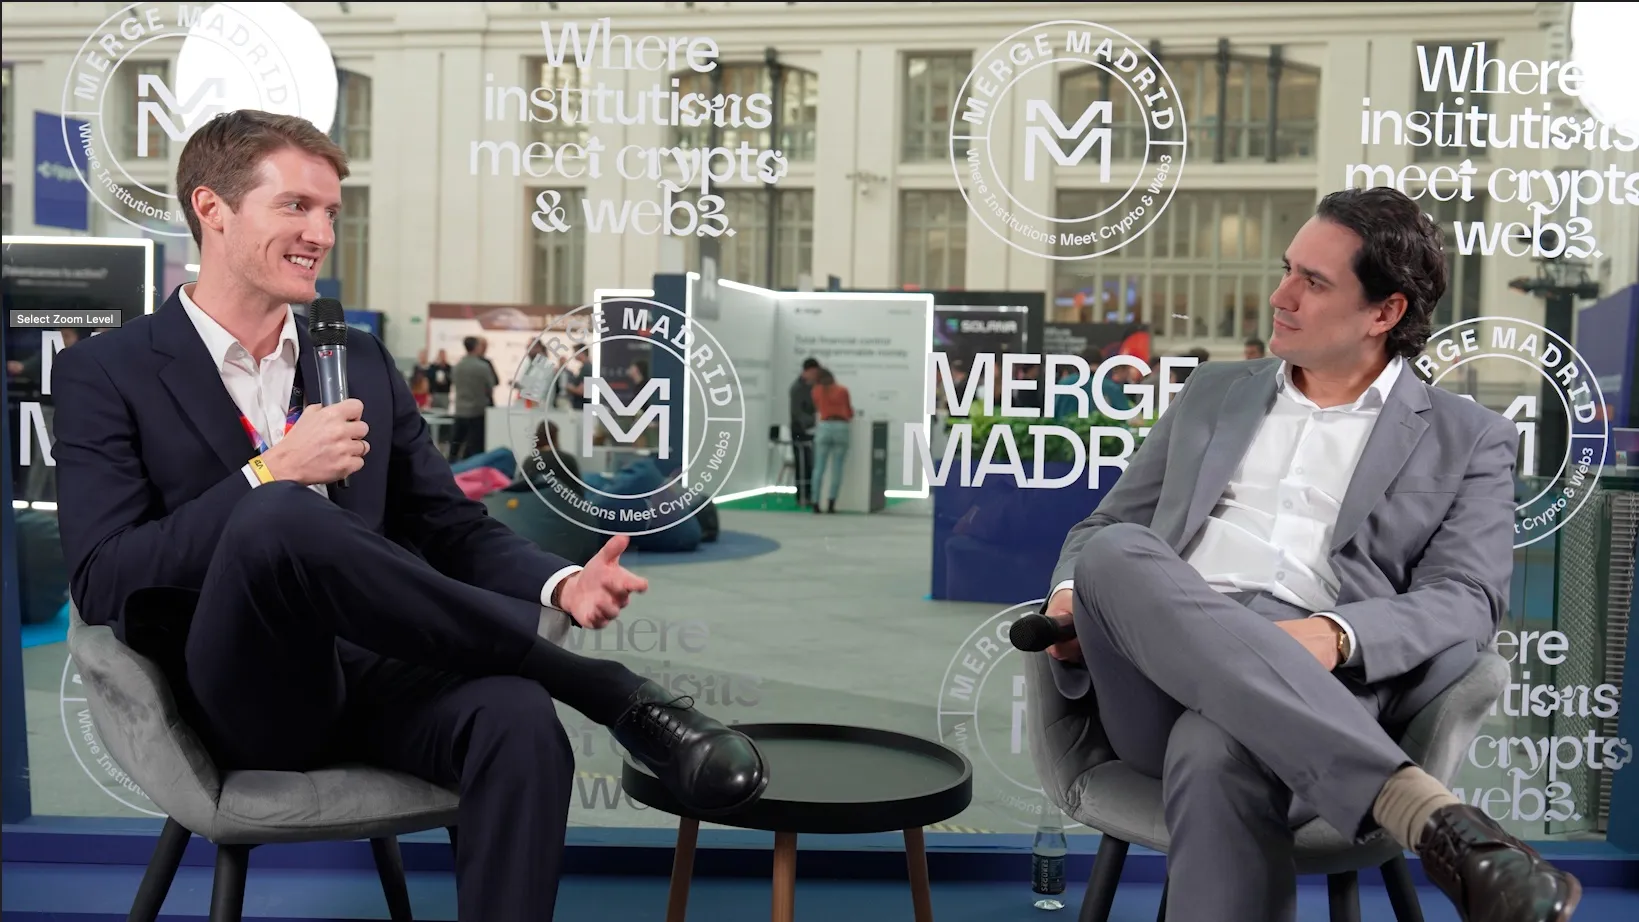
Guillaume Rodenas trong buổi phỏng vấn cùng Luís de Magalhães, trưởng khu vực Mỹ Latinh tại BeInCryptoCác ngân hàng lâu đời có sẵn sàng đối mặt với rủi ro on-chain?
Rodenas cho biết tội phạm ngày càng sử dụng nhiều AI agent tự động để tương tác với các giao thức và thực hiện giao dịch liên tục, không ngừng nghỉ. AI cũng đã xuất hiện trong các cuộc tấn công nhằm vào ngân hàng truyền thống.
“Nếu tội phạm hoạt động 24/7 thì các lực lượng bảo vệ cũng phải làm việc không ngừng như vậy.”
TRM đã sử dụng AI để giám sát liên tục các ví và phát hiện hoạt động khả nghi. Tuy vậy, Rodenas cho rằng thách thức lớn nhất với các ngân hàng châu Âu hiện nay lại là sự sẵn sàng thích nghi.
“Có những khác biệt về mặt chuẩn bị, nhưng cơ bản là sự khác biệt về ý muốn thay đổi.”
Một số ngân hàng đã thành lập đội công nghệ blockchain riêng biệt, nhưng cũng có những nơi, nhân viên vẫn phải thuyết phục lãnh đạo về tầm quan trọng của tài sản số.
Rodenas tin rằng ranh giới giữa tiền mã hóa và tiền truyền thống sẽ dần mờ nhạt.
“Tôi nghĩ chỉ vài năm nữa thôi, có lẽ chúng ta sẽ không còn gọi là crypto, tài sản số hay gì nữa. Đó sẽ chỉ là một dạng tài sản mới, và chúng ta sẽ gọi đó là tiền, đúng không?”
Với các ngân hàng, tương lai đó đặt ra bài toán ngay lập tức: phải chuẩn bị cho một hệ thống tài chính mà phần mềm có thể tự động chuyển tiền, không cần chờ con người ra lệnh nữa.