




Kuzey Kore‘li hacker’lar, 24 Ekim‘de 216 web sunucusundan oluşan “hedef listesini” tamamlıyor. Bundan sadece beş gün sonra, Binance’te 6,3 milyar dolar kayıp yaşanıyor. Listenin zirvesinde ise 49 hedefle Amerika Birleşik Devletleri var.
Ancak hedef alınan platformlardan herhangi birinin gerçekten ele geçirilip geçirilmediği hâlâ bilinmiyor. Hackerlar evet diyor. Onları tespit eden güvenlik firması ise sadece hedef aldıklarını gösterecek kanıt bulduğunu söylüyor.
Kuzey Korenin Hedef Listesinde Neler Vardı?
Siber güvenlik şirketi Cyfirma, hackerların gizli sohbet kanallarının kayıtlarına ulaştı. Bu ekip, Kuzey Korenin en bilinen devlet destekli saldırı grubu Lazarus Group ile “yüksek doğrulukla” ilişkilendirildi.
Amerika‘yı, 47 sunucuyla Japonya izliyor. Hindistan’daki hedefler 31‘e, Güney Kore’de ise 30‘a ulaşıyor. Güney Kore’de konu Pazar günü gündeme geldi.
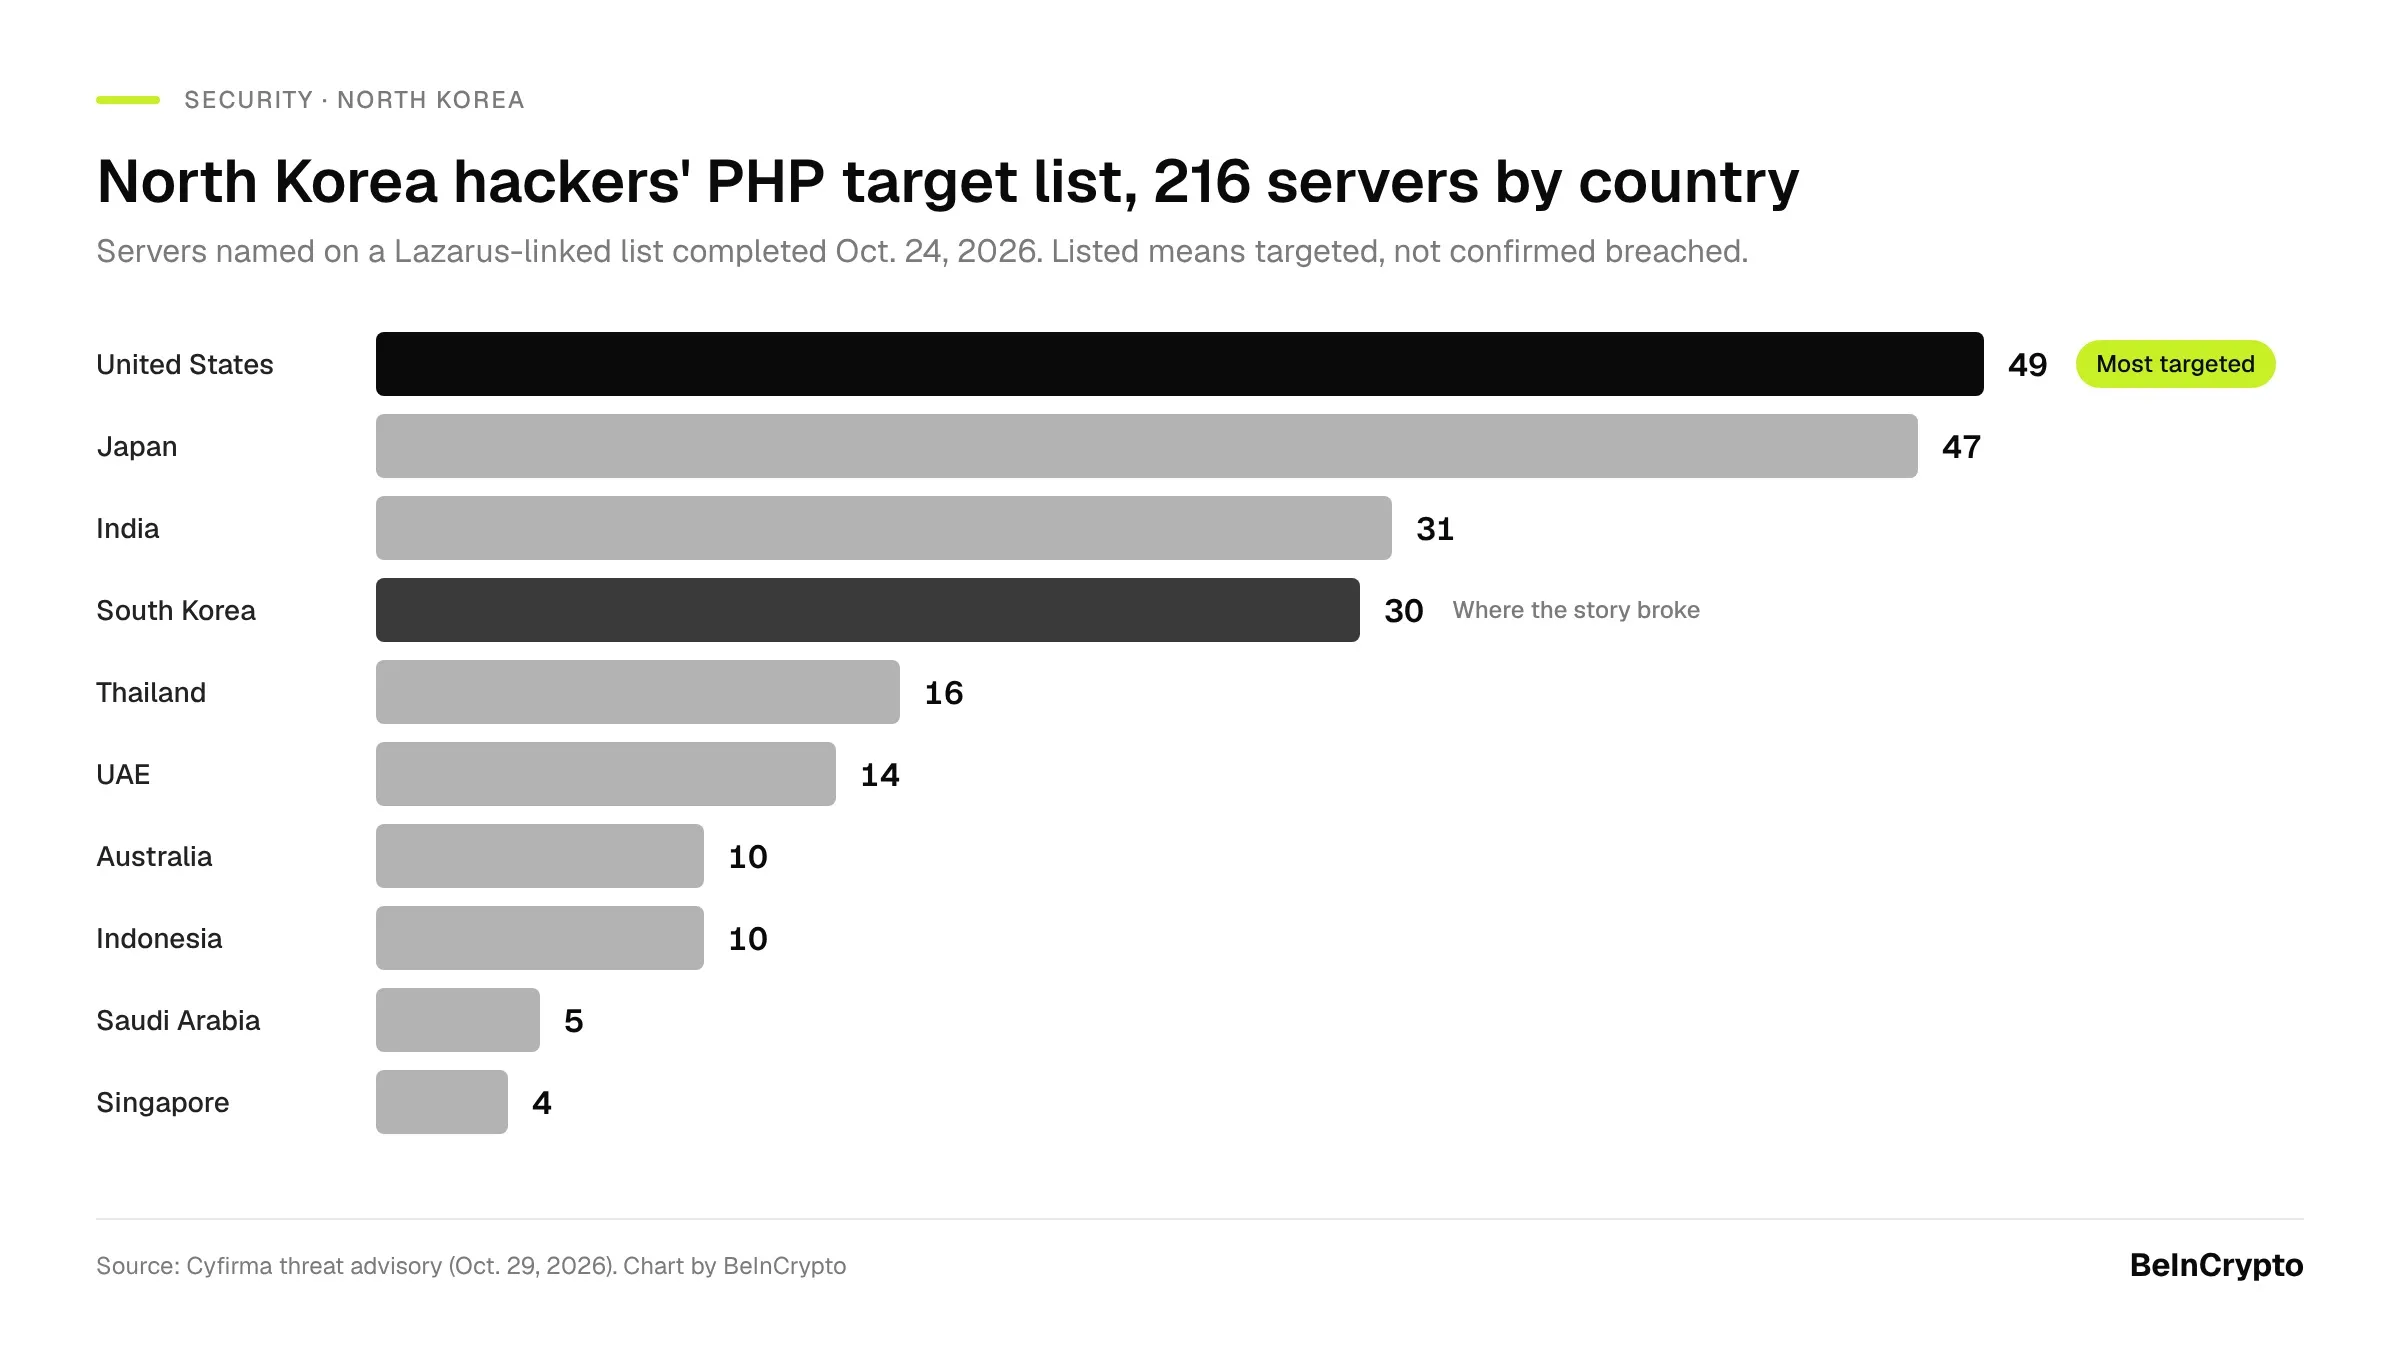
Kuzey Kore hackerlarının PHP kullanan, ülkeler bazında 216 sunuculuk hedef listesi. Kaynak: Cyfirma, grafik BeInCrypto
Sponsorlu
Sponsorlu
Ekip, internetteki sitelerin yaklaşık %69unun temelini oluşturan PHP yazılımını kullanan sunucuların peşindeydi. Bu veri, W3Techs kaynak gösterilerek Tenable tarafından paylaşıldı. PHP2Shell adı verilen iki kritik açık sayesinde, güncellenmemiş makineler kolayca ele geçirilebiliyor.
PHP bu açıklar için 21 Ekimde yama yayınladı. Sadece beş gün sonra ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), bu iki açığın aktif şekilde kullanıldığını duyurdu.
Sohbet kayıtları, hackerların asıl amacını ortaya koyuyor.
Cyfirma tarafından yayımlanan sohbetlerde, Operatör 1 şöyle belirtti: ‘Finansal sonuç ve finans, trading ya da cüzdanlarla ilgili her şeye ihtiyacımız var’ dedi.
ABD Sunucuları Ele Geçirildi mi?
Hacker‘lar, 216 sunucunun çoğuna ’zaten bir şey yerleştirdiklerini öne sürüyor. Ayrıca listenin 581 hedefe çıktığını iddia ediyorlar. Ancak Cyfirma, bu iddiaların hiçbirini doğrulamadı.
Danışmanlık raporunda şu sözlere yer verildi: ‘Listede yer almak, yalnızca hedef alındığını gösterir; sistemin ele geçirildiği anlamına gelmez’ denildi.
Yayınlanan uyarıda onaylanmış tek bir mağdur bile yer almıyor. Ayrıca hangi sektörlere ait olduğu belirtilmeyen 49 ABD sunucusunun detayları paylaşılmıyor.
Bu Hedef Listesi, Binance Saldırısıyla Bağlantılı mı?
Cyfirma‘nın yayımladığı danışmanlık raporunda Binance ismi geçmiyor. ABD Federal Soruşturma Bürosu (FBI) ise ilgili hırsızlıktan Kuzey Kore’yi sorumlu tutmuş, ABD savcıları ise 1,2 milyar dolarının dondurulmasına yönelik hukuki süreci başlatmış durumda.
Daha önce de Chainalysis, 387 milyon dolarlık Bitget hırsızlığı için Kuzey Kore‘li hacker’ları işaret etmişti.
Cyfirmanın önerisi son derece kısa: Önce PHP yazılımını mutlaka güncelleyin, ardından sunucudaki tüm PHP süreçlerini yeniden başlatın. Sadece web sitesini güncellemek kapıyı tamamen kapatmıyor.