




Wrapped Monero‘nun (XMR) bir versiyonu, deployer hesabından token alan bir cüzdanın cuma günü yaklaşık 13,5 milyon dolar değerinde varlık satmasının ardından Hyperliquid’de yüzde 99dan fazla düştü. Blockchain analiz firması Bitquery bu bilgiyi paylaştı.
XMR1 olarak bilinen token, Bitquery‘ye göre yaklaşık 30 dakika içinde 500 dolar seviyesinden 1 dolara geriledi ve yüzde 99,8 değer kaybetti. Wrapped tokenlar, farklı blockchain ağlarında diğer kripto paraları temsil etmek üzere tasarlanır ve böylece yerel ağları dışında alınıp satılabilir. Çöküş, Monero’nun yerel kripto para birimini değil, XMR1i etkiledi.
Bitquerynin zincir üstü analizine göre cüzdan, cuma günü yaklaşık 13,5 milyon dolar değerinde varlık satmadan önce deployer hesabından 5,2 milyon XMR1 token aldı.
Firma, Arbitrum‘a aktarılan 13,28 milyon USDC’nin izini sürdü. Bu tutarın 13,22 milyon dolarlık kısmı CoW Protocol üzerinden 7.467 Ether (ETH) ile takas edildi. ETH‘nin çoğu daha sonra Ethereum’a aktarıldı.
Bitquery ayrıca kasım ayının başlarında Across Protocol, Kava, Lighter ve Safe‘i hedef alan dört saldırıdan elde edilen gelirlerin, görünüşe göre yerel Monero’ya ulaşmak amacıyla yaklaşık 6,6 milyon dolar değerinde XMR1 satın almak için kullanıldığını tespit etti. Firma, bu olaylarla cuma günkü şüpheli saldırı arasında bağlantı kuran herhangi bir zincir üstü kanıt bulamadığını söyledi.
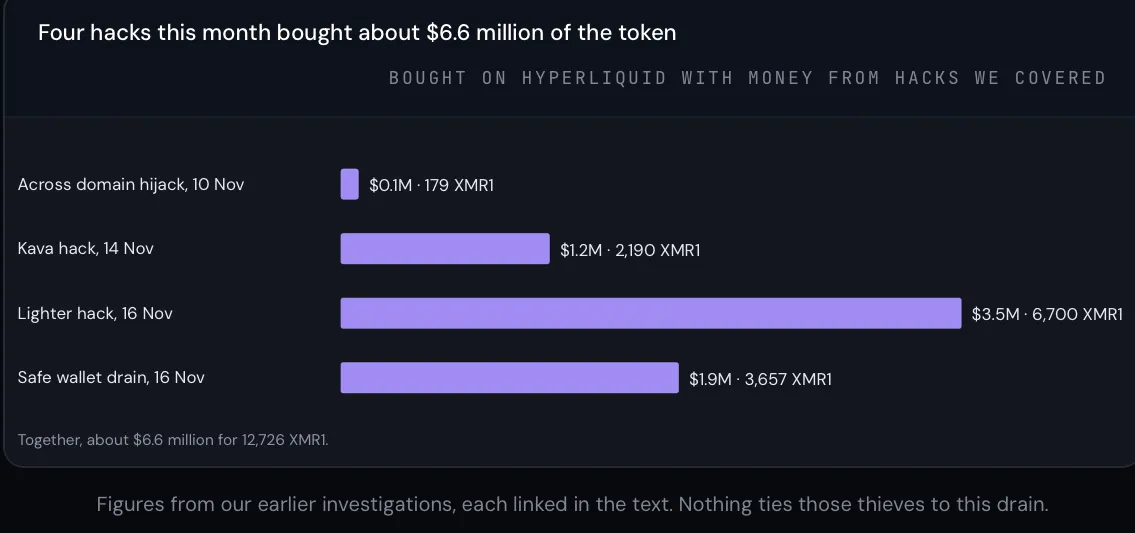
Kasım ayındaki dört saldırıdan gelen fonlarla bağlantılı XMR1 alımlarının değeri. Kaynak: Bitquery
Bitquery, zincir üstü incelemesinin deployer hesabının özel anahtarının nasıl ele geçirildiğini veya transferler sırasında kimin kontrolünde olduğunu ortaya koyamadığını söyledi. Bu nedenle şüpheli ihlalin koşulları doğrulanamadı.
İlgili: Binance hackerı yaklaşık 600 milyon dolar değerinde ETH taşıyor, fonları THORChain ve Chainflip üzerinden yönlendiriyor
Wagyu operatörü şüpheli altyapı ihlalini suçladı
XMR1‘in arkasındaki hizmet Wagyu’nun takma adlı operatörü PerpetualCow, çöküşü barındırma sağlayıcısı 1984teki iddia edilen bir ihlale bağladı ve müşteri verileriyle dahili sunucu dosyalarının açığa çıktığını öne sürdü.
PerpetualCowa göre XMR1 deployer anahtarı daha sonra silinen bir sunucuda saklanıyordu ancak barındırma sağlayıcısı anahtarla ilişkili günlükleri ve dosyaları elinde tutmuş olabilir.
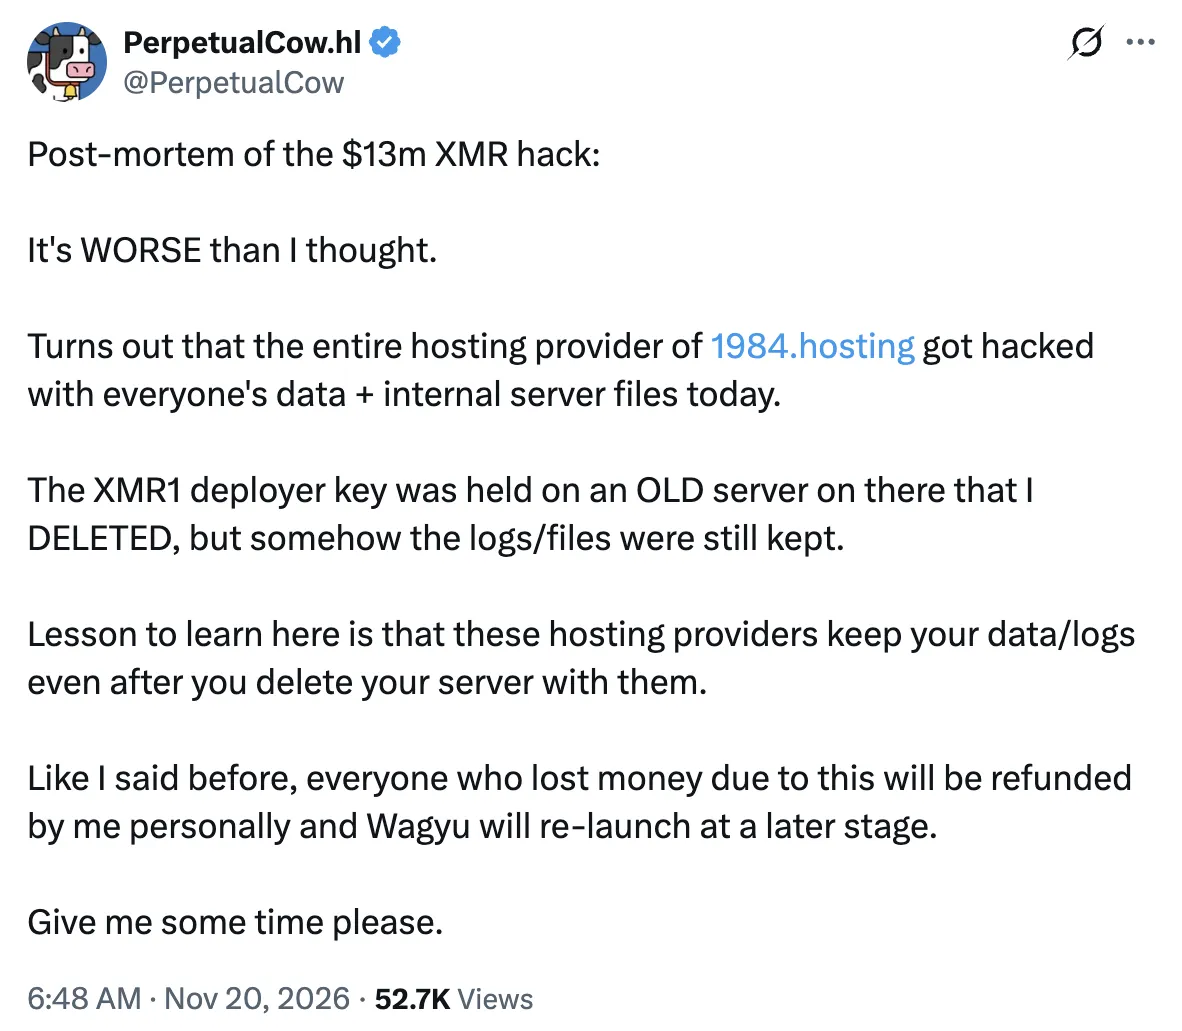
Kaynak: Perpetual Cow
PerpetualCow ayrıca etkilenen yatırımcılara geri ödemeyi şahsen yapacağına ve Wagyuyu daha sonraki bir tarihte yeniden başlatacağına söz verdi ancak herhangi bir takvim sunmadı.
Cointelegraph, şüpheli ihlal ve geri ödeme planları hakkında ek ayrıntılar almak için operatöre ulaştı ancak yayın saatine kadar yanıt alamadı.
Dergi: Binance‘in 6,5 milyar dolarlık dondurma emri, Hong Kong HYPE’tan “şüpheleniyor”: Asia Express