




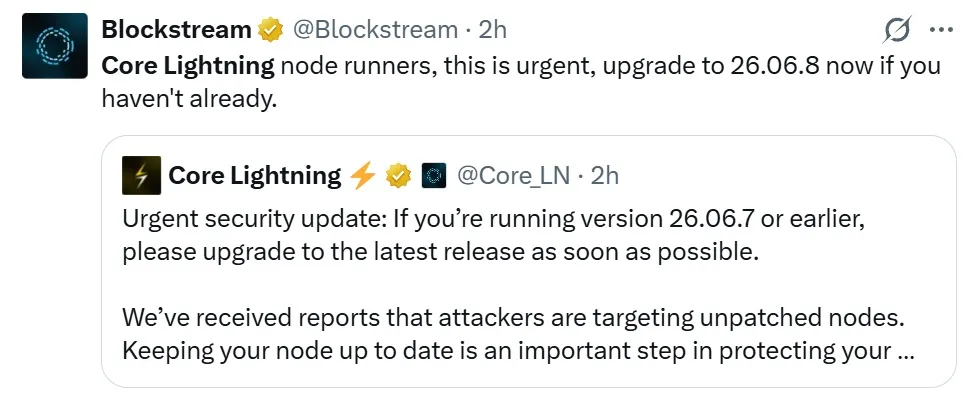
Bitcoin Lightning Network için açık kaynaklı düğüm yazılımı geliştiren Core Lightning ekibi, yama uygulanmamış düğümleri hedef alan saldırganlara dair raporlar aldıktan sonra eski sürümleri çalıştıran operatörleri derhal yükseltme yapmaya çağırdı.
“Acil güvenlik güncellemesi: 26.06.7 veya daha eski bir sürümü çalıştırıyorsanız lütfen mümkün olan en kısa sürede en son sürüme yükseltin,” ekip cuma günü dedi.
Core Lightning, saldırganların hangi güvenlik açıklarını hedef aldığını veya olası etkisini belirtmedi. Cointelegraph, yorum almak için Core Lightninga ulaştı.
16 Eylül‘de Core Lightning, Core Lightning’daki deneysel özellikleri etkileyen ve kullanıcı fonlarını etkileyebilecek potansiyel bir soruna ilişkin raporları araştırdığını söyledi. Yaklaşık altı gün sonra 26.06.8 sürümünü yayımladı.
22 Eylül‘deki güncelleme, “bir dizi kaynak tarafından sorumlu bir şekilde bildirilen güvenlik açıkları” için yamaların yanı sıra hata düzeltmeleri de içeriyordu. Sürüm notlarında Bitcoin Red Team’in ve adı belirtilen 12 kişi ve grubun yanı sıra isimsiz ihbarcılara da teşekkür edildi.
Değişiklik günlüğüne göre düzeltmelerin bazıları göndericilerin düğümlerinin çökmesine yol açabilecek kusurları, REST arayüzündeki belleği tüketebilecek istekleri ve kullanıcıların bir ceza nedeniyle fonlarını kaybetmesine neden olabilecek bir kanal kapatma hatasını ele aldı.
Bununla birlikte sürüm, operatörler yükseltme yaparken saldırganların güvenlik açıklarını tersine mühendislikle analiz edip istismar etmesini zorlaştırmak amacıyla bazı testleri bilerek yayımlamadı.
Ağustos ayında Core Lightning, son haftalarda yüksek hacimde yapay zeka tarafından oluşturulan Ortak Güvenlik Açıkları ve Maruziyetleri (CVE) raporlarını değerlendirdikten sonra koordineli bir düzeltme üzerinde çalıştığını söyledi.
İki gün sonra doğrulanan güvenlik açıklarını gidermek için 26.06.7yi yayımladı.