




Kuzey Koreli hacker‘lar, zincir üstü analiz şirketi BitOK’un verilerine göre ocak-ekim 2026 arasında 38 olayda toplamda yaklaşık 7,61 milyar dolar değerinde kripto para çaldı. Gerçekleşen 6 büyük saldırının tamamında kod açığı değil, çekim işlemlerinin onayını yapan kişi ve sistemlerin ele geçirilmesiyle vurgun yapıldı.
Dondurma ve el koyma işlemlerinde 2,86 milyar dolar kurtarıldı, kalan 4,75 milyar dolar ise ulaşılamaz durumda. Sadece Binancedeki kaybın toplamı 6,41 milyar doları buluyor. Bireyler ve firmalara yönelik 32 küçük çaplı saldırıların toplamı ise 178,4 milyon dolar.
Sponsorlu
Sponsorlu
Neden Kod Denetimleri Kuzey Koreli Hackerları Durduramadı?
BitOK raporunda, en büyük 6 saldırının her birinde çekim işlemlerinin geçerli imzalarla yapıldığı ya da standart kontrollerden başarıyla geçtiği belirtiliyor. Binancede ise saldırının giriş noktası bir DevOps mühendisine ait dizüstü bilgisayar ve imza servisi konteyneri oldu.
Bu detay, ekim ayında yaşanan Binance hack‘inin nasıl gerçekleştiğine dair daha önce ortaya çıkan bulgularla örtüşüyor. Diğer tarafta, saldırganlar Drift isimli Solana tabanlı trading platformunda çoklu imza yetkililerini, KelpDAO’da ise tek bir köprü onaylayıcısını ele geçirdi. Bitgette cüzdan sistemi hedef alındı.
Her vurgun öncesi, hacker‘lar seçilen rotayı küçük miktarlarla test etti. Binance hack’inde kullanılan kontrat, saldırıdan tam 4 saat önce herkese açık şekilde çalıştırılmıştı.
Operasyon saati ise adeta mesai düzenini yansıtıyor. 540 işlemlik örneklemde işlem trafiğinin %48i Pyongyang saatine göre 16:00-21:00 arası gerçekleşti.
Yöneticiler, Kuzey Kore‘deki resmi tatil günlerinde de tıpkı devlet memurları gibi iş bırakıp hiç işlem yapmadı. Cumartesi, pazar ve pazartesi günlerinin toplamı işlemlerin sadece %10’unu oluşturdu.
Ancak saldırı başlatıldığında bu rutin bozuluyor ve kontrolü otomatik scriptler ele alıyor. Fon transferleri durmaksızın devam ediyor.
Sponsorlu
Sponsorlu
Dakikalar İçinde Takas, Günler İçinde Kaybolma
Burada hız tüm farkı yaratıyor. Kuzey Koreli hacker‘lar, çaldıkları stablecoin’leri dakikalar içinde ETH‘ye çeviriyor ya da teminat gösterip ETH borçlanıyor. Çünkü ETH’yi hiçbir ihraççı donduramıyor.
Nisan ayındaki rsETH bridge hack‘i sonrasında ilk 52.440 ETH, lending protokollerinden sadece 8 dakikada çıkarıldı. Sonrasında fonlar, otomatik script’lerle THORChain üzerinden başka ağlara aktarıldı. Burada fonlar önce 2,5 ila 5 gün boyunca dokunulmadan bekletildi.
Fon aklama maliyeti de oldukça düşük kaldı. Binance bağlantılı 2.257 takas işlemlerinin toplamı 55,8 milyon dolar değerdeydi ve ortalama masraf sadece %0,50 oldu.
Yani dondurma işlemleri yalnızca stablecoin‘ler hareket etmeden işe yaradı. Binance’de çalınan fonların %43‘ü donduruldu veya ele geçirildi. Diğer tüm büyük saldırıların toplamında bu oran %6’da kaldı.
Fakat burada bile zamanlama çok kritikti. Tethera yönelik ilk dondurma talebi, Binance çıkışından ancak 34 dakika sonra iletildi. O an geldiğinde, 345 milyon USDT çoktan ilk adresten çıkmıştı.
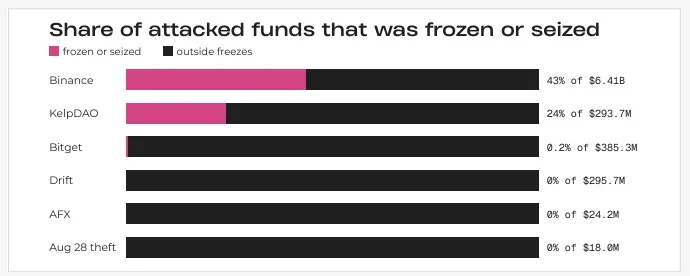
Saldırıya Uğrayan Fonların Dondurulan veya Ele Geçirilen Payı. Kaynak: BitOK0,27 ETHlik İzle 5 Saldırı Birbirine Bağlandı
En net iz, bir “temizlik hatası” sonucunda ortaya çıktı. Saldırgan, Umbra gizlilik aracı ve Stargate bridge üzerinden aktarılan 5.047 ETHnin kalan bakiyesini tek bir cüzdanda topladı.
31 Ağustos‘ta tam 150 adres, sadece 3 dakika 36 saniyede bu toplama cüzdanına boşaltıldı. Bu sweep, AFX ve 28 Ağustos’ta gerçekleşen hacklerle bağlantı kurdu. Bitget adresleri de eylül ayında takibe eklendi. Bu cüzdana toplamda ise yalnızca 0,27 ETH aktarıldı.
Ortak yerleşim adresleri sayesinde, KelpDAO‘dan ekim ayındaki Binance saldırısına kadar 5 büyük hack Kuzey Koreli hacker’lara bağlandı. BitOK, saldırıları farklı ekipler gerçekleştirmiş olsa da fon aklama tarafında aynı yöneticiye işaret edildiğini belirtiyor.
BitOK, ‘Yıl boyunca operatörün en net izi, cüzdanlarda unutulan ufak bakiyeler oldu’ dedi.
İmzalama Anahtarları: Saldırıların Yeni Zayıf Noktası
Chainalysis, ekim ayında Bitget hack‘ini Kuzey Kore ile ilişkilendirmişti. BitOK verileri ise Kuzey Koreli hacker’ların, kripto para borsası ve DeFi protokollerine aynı oyun planıyla saldırdığını gösteriyor.
Zayıf halkalar ise akıllı kontratlardan çalışanlara, cihazlara ve imzalama servislerine kaydı. İhraççıların fon dondurma müdahaleleri yalnızca ilk dakikalarda etkili olabiliyor. Binance de hack sonrası kullanıcı kayıplarının büyük kısmını kendi rezervinden karşıladı.