




ABD Adalet Bakanlığı, perşembe günü Binanceten çalınan 6,3 milyar dolarlık kripto paranın 1,2 milyar dolarından fazlasına el koymak veya bu varlıkları kısıtlamak için mahkeme izni aldığını açıkladı.
Bakanlık, iznin 29 Ekimdeki hack saldırısından bu yana ABD makamları ve özel sektör ortaklarının dondurduğu 2,7 milyar dolardan fazla çalıntı varlığın bir bölümünü kapsadığını söyledi. Bakanlık, soruşturmacıların ek fonları geri almak için çalışmalarını sürdürdüğünü duyurusunda belirtti.
FBI, bir siber uyarıda Binance hack saldırısını Kuzey Kore‘nin TraderTraitor grubuna bağladı. Kuzey Kore lideri Kim Jong Un’un kız kardeşi Kim Yo Jong, Kuzey Korenin müdahil olduğunu reddetti.
Binance, etkilenen varlıkları kendi fonlarıyla karşıladığını ve perşembe günü Xteki X gönderisine göre yeni bir rezerv kanıtı görüntüsünün müşteri varlıkları için en az bire bir destek gösterdiğini açıkladı.
DOJ, Kasım 2025te APT38 olarak bilinen Kuzey Koreli bilgisayar korsanlarıyla bağlantılı yaklaşık 15 milyon dolarlık kripto parayı hedef alan ayrı bir yaptırım işlemi duyurdu.
İlgili: Zincir üstü kazanılan her 1 doların 57 senti kripto hack kayıplarına gidiyor: Arktan Valente
FBI, FaceStealerın deepfake görüntülü aramaları konusunda uyardı
DOJ, ayrı bir davada ABD makamlarının, son 18 ayda kripto para cinsinden 400 milyon dolardan fazla çalan Kuzey Kore kaynaklı sosyal mühendislik kampanyası FaceStealerda kullanılan bulut altyapısına el koyduğunu söyledi.
Bilgisayar korsanları, hedeflerin görüntülü aramalarda güvenini kazanmak için önceki kurbanların gizlice kaydedilmiş görüntülerini ve önde gelen kripto isimlerinin yapay zeka tarafından oluşturulan deepfakelerini kullandı. DOJ, hedefleri kötü amaçlı yazılım yüklemeye ikna etmek için sahte teknik düzeltmeler kullandıklarını belirtti.
Kampanya, kripto ve Web3 alanında çalışan kişileri hedef aldı. Bilgisayar korsanları ayrıca cihazlarına ve yazılım deposu hesaplarına erişim elde etme girişimleri kapsamında açık kaynak yazılım geliştiricilerini ve bakımcılarını giderek daha fazla hedef aldı.
FBI, federal bir arama emri kapsamında FaceStealer kurbanlarına ait 900den fazla web kamerası videosuna el koydu. Büro ayrıca bir kamu uyarısında bu düzenekten nasıl korunulacağına ve bir güvenlik ihlalinden sonra ne yapılacağına ilişkin rehber yayımladı.
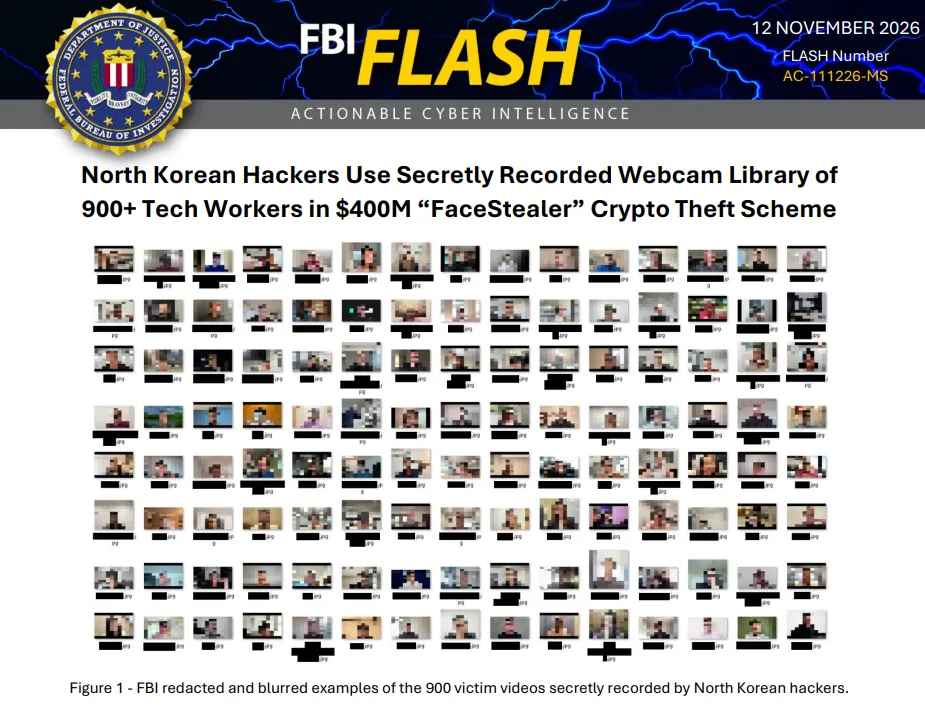
FaceStealer korsanları tarafından kaydedilen web kamerası videolarından sansürlenmiş görüntüler. Kaynak: FBI
Adalet Bakanlığı, FaceStealer'ın arkasındaki korsanların Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff ve Stardust Chollima dahil olmak üzere kamuoyunda çeşitli isimlerle tanındığını belirtti.
Dergi: THORChain'in kurucusu dondurma talebini reddediyor, CZ Gizli Servis'e teşekkür ediyor: Hodler's Digest