




Fransada bir aile, kripto paraları için saatlerce saldırganlar tarafından bağlanıp rehin tutuluyor. Polis, saldırganların evi nasıl seçtiğine dair açıklama yapmadı. İşte tam burada endüstrinin veri sorunu başlıyor.
20 Eylül sabahı saat 04.00 sularında, dört maskeli kişi kuzey Fransada bir aile evine zorla giriyor. Anne, baba ve iki çocuk siyah bantla elleri kolları bağlanıyor ve babadan erişim kodlarını vermesi, ardından da 40.000 euro transfer etmesi isteniyor.
Baba, kripto para sektöründe maaşlı bir bilişim çalışanı. Fransız savcılığı saldırganların onu nasıl tespit ettiğini henüz açıklamadı.
Has France become the crypto crime capital of the world?
Four masked men broke into a family home in France, tied up the parents and their two children, and forced the father to transfer €40,000 in crypto.
The numbers are alarming:
• 77 crypto-related crimes and attempts in… pic.twitter.com/MnHBJ47QWA
— BeInCrypto (@beincrypto) September 21, 2026
Aynı ay yaşanan farklı bir olay, bu tür bilgilerin ne kadar kolay sızabileceğini gösteriyor. 13 ağustos tarihinde donanım cüzdanı üreticisi Trezor, bir nakliye şirketindeki güvenlik ihlali nedeniyle 13.689 müşterisinin hassas sipariş bilgilerinin sızdırıldığını duyurdu. Daha sonra bu sayı 80.000i aştı.
İki olay arasında doğrudan bir bağlantı yok, zaten olması da gerekmiyor. Fakat, her ikisi de aynı riske işaret ediyor: bir veritabanında ev adresi ve kripto para sahipliğinin eşleştiği noktada ortaya çıkan tehlike. Biri bu veriyi kullanınca sonuçlar ağır oluyor.
BeInCrypto, Hacken ve Zamadan uzmanlarla konuştu; tedarikçi bir şekilde müşteri kimliğini sızdırırsa bir sağlayıcı müşterisine ne borçlu olur, sektör hangi verileri artık tutmayı bırakmalı, ve bir müşteri kendisini baskı altında yarı yolda bırakacak saklayıcıyı nasıl anlardı?
‘No Keys Compromised’ Neyi Gizliyor?
Trezor ağustos ayındaki ihlali duyurduğunda, başına ne gelmediğini özellikle vurguladı. Şirket, kendi sistemlerinin ihlal edilmediğini ve cihazlarının güvenli olduğunu belirtti.
Bu güvence, donanım cüzdanlarının tam da varoluş sebebi olan fon hırsızlığı riskine odaklanıyor.
Oysa Hackenın GRC ve Güvenlik Operasyonları Başkanı Dmytro Yasmanovych, özel anahtarınız çalınmamış olsa da hâlâ tehlikede olabileceğinizi vurguluyor.
‘Adınızı, ev adresinizi ve donanım cüzdanına sahip olduğunuzu bilen biri, sizi hedef almak için ciddi bir avantaja sahip olur. Çalınan bir anahtarı dakikalar içinde değiştirebilirsiniz. Ama ev adresinizi öyle kolayca değiştiremezsiniz.’
Yasmanovych, bu yüzden dağıtıcı firma gibi tedarikçilerin tuttuğu bilgilerin de en az cüzdan kadar dikkatle korunması gerektiğini savunuyor. Zira bir kripto para sahibinin adresi ile kripto varlığı eşleşirse, bunun bedelini yalnızca kişi değil ailesi de ödeyebilir.
‘Bir hizmet sağlayıcı paranıza kimsenin ulaşmasını engelleyebilir ama sizi çok daha kişisel bir riskle baş başa bırakabilir. Asıl soru şu: Şirketin güvenlik tedbirleri sadece cüzdanınızı mı, yoksa sizi de mi koruyor?’
Fransadaki Rakamlar Ne Diyor?
Fransa, bu tehlikenin ciddiyetini gözler önüne seriyor. İçişleri Bakanı Laurent Nuñez haziran ayı sonunda açıkladı: yetkililer ocaktan bu yana kriptoyla bağlantılı 70i aşkın şiddet olayı kayda aldı.
Chainalysis ise kamuya yansıyan vakaları inceledi ve Fransa‘da 2026 ortasına dek toplam 30 vaka tespit etti. Buna karşılık, 2025’in tamamında bu sayı 19du.
Firma, bu saldırıların en büyük nedeni olarak veri ihlallerini gösteriyor. 2024te bir Fransız vergi memurunun yüksek varlıklı kripto para sahipleriyle ilgili dosyaları – adres ve telefon numaraları dahil olmak üzere – çalarak suç odaklarına sattığı iddia edildi.
Yasmanovych‘in dikkat çektiği aile riski de bu veride net şekilde görülüyor. Fransa’da olayların %40‘ından fazlasında hedef, direkt olarak kripto sahibi değil bir aile üyesi olmuş. Ayrıca ev baskınları, 2026 ortasında tüm kayıtlı saldırıların %37’sini oluşturuyor. 2023te bu oran %26 seviyesindeydi.
Chainalysis, dünya genelinde bu tip şiddet vakalarında kripto para sahiplerinden yalnızca yılın ilk yarısında 30 milyon doların üzerinde kayıp yaşandığını tahmin ediyor. Burada yalnızca saldırganların mağduru fon transferine zorladığı olaylar hesaba katılıyor.
Rapor, toplam maruziyeti 107 milyon dolar olarak belirtiyor. Buna fidye talepleri, engellenen transferler ve geri alınan paralar da dahil. Elbette bu rakamlar sadece kamuya yansıyan, resmi olarak bildirilen vakaları kapsıyor.
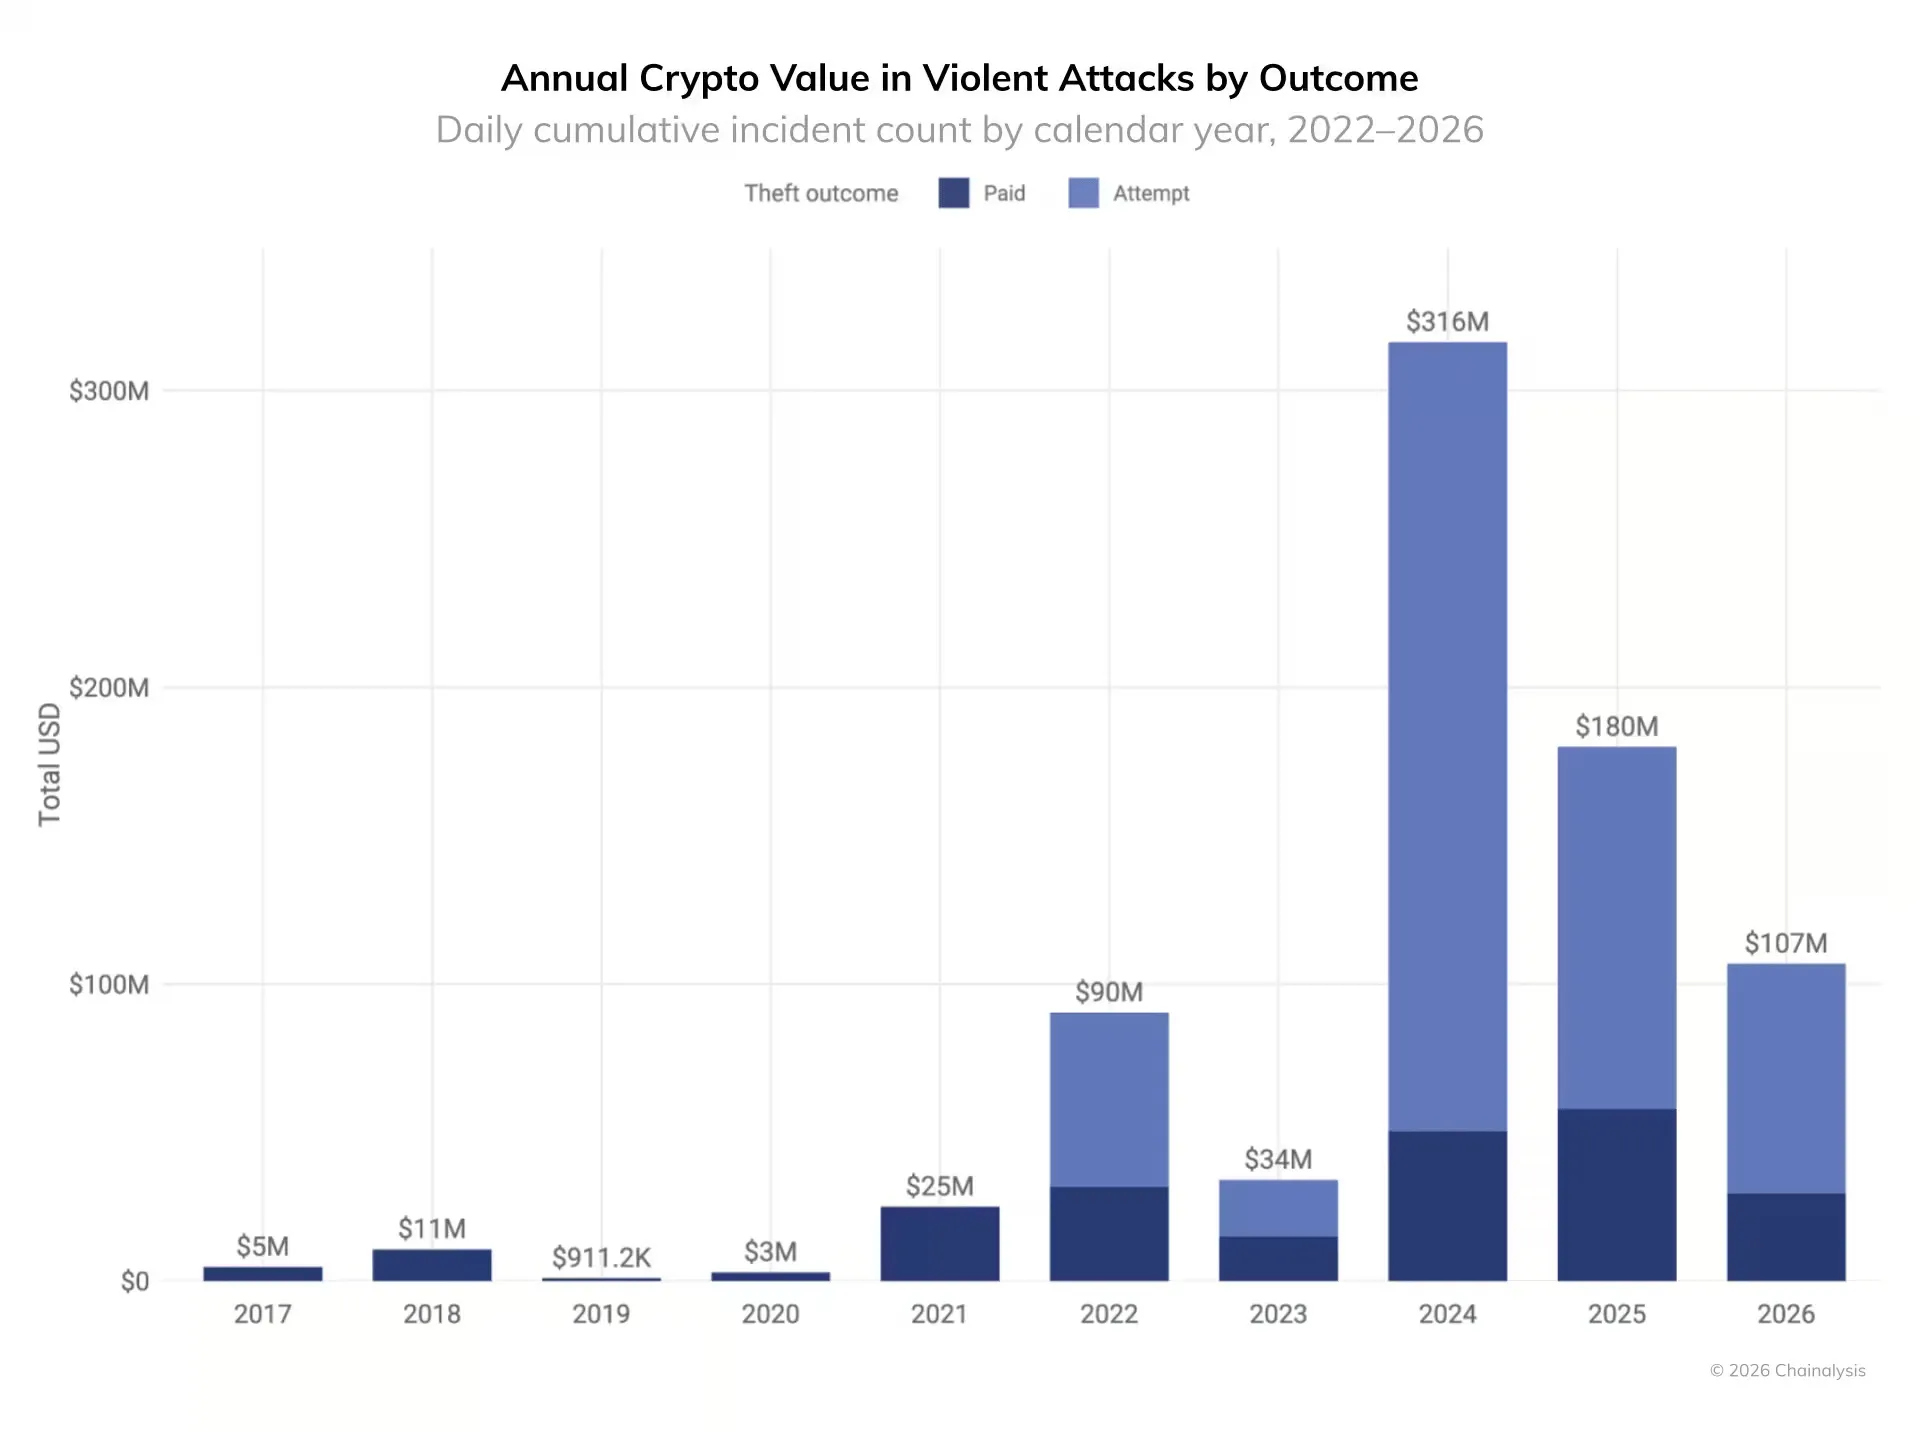
2017–2026 döneminde şiddetli saldırılarda çalınan veya hedef alınan kripto paralar. Kaynak: ChainalysisHedefin Arkasındaki Veri Ne?
Bu tip saldırıların bir hedefi var ve o hedef çoğunlukla bir yerde tutulan kayıttan çıkıyor. Yani, veri saklama konusu kripto para sektöründe büyük bir güvenlik sorunu hâline geldi.
Şirketlerin, müşterinin bir işlemi veya hizmeti için bilgi toplaması gerekebiliyor. Ancak bu veriyi süresiz sakladığında işler değişiyor: Sızıntı olursa risk büyüyor. Peki, sektör hangi müşteri bilgisini toplamayı bırakmalı ya da çok daha erken silmeli?
Yasmanovych burada telefon numarasını öne çıkarıyor. Bir teslimat organize etmek için gerekli olabilir; fakat bunun o kaydın yıllarca müşteri veritabanında durmasını gerektiren bir nedeni yok.
Çünkü veri sızarsa, numara artık oltalama, sahte arama veya SIM kart dolandırıcılıkları için de kullanılabilir hâle geliyor.
‘Sipariş teslim edildiğinde ve artık iş gerekçesiyle kayda ihtiyaç kalmadığında, sipariş ile fiziksel teslimat adresi arasındaki bağlantıyı silerdim. Şirket, vergi ve garanti amaçlı ihtiyaç duyulan minimum bilgiyi tutmaya devam edebilir; her siparişin tam olarak nereye teslim edildiğine dair tam bir kayıt saklaması şart değil.’
Ona göre, silme işleminin genellikle “silindi” denilerek geçtiği; yani sözde kalabildiği başka bir sorun daha var.
‘Bir şirketin doksan günlük veri saklama kuralı vardı ve iş ortağından eski kayıtların silindiğine dair yazılı teyit almışlardı. Yıllarca biriken veriler ise sistemlerinde hâlâ duruyordu. Bu yüzden sadece bir saklama politikası değil, gerçekten silindiğine dair kanıt isterim. Kimse kuralın uygulanıp uygulanmadığını kontrol etmiyorsa o kural koruma sağlamaz.’
Aynı sorumluluk, müşteri bilgilerinin ifşa edilmesinden sonra da devam ediyor. Yasmanovyche göre, bir uyarı e-postasına ek olarak, sağlayıcının tam olarak hangi bilgilerin sızdırıldığını açıklaması gerekiyor.
‘Hangi şehir sızdırıldı ayrı bir şey. İsim, ev adresi ve kripto sahipliğine dair kanıt ise bambaşka bir risk boyutu yaratır… Adresi sızdırılan birinin, tekrar paylaşmadan teslimatı nasıl yapacağı konusunda yardıma ihtiyacı olabilir… Durum standart bir SSS’nin ötesine geçtiğinde doğrudan ulaşılabilecek bir kişi ya da ekip olmalı.
Sağlayıcının, bu tür bir açığa çıkmanın neden yaşandığına da açıklık getirmesi gerektiğini vurguladı. Tedarikçi, kararlaştırılan saklama süresinin ötesinde veri tutuyorsa, müşterilere bunun nasıl önleneceği ve gelecekte verinin gerçekten silindiğinin nasıl kontrol edileceği anlatılmalı.
‘Uyarı e-postası sadece başlangıç noktası. İnsanların ne yaşandığını, şimdi ne yapabileceklerini ve şirketin sorunu gerçekten çözüp çözmediğini bilmesi gerekiyor.’
Trezorun kendi ihlaline verdiği yanıtı bu listeye göre değerlendirebiliriz. İlgili müşterilere tek tek e-posta gönderildi, bilgilerinin tam mı yoksa kısmi mi sızdırıldığı belirtildi, phishing saldırılarına karşı uyarılar ve eylül ayında fiziksel güvenlik riskine dair bilgilendirmeler yapıldı.
Ayrıca, kimliksiz teslimat için dolap teslimi, markasız ambalaj ve gönderim bilgilerinin otomatik silinmesini içeren bir Anonim Teslimat seçeneği de duyuruldu.
We are currently working on an Anonymous Delivery option, which we aim to have ready by September for the EU and by the end of the year for the US.
This gives you a safer way to order hardware wallets without linking the purchase to your home address or real-world identity.
-…
— Trezor (@Trezor) August 13, 2026
Gizlilik Teknolojisi Bu Açığı Kapatabilir mi?
Buradaki sorun sadece şirketlerin zincir dışında depoladığı verilerle sınırlı değil. Finansal aktiviteler kamuya açık blockchainlere taşındıkça, işlemlerin kendileri de yeni bir ifşa katmanı yaratabiliyor.
Zama CEOsu ve Kurucu Ortağı Dr. Rand Hindi, Trezor olayının zincir dışı veri saklama problemine dikkat çekti.
Hindi, kurumsal sermaye blockchain‘e ölçekli şekilde yöneldikçe zincir üstü gizliliğin bir özellik olmaktan çıkıp katılım için temel şart haline geldiğini savundu. Hindi, Boston Consulting Group’un (BCG) bir tahminine göre, dijital gerçek dünya varlıklarının 2035 yılı itibarıyla küresel yatırım yapılabilir varlıkların yaklaşık %16sına ulaşabileceğine işaret etti.
Boston Consulting Group's latest Digital Asset Market report puts tokenised assets at 16% of global investible assets by 2035. The three sub-categories sit at very different stages:
— Crypto: ~$3T market, current revenue pool
— Stablecoins: ~$300B, fastest-growing monetary layer… pic.twitter.com/tDfNzm7G6C
— Sygnum Bank (@sygnumofficial) May 19, 2026
Hindi, düzenlenmiş kurumların her pozisyonun ve karşı taraf ilişkisinin açıkça görülebildiği kamuya açık defterlerde işlem yapamayacağını vurguladı. Yönetici, bunun çözümü için tam homomorfik şifrelemeye (FHE) dikkat çekti: böylece regülasyonlara uyumdan ödün vermeden şeffaflığı sağlamak mümkün olabilir.
‘FHE, şifrelenmiş veri üzerinde doğrudan işlem yapılmasına izin verir: Bir transfer gerçekleşir, AML eşik kontrolü yapılır, uygunluk doğrulanır ve bunların hepsi şifreli olarak olur; hiçbir doğrulayıcı ya da blok gezgini bakiye gibi hassas bir veriye erişemez. Regülatörün erişim talep ettiği yerde, anahtar sahiplerinden oluşan izinli bir eşik (uyum ekibi) protokol katmanında şifre çözmeye yetki verir; bu, politika ile değil doğrudan teknik seviyede uygulanır.’
Gizlilik teknolojileri ayrıca, doğrulamanın imkansız hale gelmesini engellerken şirketlerin paylaşmak zorunda olduğu bilgi miktarını da azaltabilir.
Yasmanovych, sıfır bilgi ispatlarının bir kripto para borsasının müşteri bakiyelerini ifşa etmeden, elinde yeterli varlık bulundurduğunu ispatlamasına olanak tanıyabileceğini belirtti.
Kripto para borsası böylece toplam varlık durumunun kanıtını toplulukla paylaşabilir ancak bireysel hesap verilerini açık etmeye gerek kalmaz. Uzman, bilginin tamamen erişilmez olacağı anlamına da gelmediğini ekledi.
Sistemin tasarımına bağlı olarak, yetkili bir denetçi uygun bir denetim veya yargı süreci yoluyla bu kanıta ve dayanak kayıtlara ulaşabilir.
Kimlik bilgilerinin paylaşımında ise seçici açıklama benzer şekilde işliyor. Hizmet sağlayıcı, birinin belirli bir şartı karşıladığını doğrulamak isteyebilir; fakat kişinin tam kimlik belgesine ya da müşteri profiline ulaşmak zorunda olunmaz.
‘Hiçbir yöntem, blockchain dışında tutulan kişisel veri sorununu kökten çözmüyor. İşlem tutarı, zamanı, cüzdan bağlantıları görünür kalabilir; kimlik belgeleri ve ev adresleri ise hâlâ kripto para borsası, teslimat ve ödeme veri tabanlarında yer alacaktır.’
Yasmanovych, açığın temelde oldukça yalın olduğunu söylüyor. Bir şirket, işlemin anonim kalmasını sağlayabilir fakat işlemin gerçekleşmesi ve desteklenmesi için gereken bilgiler farklı alanlarda açıkta kalabilir.
Kimlik Bilgileri Gerçekken, Müşteri Özgür Değilse…
İşlem gizliliği ile kişisel güvenlik arasındaki fark, müşteri transferi zorla onaylamak zorunda bırakıldığında daha da kritik bir hal alıyor. Varlık saklama sağlayıcısı altyapıyı güvenli ve erişimi kontrollü tutsa da başka bir sınavla karşılaşıyor.
Çünkü müşteri, tehdit yoluyla kontrol sağlanınca tüm o güvenlik önlemleri bir anlamda boşa çıkıyor.
Yasmanovych, teknik bir denetimin sistemin planlandığı gibi çalıştığını gösterebileceğini ama birinin zorla varlıklarını devretmesi halinde yaşanacakları ortaya koymakta yetersiz kaldığını ifade etti.
‘Böyle baskı altında çekim işlemi nasıl gerçekleşiyor, bunu test ederdim. Örneğin, müşterinin geçerli bilgileriyle büyük bir transfer talep edilirken biri onu buna zorluyor. Sağlayıcı bu durumda süreci fark edip, çekimi durdurabiliyor ya da başka birini devreye sokabiliyor mu?’
Burada istenen kontroller; ikinci bir yetkili kişinin onayı ve büyük işlemlere zorunlu gecikme eklenmesi. Bu kontrollerin hiçbiri, müşteri tarafından aynı oturumda kaldırılamıyor. Yasmanovych, amaçlarının, geçerli oturum açmanın her zaman müşterinin özgür iradesiyle hareket ettiğini göstermediğini sağlayıcıya müdahale şansı tanımak olduğunu belirtti.
‘Sürecin canlı halini de görmek isterim. Politika ikinci bir onay gerektirebilir; ama bu onayın gerçekten bağımsız olup olmadığını veya çalışanların bunu atlayıp atlayamayacağını söylemez. Canlı bir test, temiz teknik denetime kıyasla bu zayıflıkları çok daha hızlı ortaya çıkarır.’
Bir varlık saklama sistemi, tamamen düzgün işlese bile kullanıcıyı korumada başarısız olabilir. Son adımda her zaman işin ucu insan faktörüne dayanır. Ve insan tehdit edilebilir.
Artık Sorumluluk Kimde?
Fransadaki saldırılar, kripto alandaki risklerin yalnızca ele geçirilmiş bir cüzdan veya çalınan bir gizli anahtarla sınırlı olmadığını açıkça gösteriyor. Bir müşterinin adı, adresi, telefon numarası ve sahiplik kanıtı aynı veritabanında bulunduğunda oldukça değerli hale geliyor.
Gizlilik teknolojileri zincir üstünde açığa çıkan bilgileri sınırlayabilir ancak şirketlerin ve tedarikçilerinin başka yerlerde sakladığı verileri korumak için herhangi bir çözüm sunmuyor.
Bu da bir hizmet sağlayıcının sorumluluğunu genişletiyor: Varlıkların nasıl saklandığı ve aktarıldığı, hangi müşteri verilerinin toplandığı, bu verilerin ne kadar süre erişilebilir olduğu ve birinin kendi kimlik bilgilerini kullanmaya zorlandığında ne yaşanacağı da dahil birçok alanı kapsıyor. Anahtarlar bu zincirin bir parçası ve sektör onları koruma yöntemini zaten iyi biliyor.