




ชื่อ ตำแหน่งงาน สถานที่ทำงาน และหมายเลขโทรศัพท์ของพนักงานและผู้รับเหมาของกระทรวงความมั่นคงมาตุภูมิสหรัฐฯ (DHS) กว่า 41,000 คน ถูกเผยแพร่ทางออนไลน์เมื่อวันพุธโดยองค์กรไม่แสวงหากำไรด้านความโปร่งใส
องค์กรดังกล่าวระบุว่า กลุ่มแฮกทิวิสต์ ซึ่งหมายถึงแฮกเกอร์ที่ลงมือเพราะแรงจูงใจทางการเมืองมากกว่าผลกำไร เป็นผู้มอบข้อมูลเหล่านี้ให้
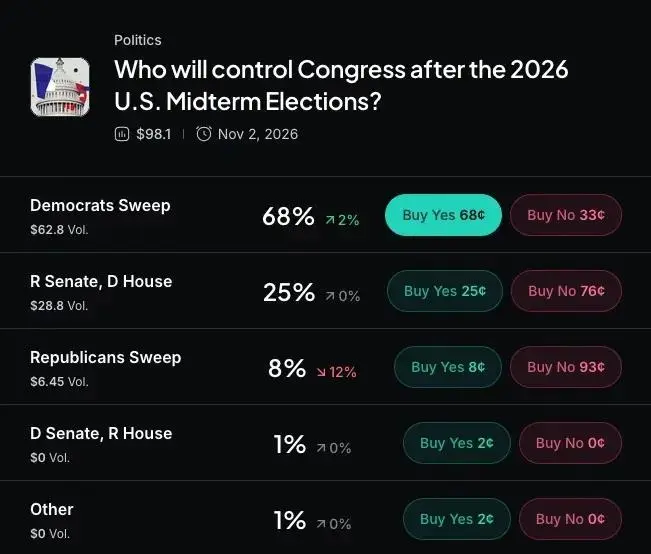
Myriad: ใครจะชนะการเลือกตั้งกลางเทอม? คลิกเพื่อทำนายผล
DHS ดูแลงานด้านการป้องกันชายแดน การบังคับใช้กฎหมายคนเข้าเมือง และความมั่นคงไซเบอร์ ไฟล์นี้จึงทำหน้าที่คล้ายสมุดรายชื่อที่บอกว่าใครทำหน้าที่อะไร ใครรายงานต่อใคร และติดต่อได้อย่างไร
กลุ่มด้านความโปร่งใสมองว่าข้อมูลการติดต่อเหล่านี้มีประโยชน์ต่อการขอข้อมูลภาครัฐ ขณะที่นักวิจัยด้านความปลอดภัยเตือนว่า รายชื่อเดียวกันนี้อาจถูกใช้โดยผู้ที่ต้องการสวมรอยเป็นหัวหน้างานทางโทรศัพท์ หรือสืบหาตัวผู้อยู่เบื้องหลังการสืบสวนที่อ่อนไหว
องค์กรดังกล่าวคือ Distributed Denial of Secrets ซึ่งเผยแพร่เอกสารที่รั่วไหล และเรียกชุดข้อมูลนี้ว่า Icepick โดยระบุว่าแฮกเกอร์ที่เรียกตัวเองว่า Department of Peace ดึงข้อมูลมาจากบริการ Okta single sign-on ที่ DHS ใช้งาน ซึ่งเป็นระบบล็อกอินที่ให้พนักงานเข้าใช้เครื่องมือภายในหลายตัวด้วยบัญชีเดียว
Okta บริษัทเจ้าของบริการล็อกอินดังกล่าวโต้แย้งข้ออ้างนี้ บริษัทแถลงกับสำนักข่าว Reuters ว่า “Okta มีความปลอดภัย และเราไม่พบหลักฐานว่าข้อมูลหรือระบบของเราถูกเจาะ”
[ราคา Bitcoin: BTC · USD $80,320 (−1.19%) | สูงสุด 24 ชม. $81,840 | ต่ำสุด 24 ชม. $79,636 | ปริมาณซื้อขาย $1.2B | ข้อมูลราคาโดย CoinGecko | ซื้อ Bitcoin ด้วย USDT, ขับเคลื่อนโดย Jupiter]
กลุ่มแฮกเกอร์ระบุว่าลงมือหลังจาก Markwayne Mullin รัฐมนตรีว่าการกระทรวงความมั่นคงมาตุภูมิ ประกาศเพิ่มปฏิบัติการของ ICE โฆษกของกลุ่มกล่าวว่า “เมื่อวันที่ 17 กรกฎาคม Markwayne Mullin พูดว่าเขากำลัง 'เร่งเครื่อง' นี่คือสิ่งที่เกิดกับ ICE เมื่อคุณทำแบบนั้น” และแฮกเกอร์เขียนว่า “พวกเขามีข้อมูลของเรา ก็ยุติธรรมดีที่เราจะมีข้อมูลของพวกเขาบ้าง”
คลังข้อมูลที่ค้นหาได้นี้ทำดัชนีบุคลากรไว้ 41,191 คน รวมถึง 21,329 คนจาก CBP และราว 10,000 คนจาก ICE ซึ่งหนึ่งในสามอยู่ในหน่วยสืบสวน Homeland Security Investigations
นอกจากนี้ยังมีรายการกลุ่มสิทธิ์การใช้งานภายในกว่า 55,000 กลุ่ม ซึ่งเป็นป้ายกำกับที่กำหนดว่าใครเปิดระบบใดได้บ้าง พร้อมชื่อ ตำแหน่ง สำนักงาน อีเมล หมายเลขโทรศัพท์ และผู้บังคับบัญชาของแต่ละคน Emma Best ผู้ร่วมก่อตั้ง DDoSecrets ระบุว่าชุดข้อมูลนี้ไม่มีที่อยู่บ้านของบุคคลใด
โฆษกของกระทรวงกล่าวว่า “DHS รับทราบเรื่องการรั่วไหลที่อาจเกิดขึ้น และกำลังเร่งดำเนินการแก้ไขสถานการณ์อย่างรวดเร็วและมีประสิทธิภาพ”
DHS ยังยื่นคำร้องขอให้ถอดข้อมูลผ่านบริษัทความปลอดภัย ZeroFox เพื่อขอให้ผู้ให้บริการจดทะเบียนโดเมนหยุดแสดงข้อมูลการติดต่อและสถานที่ของบุคคลที่ไม่ได้ยินยอมให้เผยแพร่ เว็บไซต์ค้นหาที่สร้างจากข้อมูลนี้โหลดไม่ขึ้นตั้งแต่วันพฤหัสบดี โดยโดเมนแสดงสถานะถูกระงับจากผู้ให้บริการจดทะเบียน และ Bluesky ได้บล็อกลิงก์ไปยังองค์กรที่โฮสต์คลังข้อมูลดังกล่าว
เมื่อเดือนกันยายน กลุ่มอาชญากรรมไซเบอร์ ShinyHunters อ้างว่าครอบครองข้อมูลขนาด 2-3 เทราไบต์เกี่ยวกับเจ้าหน้าที่ FBI และผู้สมัครงาน และสำนักงานได้แจ้งให้เจ้าหน้าที่ถือว่าข้อมูลส่วนตัวของตนถูกแฮกเกอร์ครอบครองแล้ว
ข้อมูลล่าสุดในคลังนี้มีอายุถึงวันที่ 19 สิงหาคม และบางรายการ เช่น เจ้าหน้าที่ CISA ที่ออกจากหน่วยงานไปแล้ว ก็ล้าสมัยแล้ว