




มีรายงานว่าผู้ที่ฟอกเงินจากเหตุการณ์แฮ็ก Bitget มูลค่า 387 ล้าน USD ได้สอบถามขอความช่วยเหลือจากฝ่ายบริการลูกค้าในห้องแชทสาธารณะ ตามที่นักสืบ Blockchain อย่าง ZachXBT ระบุ
เขาระบุว่ากลุ่มนี้เป็นผู้ฟอกเงินชาวจีนที่ทำงานให้กับผู้โจมตีที่คาดว่าเป็นชาวเกาหลีเหนือ โดยพวกเขาโพสต์อย่างเปิดเผยใน Discord และ Telegram ของบริการที่ใช้เคลื่อนย้ายเงินเหล่านั้น
สิ่งที่ผู้ต้องสงสัยในเหตุการณ์แฮ็ก Bitget ได้โพสต์
Bitget สูญเงิน 387.5 ล้าน USD เมื่อวันที่ 24 กันยายน โดย Gracy Chen ซีอีโอของบริษัทกล่าวว่าผู้โจมตีหลอกให้ระบบอนุมัติภายในเซ็นรับรองคำสั่งโอน และมีความเป็นไปได้สูงว่า เกาหลีเหนืออยู่เบื้องหลังเหตุโจมตีนี้ ไทม์ไลน์เหตุการณ์แฮ็ก Bitget ของ BeInCrypto ได้สรุปเหตุการณ์นี้ไว้อย่างละเอียด
ผู้สนับสนุน
ผู้สนับสนุน
ZachXBT เปิดเผยชื่อบัญชีห้าบัญชีและเชื่อมโยงแต่ละบัญชีกับธุรกรรมที่เกิดขึ้น ภาพหน้าจอแสดงให้เห็นว่าพวกเขาบ่นกับเจ้าหน้าที่ของ THORChain ซึ่งเป็นเครือข่ายที่ให้แลก coin ข้ามบล็อกเชนโดยไม่ต้องมีบัญชี เกี่ยวกับการแลกเปลี่ยน XRP เป็น Bitcoin ที่ไม่เคยมาถึงปลายทาง
BREAKING: Chinese illicit actors laundering funds from the $387M Bitget exploit on behalf of the alleged DPRK attackers are openly asking for support with orders in public Discord servers and Telegram channels of services they use.
Notably, Alias 4 (below) was also seen… pic.twitter.com/KfdTo51M2o
— ZachXBT (@zachxbt) September 28, 2026
ผู้ใช้รายหนึ่งชื่อ “Cc” เขียนว่ามีการส่ง XRP จำนวน 277,724 เหรียญเข้าไปแต่ได้รับคืนมาเพียง 431 เหรียญ ส่วนอีกราย “jack” ระบุว่าหากสูญเสียสินทรัพย์เหล่านี้จะ “สร้างปัญหาใหญ่ให้กับชีวิตมาก” ขณะที่ผู้ดูแลระบบของบริการ SwapKit ตอบกลับด้วยภาพของ Kim Jong Un
การเชื่อมโยงกับ Kelp DAO และรูปแบบของเกาหลีเหนือ
ZachXBT เปิดเผยว่าบัญชีหนึ่งชื่อ “lolo” ยังฟอกเงินจาก กรณี Kelp DAO มูลค่า 292 ล้าน USD ในเดือนเมษายนด้วย ในแชท lolo ยืนยันว่าใช้ชื่อ “Marin” ใน Telegram ด้วยเช่นกัน
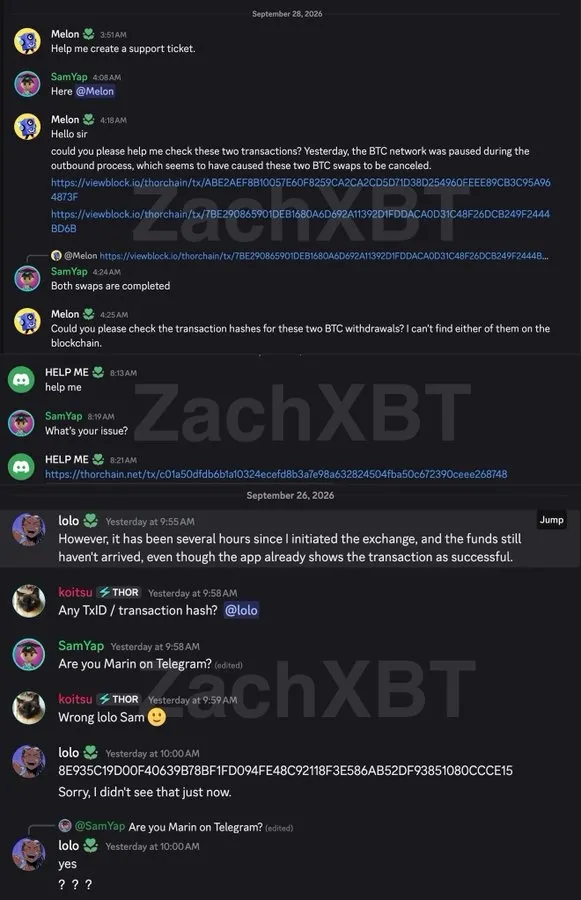
ZachXBT พบผู้ต้องสงสัยแฮ็ก Bitget มูลค่า 387 ล้าน USD ขอความช่วยเหลือในห้องแชทสาธารณะ
นักสืบบน chain รายนี้เขียนว่า ดิฉันสังเกตรูปแบบเดียวกันหลังจากเกิดเหตุการณ์โจมตีที่เชื่อมโยงกับ TraderTraitor หลายครั้ง และได้ติดตามกลุ่มเหล่านี้อย่างใกล้ชิด
TraderTraitor คือชื่อที่ FBI ตั้งให้กับกลุ่มแฮ็กเกอร์จากเกาหลีเหนือ โดย FBI โทษว่ากลุ่มนี้อยู่เบื้องหลังการขโมยเงิน 308 ล้าน USD จาก DMM Bitcoin ของญี่ปุ่นในปี 2024
ขณะนี้เงินที่ถูกขโมยกำลังถูกเคลื่อนย้ายข้ามบล็อกเชนผ่านบริดจ์และไปสู่บริการ mixer เช่น Wasabi ซึ่งเป็นกระเป๋าเงินที่รวม coin เพื่อปกปิดร่องรอยตามที่เขาระบุ
THORChain ได้ ปฏิเสธที่จะบล็อกกระเป๋าเงินที่เชื่อมโยงกับผู้โจมตี ขณะที่ Bitget กล่าวว่าการถอนเงินจะเปิดให้บริการในวันจันทร์ และ ZachXBT วางแผนจะเปิดเผยข้อมูลเพิ่มเติมเกี่ยวกับกลุ่มเหล่านี้ในอีกไม่กี่สัปดาห์ข้างหน้า