




ครอบครัวชาวฝรั่งเศสถูกมัดมือมัดเท้านานหลายชั่วโมงโดยกลุ่มคนร้ายที่เล็งเป้าเพราะคริปโตของพวกเขา ตำรวจยังไม่เปิดเผยว่าคนร้ายเลือกบ้านหลังนี้ได้อย่างไร และช่องว่างจุดนี้เองคือจุดที่ปัญหาด้านข้อมูลของอุตสาหกรรมคริปโตซ่อนอยู่
เวลาประมาณ 4 นาฬิกา ของวันที่ 20 กันยายน มีชายสวมไอ้โม่ง 4 คนบุกเข้าไปในบ้านหลังหนึ่งทางตอนเหนือของประเทศฝรั่งเศส พวกเขามัดมือมัดเท้าพ่อแม่และลูก 2 คนด้วยเทปสีดำ จากนั้นบังคับให้พ่อเปิดเผยรหัสผ่านพร้อมโอนเงิน 40,000 ยูโร
พ่อของครอบครัวนี้ทำงานไอทีในอุตสาหกรรมคริปโตโดยเป็นพนักงานเงินเดือน อัยการยังไม่ได้เปิดเผย ว่าคนร้ายทราบตัวตนของเขาได้อย่างไร
Has France become the crypto crime capital of the world?
Four masked men broke into a family home in France, tied up the parents and their two children, and forced the father to transfer €40,000 in crypto.
The numbers are alarming:
• 77 crypto-related crimes and attempts in… pic.twitter.com/MnHBJ47QWA
— BeInCrypto (@beincrypto) September 21, 2026
เหตุการณ์แยกต่างหากในเดือนเดียวกันเผยให้เห็นว่าข้อมูลลักษณะนี้หลุดออกมาได้ง่ายเพียงใด ในวันที่ 13 สิงหาคม ผู้ผลิตกระเป๋าฮาร์ดแวร์ Trezor ได้แจ้งลูกค้า 13,689 รายว่ามีการละเมิดข้อมูลที่ผู้ให้บริการขนส่งซึ่งทำให้ข้อมูลคำสั่งซื้อที่ละเอียดอ่อนถูกเปิดเผย จำนวนนี้ต่อมาสูงขึ้นเกิน 80,000 ราย
เหตุการณ์ทั้งสองไม่ได้เชื่อมโยงกัน และไม่จำเป็นต้องเกี่ยวข้องกัน เมื่อพิจารณาร่วมกัน พวกเขาชี้ให้เห็นถึงความเสี่ยงในแบบเดียวกันจากทั้งสองฝั่ง: ฐานข้อมูลที่จับคู่ที่อยู่บ้านกับหลักฐานการถือครองคริปโต และสิ่งที่เกิดขึ้นเมื่อมีใครสักคนลงมือจากข้อมูลคู่นี้
BeInCrypto ได้พูดคุยกับผู้เชี่ยวชาญจาก Hacken และ Zama เพื่อค้นหาว่าผู้ให้บริการควรรับผิดชอบต่อลูกค้าอย่างไรเมื่อซัพพลายเออร์ทำข้อมูลรั่วไหล ข้อมูลใดที่อุตสาหกรรมคริปโตควรหยุดเก็บรักษา และลูกค้าจะสังเกตได้อย่างไรว่าผู้ดูแลจะไม่ปกป้องพวกเขาเมื่อถูกบังคับ
อะไรที่ “ไม่มีคีย์ไหนถูกละเมิด” ละเลยไป
เมื่อ Trezor ประกาศการรั่วไหลของข้อมูลในเดือนสิงหาคม พวกเขาย้ำสิ่งที่ยังไม่เกิดขึ้น คือระบบของบริษัทเองไม่ได้ถูกเจาะ และอุปกรณ์นั้นยังปลอดภัย
คำรับรองเหล่านี้พูดถึงความเสี่ยงที่กระเป๋าฮาร์ดแวร์มีไว้เพื่อป้องกัน: การขโมยเงิน
อย่างไรก็ตาม Dmytro Yasmanovych หัวหน้าส่วน GRC และปฏิบัติการความปลอดภัยของ Hacken อธิบายว่าการที่ไม่มีคีย์ส่วนตัวหลุดไม่ได้หมายความว่าลูกค้าจะปลอดภัย
ถ้ามีใครรู้ชื่อคุณ ที่อยู่บ้าน และว่าคุณมีฮาร์ดแวร์วอลเล็ต เขาจะสามารถใช้ข้อมูลเหล่านี้โจมตีคุณได้ คุณเปลี่ยนคีย์ที่ถูกละเมิดได้ในไม่กี่นาที แต่คุณไม่สามารถทำแบบเดียวกันกับที่อยู่บ้านของคุณ
เขาย้ำว่านี่คือเหตุผลที่ข้อมูลที่บริษัทขนส่งรวมถึงซัพพลายเออร์รายอื่นๆ เก็บไว้ควรได้รับความสำคัญพอๆ กับตัววอลเล็ต เพราะถ้าฐานข้อมูลจับคู่เจ้าของคริปโตกับบ้าน ผลที่ตามมาอาจลุกลามถึงครอบครัวได้เช่นกัน Yasmanovych กล่าวเพิ่มเติม
ดังนั้นผู้ให้บริการอาจป้องกันคนไม่ให้เข้าถึงเงินของคุณ แต่ก็ยังเสี่ยงทำให้คุณตกอยู่ในอันตรายส่วนตัวมากกว่าเดิม ประเด็นคือมาตรการความปลอดภัยนั้นปกป้องลูกค้าหรือแค่ตัวกระเป๋าเท่านั้น
ตัวเลขของประเทศฝรั่งเศสที่อยู่เบื้องหลังคำเตือนนี้
ฝรั่งเศสแสดงให้เห็นแล้วว่ามันเป็นอย่างไร รัฐมนตรีมหาดไทย Laurent Nuñez กล่าวช่วงปลายเดือนมิถุนายนว่าเจ้าหน้าที่ได้บันทึกเหตุการณ์รุนแรงที่เกี่ยวข้องกับคริปโตมากกว่า 70 ครั้งนับตั้งแต่เดือนมกราคม
Chainalysis ซึ่งนับคดีที่มีการรายงานต่อสาธารณะ ได้บันทึกจำนวน 30 คดีในฝรั่งเศสจนถึงกลางปี 2026 เทียบกับ 19 คดีตลอดทั้งปี 2025
บริษัทระบุว่าการละเมิดข้อมูลคือสาเหตุที่มีความเป็นไปได้มากที่สุด โดยชี้ไปยังกรณีในปี 2024 ที่เจ้าหน้าที่ภาษีของฝรั่งเศสถูกกล่าวหาว่าขโมยแฟ้มข้อมูลของผู้ถือคริปโตที่มีทรัพย์สินสูง รวมถึงที่อยู่และหมายเลขโทรศัพท์ และขายให้กับคนกลางที่เป็นอาชญากร
การที่ครอบครัวตกเป็นเป้าอย่างที่ Yasmanovych กล่าวไว้ก็เห็นได้ชัดจากข้อมูลชุดเดียวกัน ในฝรั่งเศส เหตุการณ์มากกว่า 40% เกิดกับญาติของผู้ถือคริปโต ไม่ใช่กับผู้ถือโดยตรง โดยรวมแล้ว การบุกรุกบ้านมีสัดส่วนถึง 37% ของการโจมตีที่มีการบันทึกไว้ในกลางปี 2026 เพิ่มจาก 26% ในปี 2023
Chainalysis ประเมินว่าการโจมตีอย่างรุนแรงต่อผู้ถือคริปโตทั่วโลกรวมแล้วมีมูลค่ามากกว่า 30 ล้าน USD ในช่วงครึ่งแรกของปี โดยนับเฉพาะกรณีที่ผู้ถือยอมมอบเงินให้
รายงานระบุว่าการสูญเสียทั้งหมดอยู่ที่ 107 ล้าน USD รวมถึงกรณีขู่เรียกค่าไถ่ การโอนที่ถูกบล็อก และเงินที่กู้คืนได้ พร้อมเน้นว่ายอดเหล่านี้เป็นเพียงคดีที่มีรายงานเท่านั้น
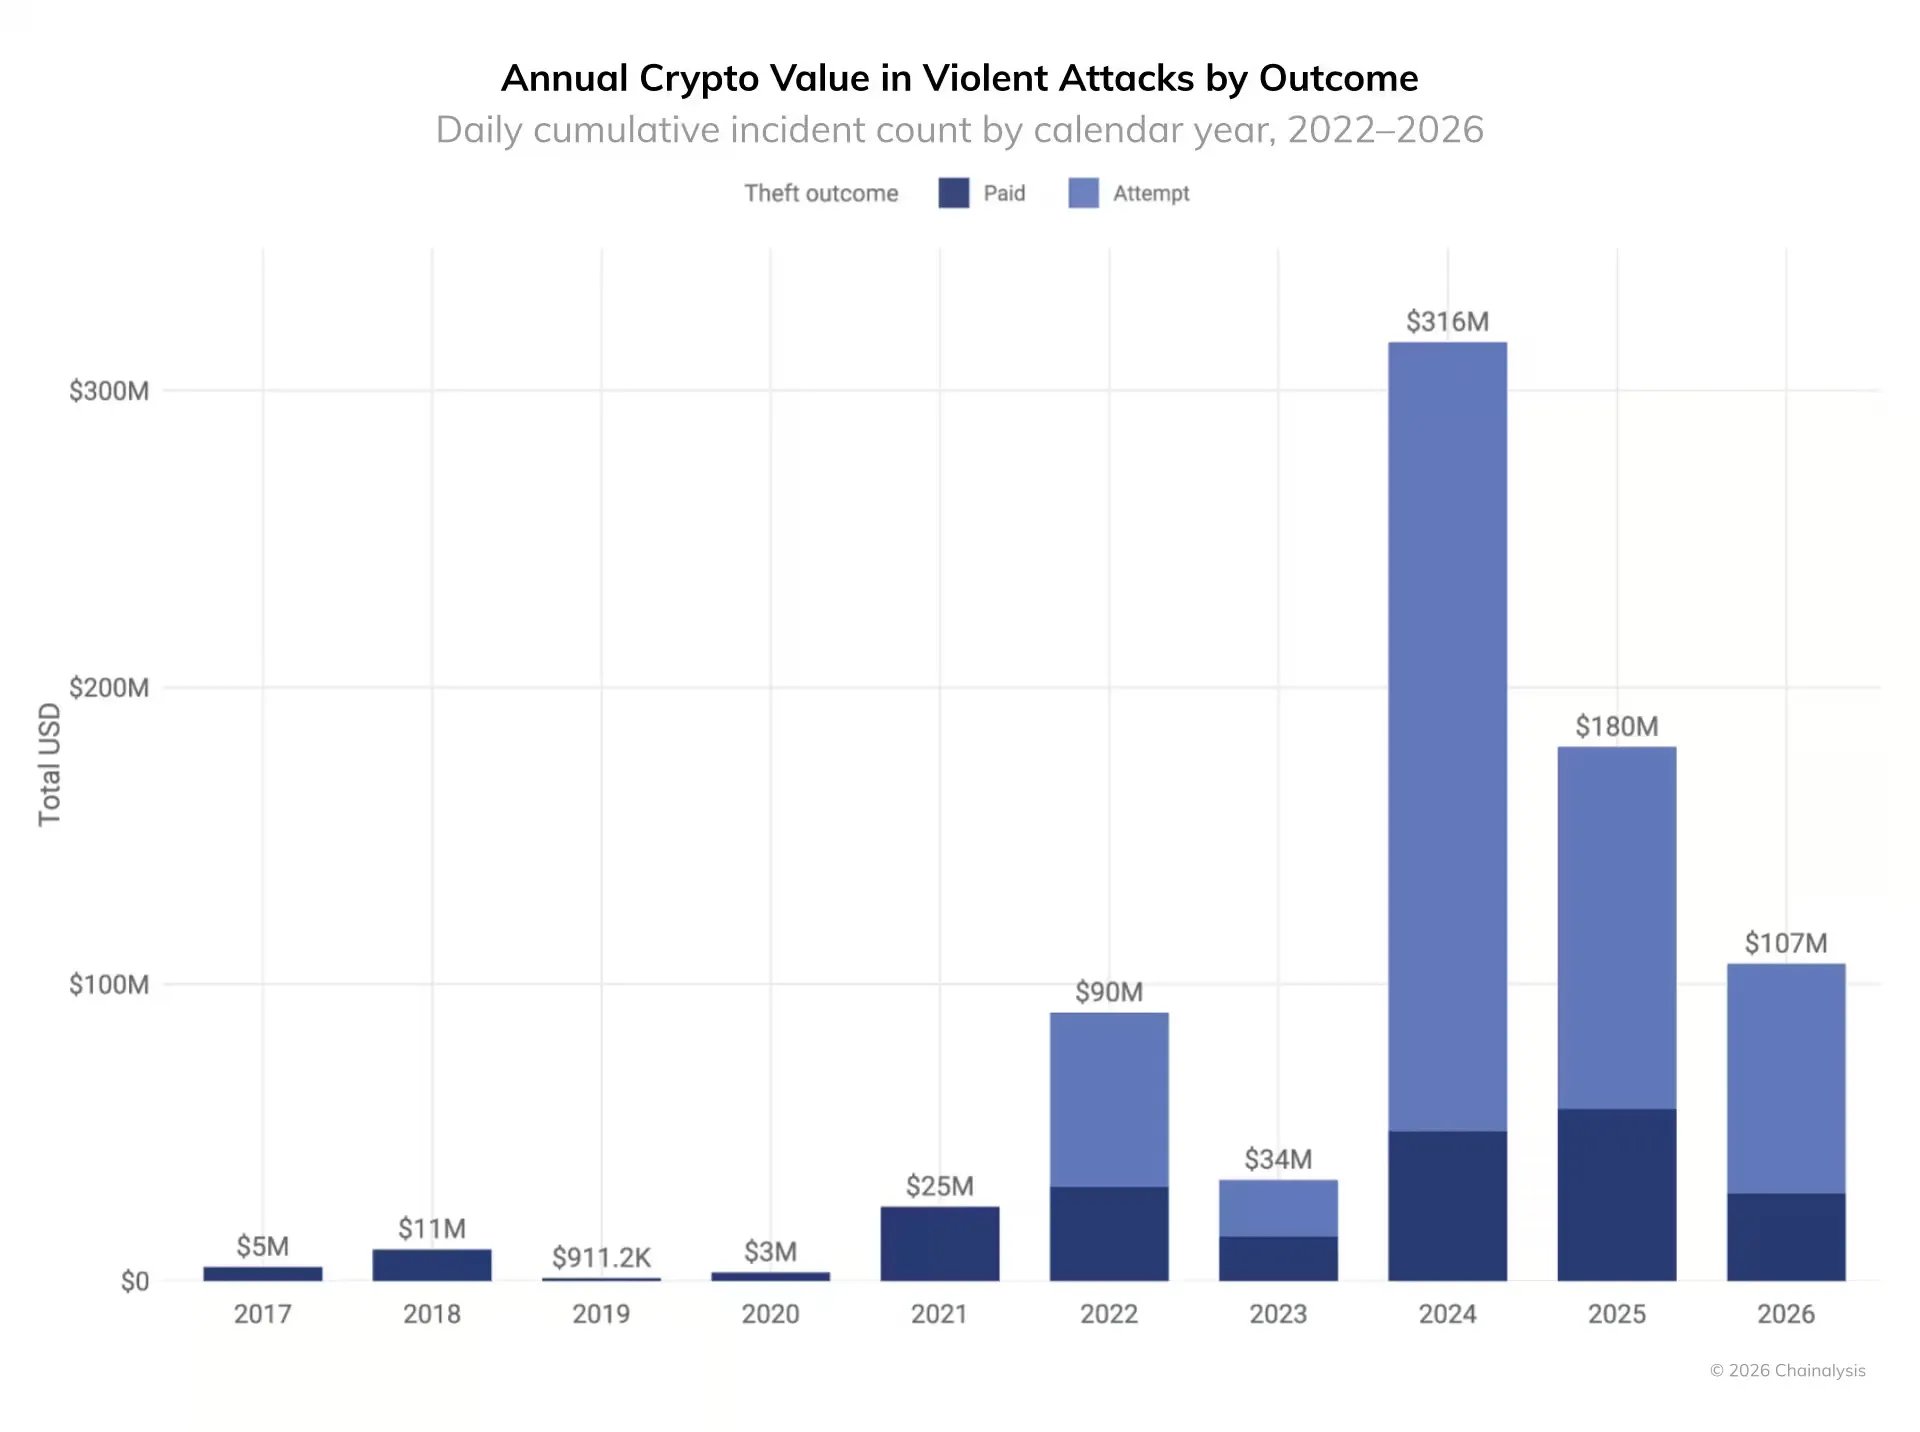
คริปโตที่ถูกขโมยหรือเป็นเป้าโจมตีอย่างรุนแรง, 2017–2026 ที่มา: Chainalysisข้อมูลเบื้องหลังการตกเป็นเป้าหมาย
การโจมตีเหล่านั้นจำเป็นต้องมีเป้าหมาย และเป้าหมายอาจเกิดจากบันทึกที่ใครบางคนเก็บไว้ นั่นทำให้การจัดเก็บข้อมูลกลายเป็นประเด็นด้านความปลอดภัยอีกด้านหนึ่งสำหรับอุตสาหกรรมคริปโต
บริษัทอาจจำเป็นต้องมีข้อมูลลูกค้าเพื่อธุรกรรมหรือบริการใดบริการหนึ่ง อย่างไรก็ตาม การเก็บข้อมูลไว้นานโดยไม่จำเป็นสามารถสร้างความเสี่ยงขึ้นต่างหากหากข้อมูลนั้นถูกเปิดเผยในภายหลัง ดังนั้น อุตสาหกรรมควรหยุดเก็บหรือควรลบข้อมูลลูกค้าส่วนใดก่อนเป็นพิเศษ?
Yasmanovych ระบุหมายเลขโทรศัพท์ เขาอธิบายว่าบริษัทอาจต้องใช้เบอร์นี้เพื่อจัดส่งสินค้า แต่ไม่จำเป็นต้องเก็บอยู่ในฐานข้อมูลลูกค้าหลายปี
หากฐานข้อมูลรั่วไหล หมายเลขนี้ก็อาจถูกนำไปใช้หลอกลวง ฟิชชิ่ง หรือโจรกรรมด้วยวิธี SIM-swap ได้
ดิฉันจะลบความเชื่อมโยงระหว่างคำสั่งซื้อกับที่อยู่ในการจัดส่งจริงทันทีที่ส่งมอบเสร็จและไม่มีเหตุผลทางธุรกิจให้เก็บไว้อีกต่อไป บริษัทสามารถเก็บสิ่งจำเป็นเพื่อวัตถุประสงค์ด้านภาษีและการรับประกัน โดยไม่จำเป็นต้องเก็บบันทึกที่สมบูรณ์ว่าคำสั่งซื้อแต่ละรายการถูกส่งไปที่ใด
เขาอธิบายถึงปัญหาอีกประการว่า การลบข้อมูลมักขึ้นอยู่กับการรับรองด้วยวาจาว่าได้ลบจริงแล้ว
ในกรณีหนึ่ง บริษัทมีกฎเก็บรักษาข้อมูลไว้ 90 วัน และมีใบยืนยันเป็นลายลักษณ์อักษรจากพันธมิตรด้านการจัดส่งว่าสถิติที่เก่ากว่านี้ได้ถูกลบแล้ว แต่ข้อมูลกลับยังคงอยู่ในระบบของพวกเขาเป็นเวลาหลายปี ดิฉันจึงต้องการหลักฐานการลบข้อมูล ไม่ใช่แค่นโยบายการเก็บรักษาข้อมูลเท่านั้น เพราะหากไม่มีใครตรวจสอบว่ากฎนั้นถูกปฏิบัติตามหรือไม่ กฎก็ช่วยปกป้องได้น้อยมาก
ความรับผิดชอบเดียวกันนี้ยังครอบคลุมถึงสิ่งที่เกิดขึ้นหลังจากที่ข้อมูลลูกค้าถูกเปิดเผยอีกด้วย โดย Yasmanovych ระบุว่า นอกจากอีเมลแจ้งเตือนแล้ว ผู้ให้บริการต้องอธิบายอย่างชัดเจนว่าข้อมูลใดที่ถูกเปิดเผย
การรั่วไหลของชื่อเมืองนั้นเป็นอีกเรื่องหนึ่ง แต่การรั่วไหลของชื่อ ที่อยู่บ้าน และหลักฐานความเป็นเจ้าของคริปโตนั้นก่อให้เกิดความเสี่ยงในอีกระดับ… ในกรณีที่มีการรั่วไหลของที่อยู่ ผู้ใช้บางรายอาจต้องการความช่วยเหลือในการจัดส่งอนาคตโดยไม่ต้องเปิดเผยที่อยู่อีกครั้ง… ควรมีบุคคลหรือทีมงานที่สามารถติดต่อได้โดยตรงเมื่อสถานการณ์ต้องการการดูแลมากกว่าแค่ FAQ ทั่วไป
เขายังกล่าวว่าผู้ให้บริการต้องชี้แจงด้วยว่าทำไมข้อมูลถึงถูกเปิดเผย หากซัพพลายเออร์เก็บข้อมูลนานกว่าระยะเวลาที่ตกลงกัน ลูกค้าควรได้รับแจ้งว่าจะป้องกันปัญหานี้อย่างไรและจะตรวจสอบการลบข้อมูลในอนาคตอย่างไร
อีเมลแจ้งเตือนเป็นเพียงจุดเริ่มต้นเท่านั้น ทุกคนต้องรู้ว่าเกิดอะไรขึ้น ตอนนี้สามารถทำอะไรได้บ้าง และบริษัทได้แก้ไขกระบวนการที่ผิดพลาดแล้วจริงหรือไม่
การตอบสนองของ Trezor ต่อเหตุการณ์ข้อมูลรั่วไหลของตนเองสามารถวัดผลได้ตามรายการดังกล่าว โดย Trezor ส่งอีเมลถึงลูกค้าที่ได้รับผลกระทบแต่ละราย แจ้งว่าข้อมูลของแต่ละคนถูกเปิดเผยแบบเต็มหรือบางส่วน อีกทั้งเตือนเกี่ยวกับฟิชชิง และในเดือนกันยายน ก็ได้เตือนถึงความเสี่ยงด้านความปลอดภัยทางกายภาพด้วย
นอกจากนี้ Trezor ยังสัญญาว่าจะมีทางเลือกการจัดส่งแบบไม่เปิดเผยตัวตน ด้วยจุดรับของแบบล็อกเกอร์ กล่องพัสดุที่ไม่มีโลโก้ และลบตัวระบุการจัดส่งโดยอัตโนมัติ
We are currently working on an Anonymous Delivery option, which we aim to have ready by September for the EU and by the end of the year for the US.
This gives you a safer way to order hardware wallets without linking the purchase to your home address or real-world identity.
-…
— Trezor (@Trezor) August 13, 2026
เทคโนโลยีรักษาความเป็นส่วนตัวจะช่วยอุดช่องว่างนี้ได้หรือไม่
ปัญหาไม่ได้จำกัดแค่ข้อมูลที่บริษัทต่างๆ เก็บไว้นอกบล็อกเชนเท่านั้น เพราะเมื่อกิจกรรมการเงินจำนวนมากย้ายไปอยู่บนบล็อกเชนสาธารณะ การทำธุรกรรมเหล่านี้ก็สามารถสร้างความเสี่ยงในการเปิดเผยข้อมูลในอีกรูปแบบหนึ่งด้วย
Dr. Rand Hindi ซีอีโอและผู้ร่วมก่อตั้ง Zama กล่าวว่าเหตุการณ์ Trezor เป็นตัวอย่างของปัญหาการเก็บข้อมูลนอกบล็อกเชน
เขาให้ความเห็นว่า เมื่อเงินทุนสถาบันเริ่มย้ายเข้ามาบนเชนในขนาดที่ใหญ่ขึ้น ความเป็นส่วนตัวของธุรกรรมบนเชนจะกลายเป็นเงื่อนไขสำคัญสำหรับการมีส่วนร่วม Hindi ได้อ้างอิงข้อมูลจากรายงานของ BCG โดยประมาณว่า สินทรัพย์ดิจิทัลที่อิงกับโลกจริงอาจแตะ 16% ของสินทรัพย์ลงทุนที่มีอยู่ทั่วโลกภายในปี 2035
Boston Consulting Group's latest Digital Asset Market report puts tokenised assets at 16% of global investible assets by 2035. The three sub-categories sit at very different stages:
— Crypto: ~$3T market, current revenue pool
— Stablecoins: ~$300B, fastest-growing monetary layer… pic.twitter.com/tDfNzm7G6C
— Sygnum Bank (@sygnumofficial) May 19, 2026
เขาระบุว่าสถาบันที่กำกับดูแลไม่สามารถดำเนินงานบนบัญชีแยกประเภทสาธารณะที่ข้อมูลการถือครองและความสัมพันธ์กับคู่สัญญาทุกอย่างถูกเปิดเผยต่อสาธารณะ โดยเขาเสนอให้ใช้ Fully Homomorphic Encryption (FHE) เป็นอีกวิธีหนึ่งเพื่อแก้ปัญหานี้โดยไม่ต้องเสียข้อปฏิบัติตามกฎ
FHE ช่วยให้สามารถประมวลผลข้อมูลบนข้อมูลที่ถูกเข้ารหัสโดยตรง ไม่ว่าจะเป็นการโอนเงิน การตรวจสอบ AML หรือการยืนยันสิทธิ์ ทุกอย่างเกิดขึ้นบนข้อมูลที่เข้ารหัส โดยที่ทั้ง validator และ block explorer ไม่เห็นยอดคงเหลือหรือข้อมูลสำคัญใด ๆ แม้แต่ครั้งเดียว เมื่อหน่วยงานกำกับดูแลต้องการเข้าถึงข้อมูล ก็จะมีการถอดรหัสโดยผู้ถือกุญแจที่ได้รับอนุญาต (ทีมปฏิบัติตามข้อกำหนด) และการอนุมัติการถอดรหัสนี้จะถูกรองรับในระดับโปรโตคอล ไม่ใช่เพียงแค่นโยบาย
เทคโนโลยีความเป็นส่วนตัวช่วยจำกัดปริมาณข้อมูลที่บริษัทต้องเปิดเผย โดยไม่ทำให้การตรวจสอบความถูกต้องของข้อมูลกลายเป็นสิ่งที่เป็นไปไม่ได้
Yasmanovych ระบุว่า zero-knowledge proofs สามารถช่วยให้ exchange แสดงหลักฐานได้ว่ามีสินทรัพย์เพียงพอรองรับยอดคงเหลือของลูกค้า โดยไม่ต้องเปิดเผยข้อมูลยอดคงเหลือของลูกค้าทุกคน
แพลตฟอร์ม exchange จึงสามารถแบ่งปันหลักฐานตำแหน่งทางการเงินโดยรวมได้ โดยไม่ต้องนำข้อมูลบัญชีของแต่ละบุคคลออกมาเปิดเผย ผู้เชี่ยวชาญยังเสริมด้วยว่าข้อมูลนี้ไม่ได้กลายเป็นสิ่งที่ไม่สามารถเข้าถึงได้อีกต่อไป
ทั้งนี้ ขึ้นอยู่กับการออกแบบระบบ นักสอบสวนที่ได้รับอนุญาตอาจยังสามารถตรวจสอบหลักฐานและข้อมูลเบื้องหลังได้ ผ่านการตรวจสอบหรือตามกระบวนการทางกฎหมายที่เหมาะสม
เขายังอธิบายว่า selective disclosure ทำงานบนหลักการเดียวกันเมื่อแบ่งปันข้อมูลแสดงตน โดยบริการนั้นอาจแค่ต้องยืนยันว่าบุคคลนั้นมีคุณสมบัติตรงตามเงื่อนไขที่กำหนด โดยไม่ต้องได้รับเอกสารแสดงตนหรือโปรไฟล์ของลูกค้าทั้งหมด
ไม่มีวิธีใดที่แก้ปัญหาข้อมูลส่วนบุคคลที่ถูกเก็บไว้นอก blockchain ได้อย่างสมบูรณ์ จำนวนธุรกรรม ช่วงเวลาที่ทำธุรกรรม และการเชื่อมต่อกับ wallet อาจยังมองเห็นได้ ขณะที่เอกสารแสดงตัวตนกับที่อยู่บ้านก็ยังต้องถูกจัดเก็บในฐานข้อมูลของ exchange, ผู้จัดส่ง และผู้ให้บริการชำระเงินต่อไป
Yasmanovych แสดงความคิดเห็นว่าช่องว่างนี้ค่อนข้างตรงไปตรงมา บริษัทสามารถเพิ่มความเป็นส่วนตัวสำหรับธุรกรรมโดยตรง แต่ข้อมูลสำหรับการส่งมอบและสนับสนุนธุรกรรมนั้นยังคงถูกเปิดเผยในที่อื่น
เมื่อข้อมูลประจำตัวเป็นของจริง แต่ลูกค้าไม่ได้มีเสรีภาพ
ความแตกต่างระหว่างความเป็นส่วนตัวของธุรกรรมกับความปลอดภัยของแต่ละบุคคลยิ่งชัดเจนขึ้น หากลูกค้าถูกบังคับให้อนุมัติการโอนเงิน ในขณะที่ผู้ให้บริการดูแลสินทรัพย์อาจมีโครงสร้างพื้นฐานที่ปลอดภัยและควบคุมการเข้าถึงอย่างเข้มงวด
แต่แม้กระบวนการรักษาความปลอดภัยเหล่านั้น ก็ต้องเผชิญความท้าทายที่ต่างออกไป เมื่อลูกค้าถูกบังคับให้ยกทรัพย์สินของตนให้ผู้อื่น
Yasmanovych กล่าวว่า การตรวจสอบทางเทคนิคแสดงให้เห็นว่าระบบทำงานตามที่ออกแบบไว้ แต่นั่นไม่ช่วยให้เข้าใจสิ่งที่จะเกิดขึ้นเมื่อใครสักคนถูกบังคับให้ยกทรัพย์สินของตน
ดิฉันจะทดสอบกระบวนการถอนเงินภายใต้แรงกดดันประเภทนี้ เช่น เมื่อลูกค้าพร้อมข้อมูลประจำตัวที่ถูกต้องร้องขอโอนเงินจำนวนมาก ขณะที่มีคนบีบบังคับเขา ผู้ให้บริการจะสามารถจับสถานการณ์ได้หรือไม่ หยุดการถอนเงิน หรือเรียกผู้เกี่ยวข้องเข้ามา ก่อนที่เงินจะถูกโอนไปแล้ว?
สิ่งที่เขาต้องการควบคุมคือการมีบุคคลที่ได้รับมอบอำนาจอีกหนึ่งคนพร้อมกับกำหนดระยะเวลาหน่วงสำหรับการโอนเงินจำนวนมาก ซึ่งลูกค้าจะไม่สามารถลบข้อกำหนดเหล่านี้ได้ในระหว่างเซสชันเดียวกัน Yasmanovych เน้นว่าสาระสำคัญอยู่ที่การเปิดโอกาสให้ผู้ให้บริการเข้ามาแทรกแซงหากพบว่า valid login ไม่ได้สะท้อนว่าลูกค้ากำลังดำเนินการด้วยความสมัครใจ
ดิฉันก็จะขอดูขั้นตอนจริงด้วย นโยบายอาจกำหนดให้ต้องได้รับอนุมัติอีกชั้นหนึ่ง แต่ก็ไม่สามารถตอบได้ว่า การอนุมัตินั้นเป็นอิสระจริงหรือไม่ หรือเจ้าหน้าที่สามารถข้ามขั้นตอนได้หรือเปล่า การทดสอบจริงจะเปิดเผยจุดอ่อนเหล่านี้ได้เร็วกว่าการตรวจสอบทางเทคนิคอีกครั้ง
ระบบการรับฝากทรัพย์สินสามารถทำงานได้อย่างถูกต้องตามที่ออกแบบไว้แต่ก็ยังอาจล้มเหลวต่อผู้ใช้ เพราะขั้นตอนสุดท้ายย่อมต้องผ่านมนุษย์ และมนุษย์ก็สามารถถูกข่มขู่ได้
ตอนนี้ความรับผิดชอบอยู่ที่จุดไหน
เหตุโจมตีที่ประเทศฝรั่งเศสแสดงให้เห็นว่าความเสี่ยงของคริปโตไม่ได้หยุดแค่กระเป๋าสตางค์ที่ถูกเจาะหรือคีย์ส่วนตัวที่ถูกขโมย ทันทีที่ชื่อ ที่อยู่ หมายเลขโทรศัพท์ และหลักฐานการเป็นเจ้าของของลูกค้ารวมอยู่ในฐานข้อมูลเดียวกัน ข้อมูลเหล่านี้ก็มีค่าขึ้นมาทันที
เทคโนโลยีปกป้องความเป็นส่วนตัวช่วยจำกัดข้อมูลที่จะถูกเปิดเผยบนเชน แต่อย่างไรก็ตาม มันไม่สามารถแก้ไขปัญหาข้อมูลที่บริษัทและคู่ค้าของบริษัทเก็บอยู่นอกระบบได้
นั่นจึงทำให้ขอบเขตความรับผิดชอบของผู้ให้บริการขยายกว้างขึ้น รวมถึงวิธีการจัดเก็บและเคลื่อนย้ายสินทรัพย์ ข้อมูลอะไรที่ถูกรวบรวม เก็บไว้นานแค่ไหน และจะเกิดอะไรขึ้นเมื่อมีคนถูกบังคับให้ใช้ข้อมูลรับรองของตัวเอง กุญแจถือเป็นส่วนหนึ่งในห่วงโซ่นี้ที่วงการก็รู้วิธีปกป้องอยู่แล้ว