




В четверг биржи Binance и Deribit заявили, что в качестве меры предосторожности отозвали API-ключи, связанные с платформой для торговли криптодеривативами SignalPlus, после инцидента с безопасностью. Обе биржи сообщили, что их собственные системы не пострадали, однако Deribit предупредила клиентов: торговля, мониторинг и автоматизация через SignalPlus перестали работать.
Сооснователь Binance И Хэ также призвала сторонние платформы, интегрированные с биржей, проверить средства контроля безопасности и отслеживать подозрительную активность, предупредив, что угроза выходит за пределы какой-либо одной компании.
SignalPlus предоставляет инфраструктуру для торговли криптодеривативами, особенно опционами, позволяя профессиональным и институциональным трейдерам управлять позициями на нескольких биржах через единую платформу.
По данным компании, опубликованным в X, атака началась с компрометации аккаунта в Telegram, принадлежавшего контактному лицу стороннего технологического поставщика. Злоумышленник выдал себя за это контактное лицо и отправил инженеру SignalPlus поддельное приглашение на встречу в Microsoft Teams, скомпрометировав компьютер сотрудника.
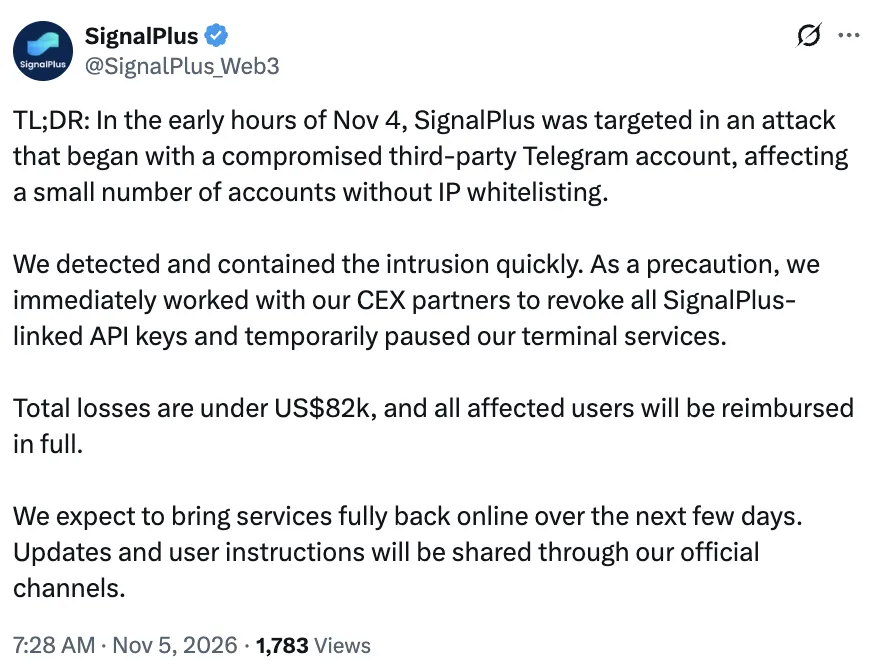
Источник: SignalPlus
Злоумышленник оставался бездействующим на скомпрометированном компьютере, прежде чем рано утром в среду использовал права доступа инженера для атаки на внутреннюю сеть SignalPlus, сообщила компания.
SignalPlus заявила, что обнаружила и локализовала вторжение; общий объём потерь составил менее $82 000, и компания уже начала полностью возмещать ущерб пострадавшим пользователям. Компания временно приостановила работу сервисов и ожидает восстановить операции в течение следующих нескольких дней после завершения проверок безопасности и установки исправлений.
SignalPlus также признала, что не требовала внесения IP-адресов в белый список для доступа к API бирж. «Мы берём на себя ответственность за эту недоработку», — заявила компания, добавив, что ужесточит требования к доступу к API и усилит внутренние средства контроля безопасности. Внесение IP-адресов в белый список — это мера безопасности, ограничивающая доступ к API заранее определённым списком одобренных интернет-адресов.
Связанный материал: Основатель BitMart заявил, что команда безопасности была «сильно недоукомплектована» после нового взлома
Атака на SignalPlus произошла после взлома Binance на $6,3 млрд
Инцидент с SignalPlus произошёл через несколько дней после того, как Binance раскрыла подробности взлома на $6,3 млрд 29 октября, который также включал компрометацию компьютеров сотрудников.
Согласно посмертному анализу Binance, злоумышленники, выдававшие себя за рекрутеров, обманом заставили инженера скачать вредоносный файл, замаскированный под тестовое задание по программированию. Затем злоумышленники использовали скомпрометированный компьютер для получения доступа к дополнительным системам и в конечном счёте взломали инфраструктуру кошельков биржи.
Сооснователь Binance И Хэ заявила во вторник, что в 2026 году биржа обнаружила и предотвратила 57 предполагаемых киберугроз, связанных с Северной Кореей, включая фиктивные собеседования при приёме на работу, вредоносные программные пакеты и попытки похитить учётные данные сотрудников.
Журнал: Могут ли децентрализованные телефонные сети обеспечить энергией революцию ИИ?