






Шесть производителей аппаратных криптокошельков сообщили о проблемах с безопасностью в 2026 году. Однако криптовалюту пользователи потеряли только в двух случаях. Последний — на устройствах Ledger: кошелек вскрыли и модифицировали еще до того, как он попал к покупателю.
Аппаратный кошелек хранит секретную фразу для восстановления доступа — именно она управляет криптовалютой пользователя оффлайн. В 2026 году злоумышленники пытались атаковать почти все цепочки, связанные с этой фразой.
Спонсорский материал
Спонсорский материал
Слабые ключи, лазеры и утечки данных
30 июля мошенники начали выводить средства с Coldcard — уязвимость возникла из-за слабой генерации случайных ключей. Позже Galaxy Research сообщила, что Coldcard потерял свыше $115 млн.
В июне команда безопасности Ledger провела лазерную атаку на микросхипы Trezor Safe 7, а в июле — на карты Tangem. Такие атаки требуют физического доступа к устройству и дорогостоящего лабораторного оборудования.
Trezor заявила, что средства пользователей не пострадали. Tangem объяснила, что риск для обычных пользователей «практически отсутствует», и добавила, что исследователи работают на конкурентов.
В августе BitBox устранила несколько серьезных уязвимостей в прошивке — их обнаружили инженеры компании. О краже средств не сообщалось.
Остальные инциденты затронули данные клиентов, но не их ключи. У партнера Trezor произошла утечка информации о 13 689 покупателях, а при взломе SafePal наружу попали почти 40 000 домашних адресов клиентов.
Спонсорский материал
Спонсорский материал
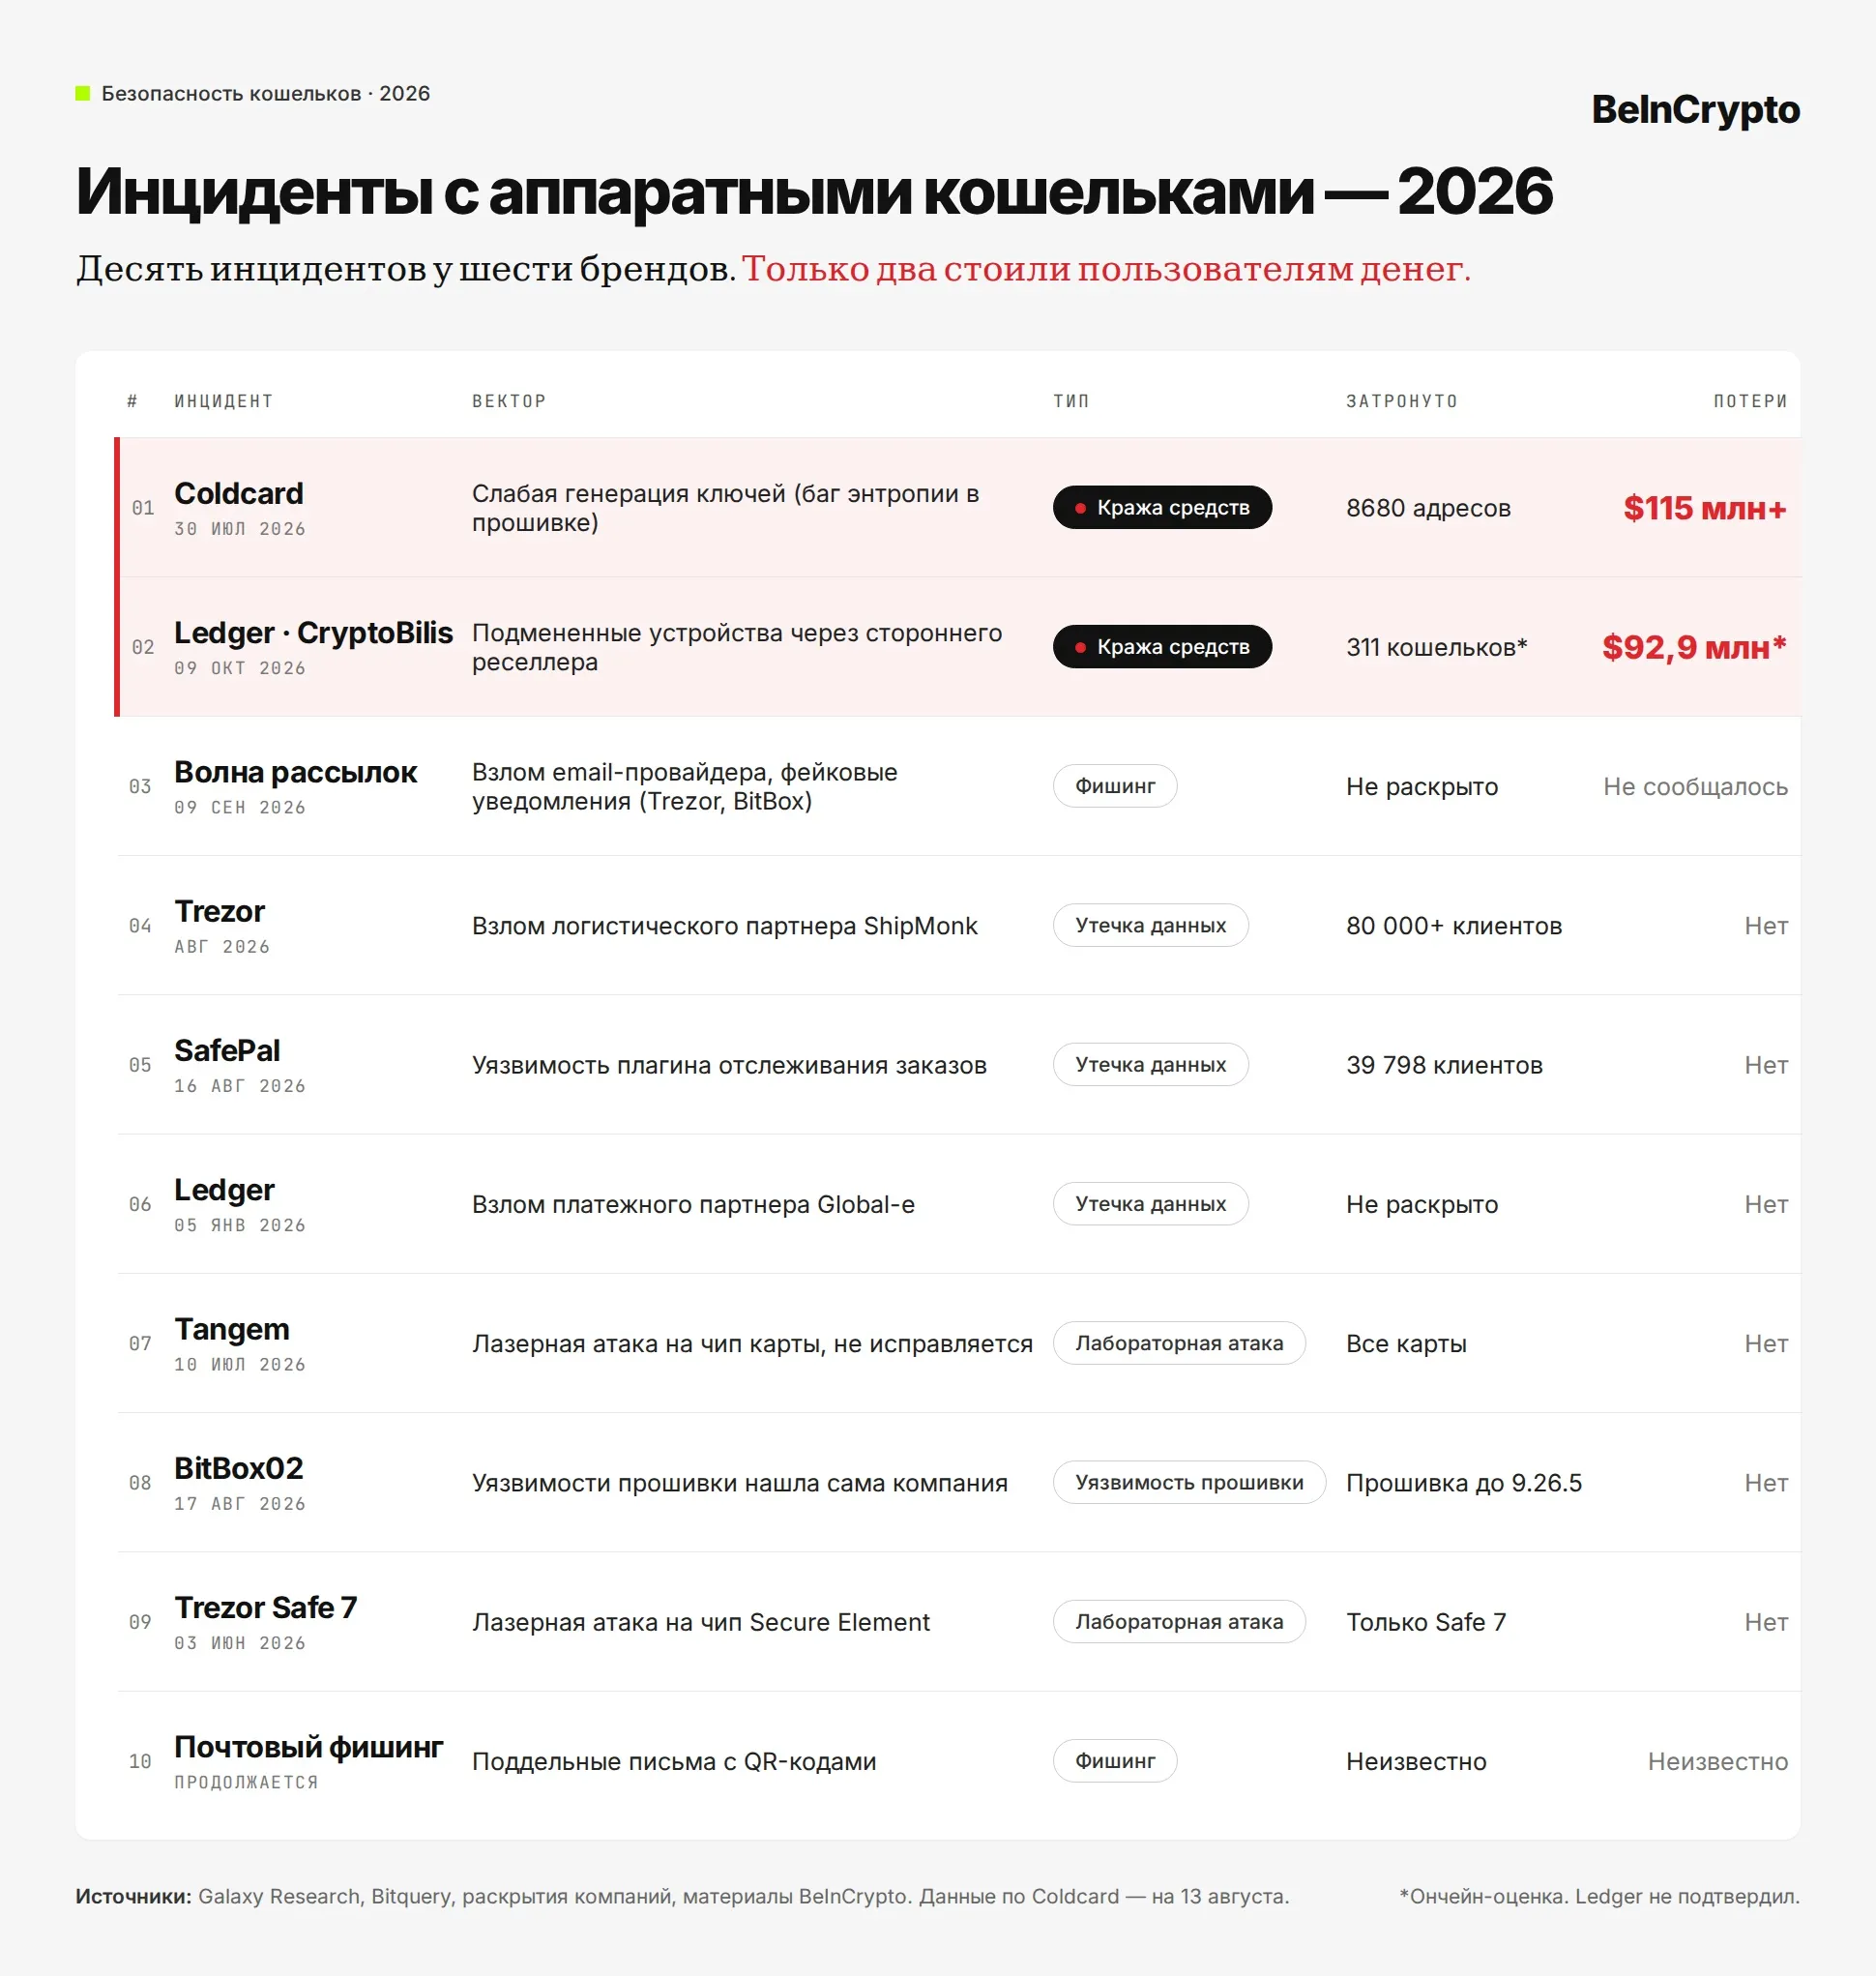
Шесть производителей аппаратных кошельков сообщили о проблемах с безопасностью в 2026 году
«2026 год может войти в историю как один из самых бурных для безопасности аппаратных кошельков», — отметил Wise Advice в своем комментарии.
Сообщения о вскрытых Ledger
Ledger подтвердила в субботу факт модификации устройства одного из пользователей. В обновлении в воскресенье компания уточнила, что все подтвержденные случаи относятся к малазийскому реселлеру CryptoBilis.
Ончейн-аналитики оценивают ущерб почти в $90 млн. Один из покупателей потерял 80 биткоинов всего через несколько дней после настройки кошелька. Ledger не называет общую сумму убытков.
CryptoBilis прекратила продажи аппаратных кошельков. Бывшие сооснователи заявили в LinkedIn, что передали компанию новым владельцам еще в марте.
Параллельно некоторые пользователи сообщают, что купленные ими несколько недель назад Ledger в официальном европейском магазине устройства, хоть и были оригинальными, но не прошли проверку подлинности. Ledger пока не подтвердила ни одного такого случая за пределами магазина CryptoBilis.
Рекомендации производителей аппаратных кошельков
Ledger советует покупать устройства только у самой компании или у официальных реселлеров. Владельцам Ledger, купленных через CryptoBilis, рекомендовано не настраивать неиспользованный кошелек и перевести активы на новую фразу восстановления.
Проверка подлинности Ledger Genuine Check позволяет установить, подлинный ли чип безопасности в устройстве. Однако этот инструмент не выявляет все возможные аппаратные изменения вокруг чипа.
BitBox рекомендует своевременно обновлять программное обеспечение и вводить слова восстановления только на самом устройстве. В Trezor отмечают, что самой распространенной угрозой по-прежнему остается фишинг.
Ledger также призвала других производителей совместно разработать единые стандарты антимодификации и отслеживания цепочки поставки устройств.
Можно ли назвать аппаратные кошельки полностью безопасными в 2026 году
Нет. За пределами лабораторий ни один чип безопасности так и не был взломан, однако пользователи Coldcard и Ledger все равно теряли средства из-за слабых ключей и подмененных устройств.