




Северокорейские хакеры выпустили шесть мемкоинов в сети NEAR, чтобы замаскировать движение средств, похищенных при взломе Binance. Через новые токены злоумышленники провели около $430 000. Вместо прямых переводов между кошельками хакеры использовали пулы ликвидности на децентрализованных биржах. Руководитель направления развития бизнеса в России и Беларуси компании ЦИФКОМ Анаита Андикхоу объясняет, почему была выбрана именно эта схема.
Руководитель направления развития бизнеса в России и Беларуси компании ЦИФКОМ Анаита Андикхоу
Зачем хакеры создают собственные мемкоины
По данным Elliptic, с 5 по 7 ноября злоумышленники выпустили как минимум шесть токенов в сети NEAR. Одни подконтрольные им кошельки покупали монеты за украденную криптовалюту, другие продавали их обратно через те же пулы и получали реальные активы.
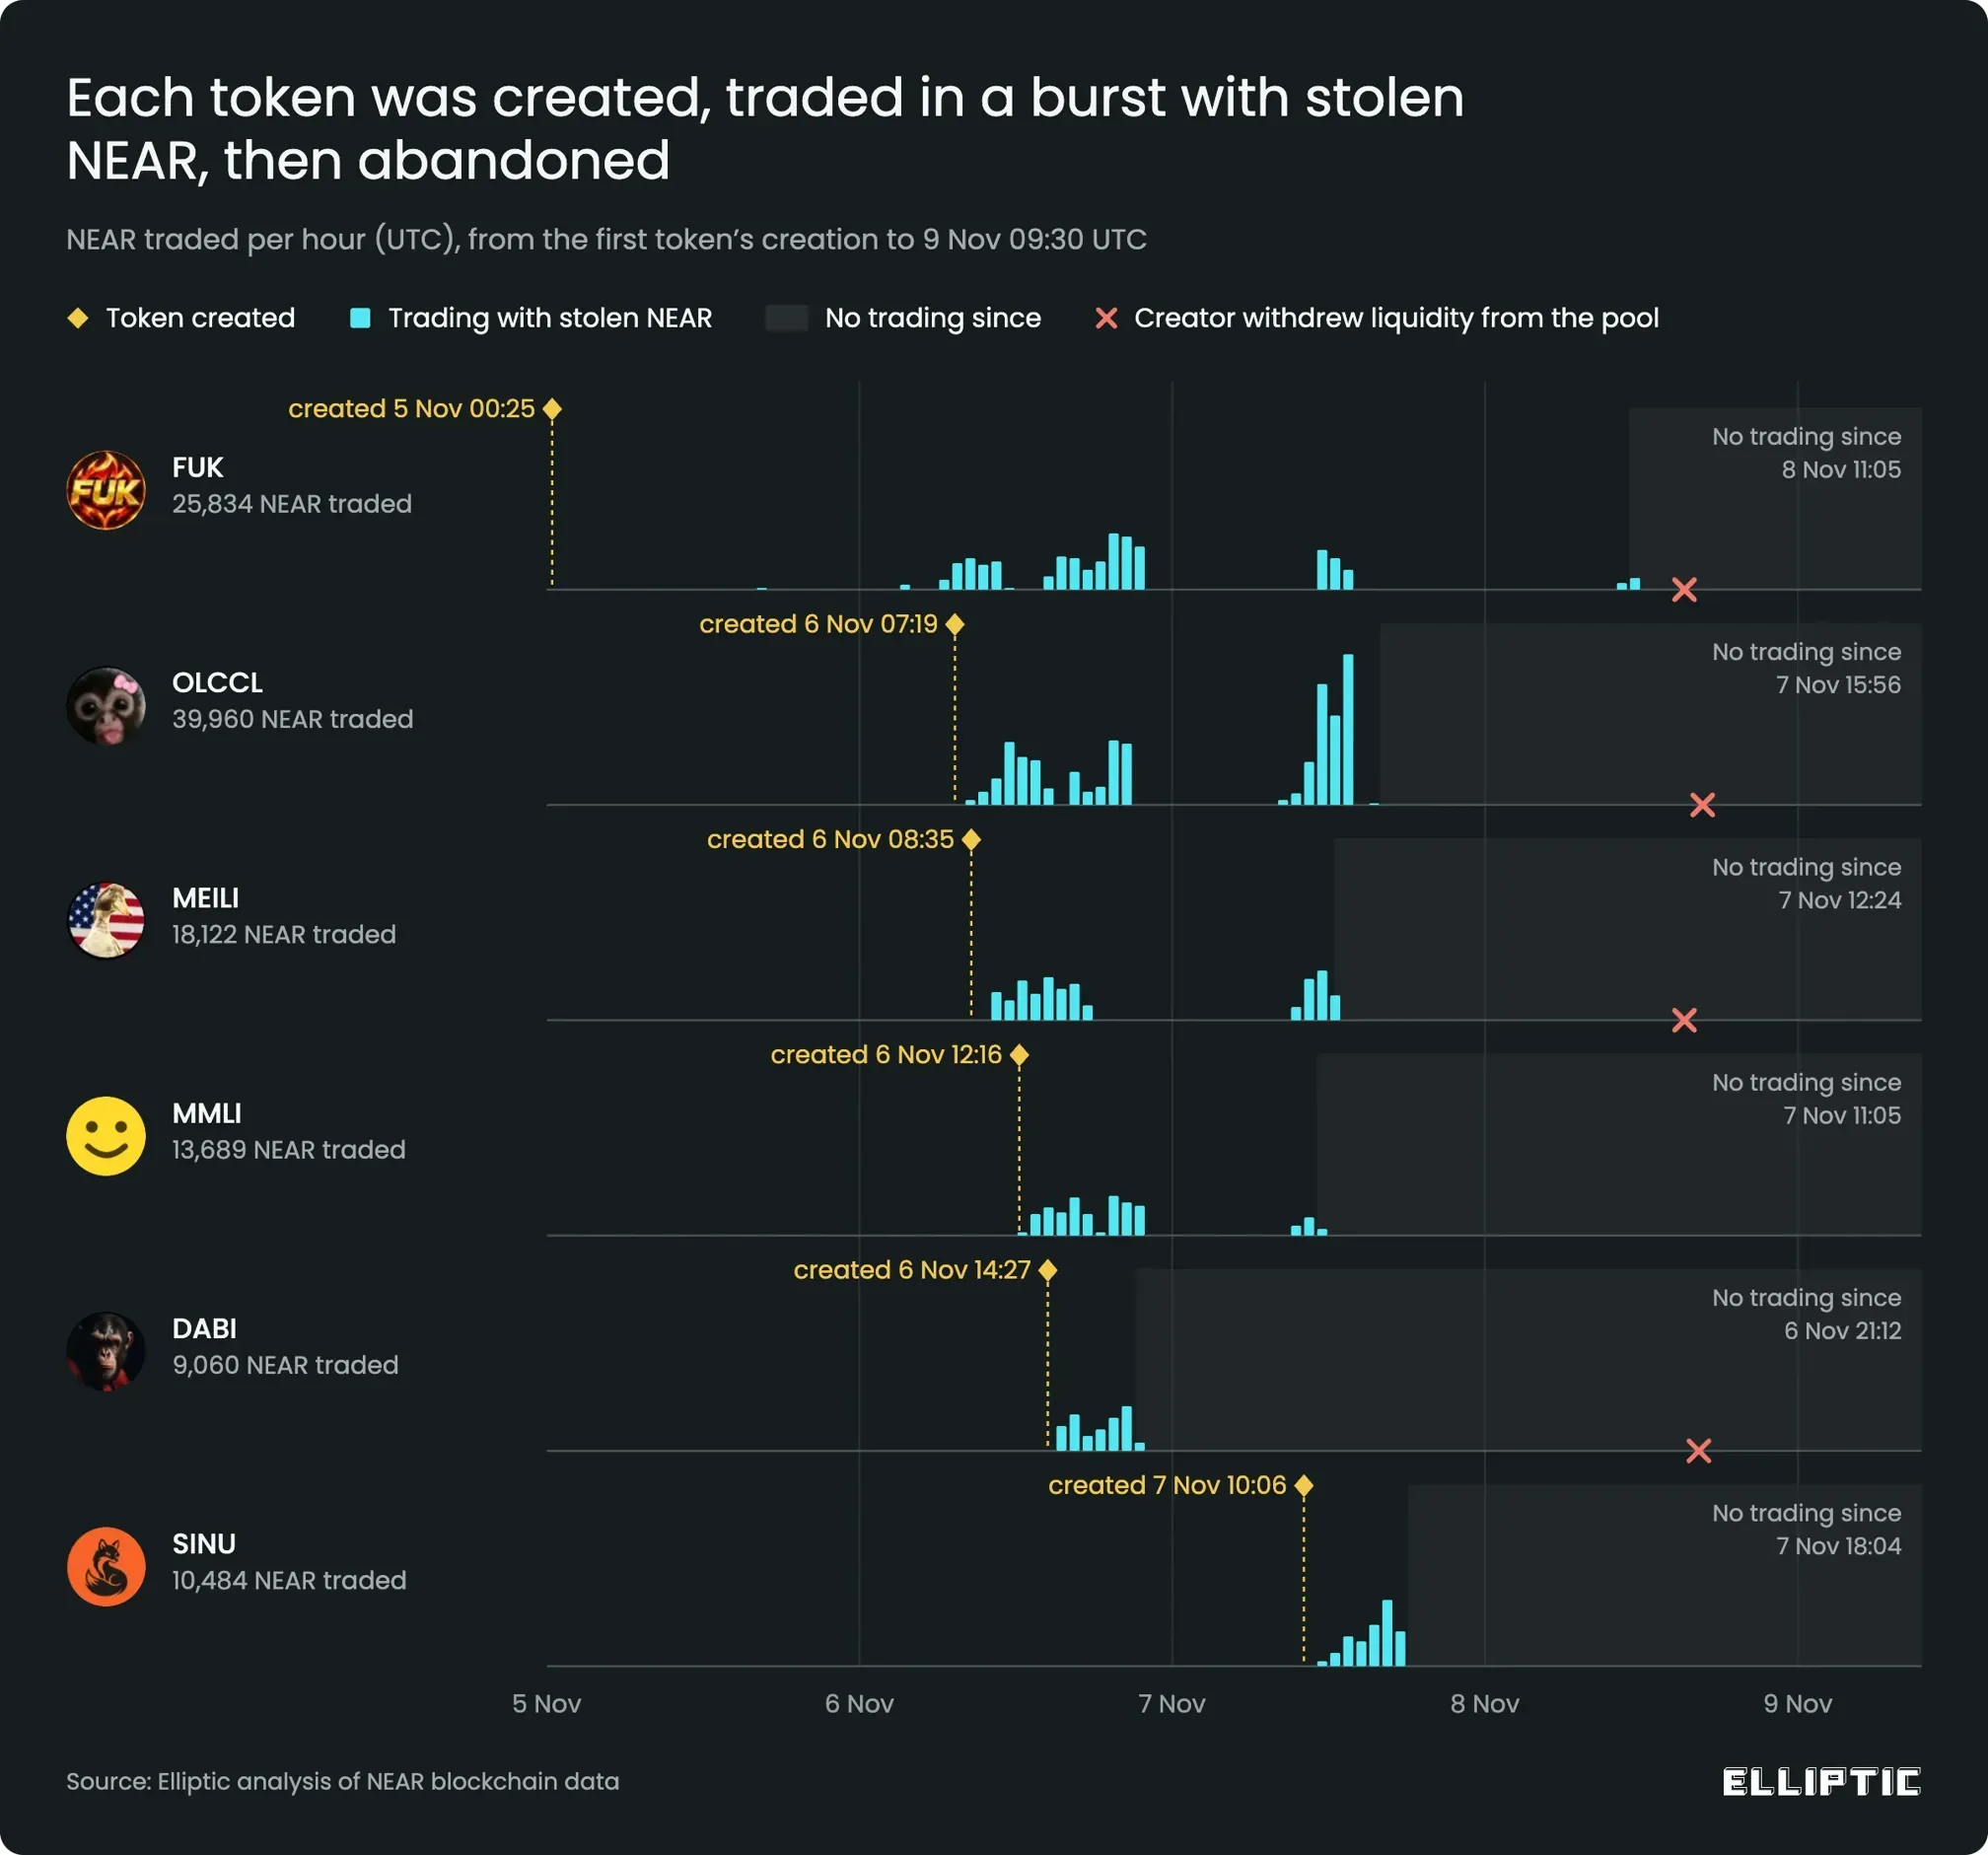
Динамика цены мемкоинов, которые хакеры из КНДР использовали для отмывания средств. Источник: Elliptic.
Таким образом, средства перемещались между адресами не напрямую, а под видом обычных торговых операций. Большинство сделок совершили кошельки, связанные с одной сетью. После завершения операций токены перестали торговаться.
Анаита Андикхоу отмечает, что цель такой схемы не в заработке на мемкоинах, а в маскировке происхождения средств.
«Вместо прямого перевода между кошельками они проводят встречные сделки через пул ликвидности. Это позволяет усложнить отслеживание происхождения активов», – пояснила эксперт.
При этом преступникам не нужно поддерживать рыночную цену токена или привлекать сторонних покупателей. Они контролируют предложение монеты и основную часть ликвидности. Один кошелек покупает токены за украденную криптовалюту, другой продает заранее полученные монеты.
При согласованном выполнении операций хакеры могут сохранить большую часть стоимости активов. Основные потери приходятся на комиссии и проскальзывание – разницу между ожидаемой и фактической ценой сделки.
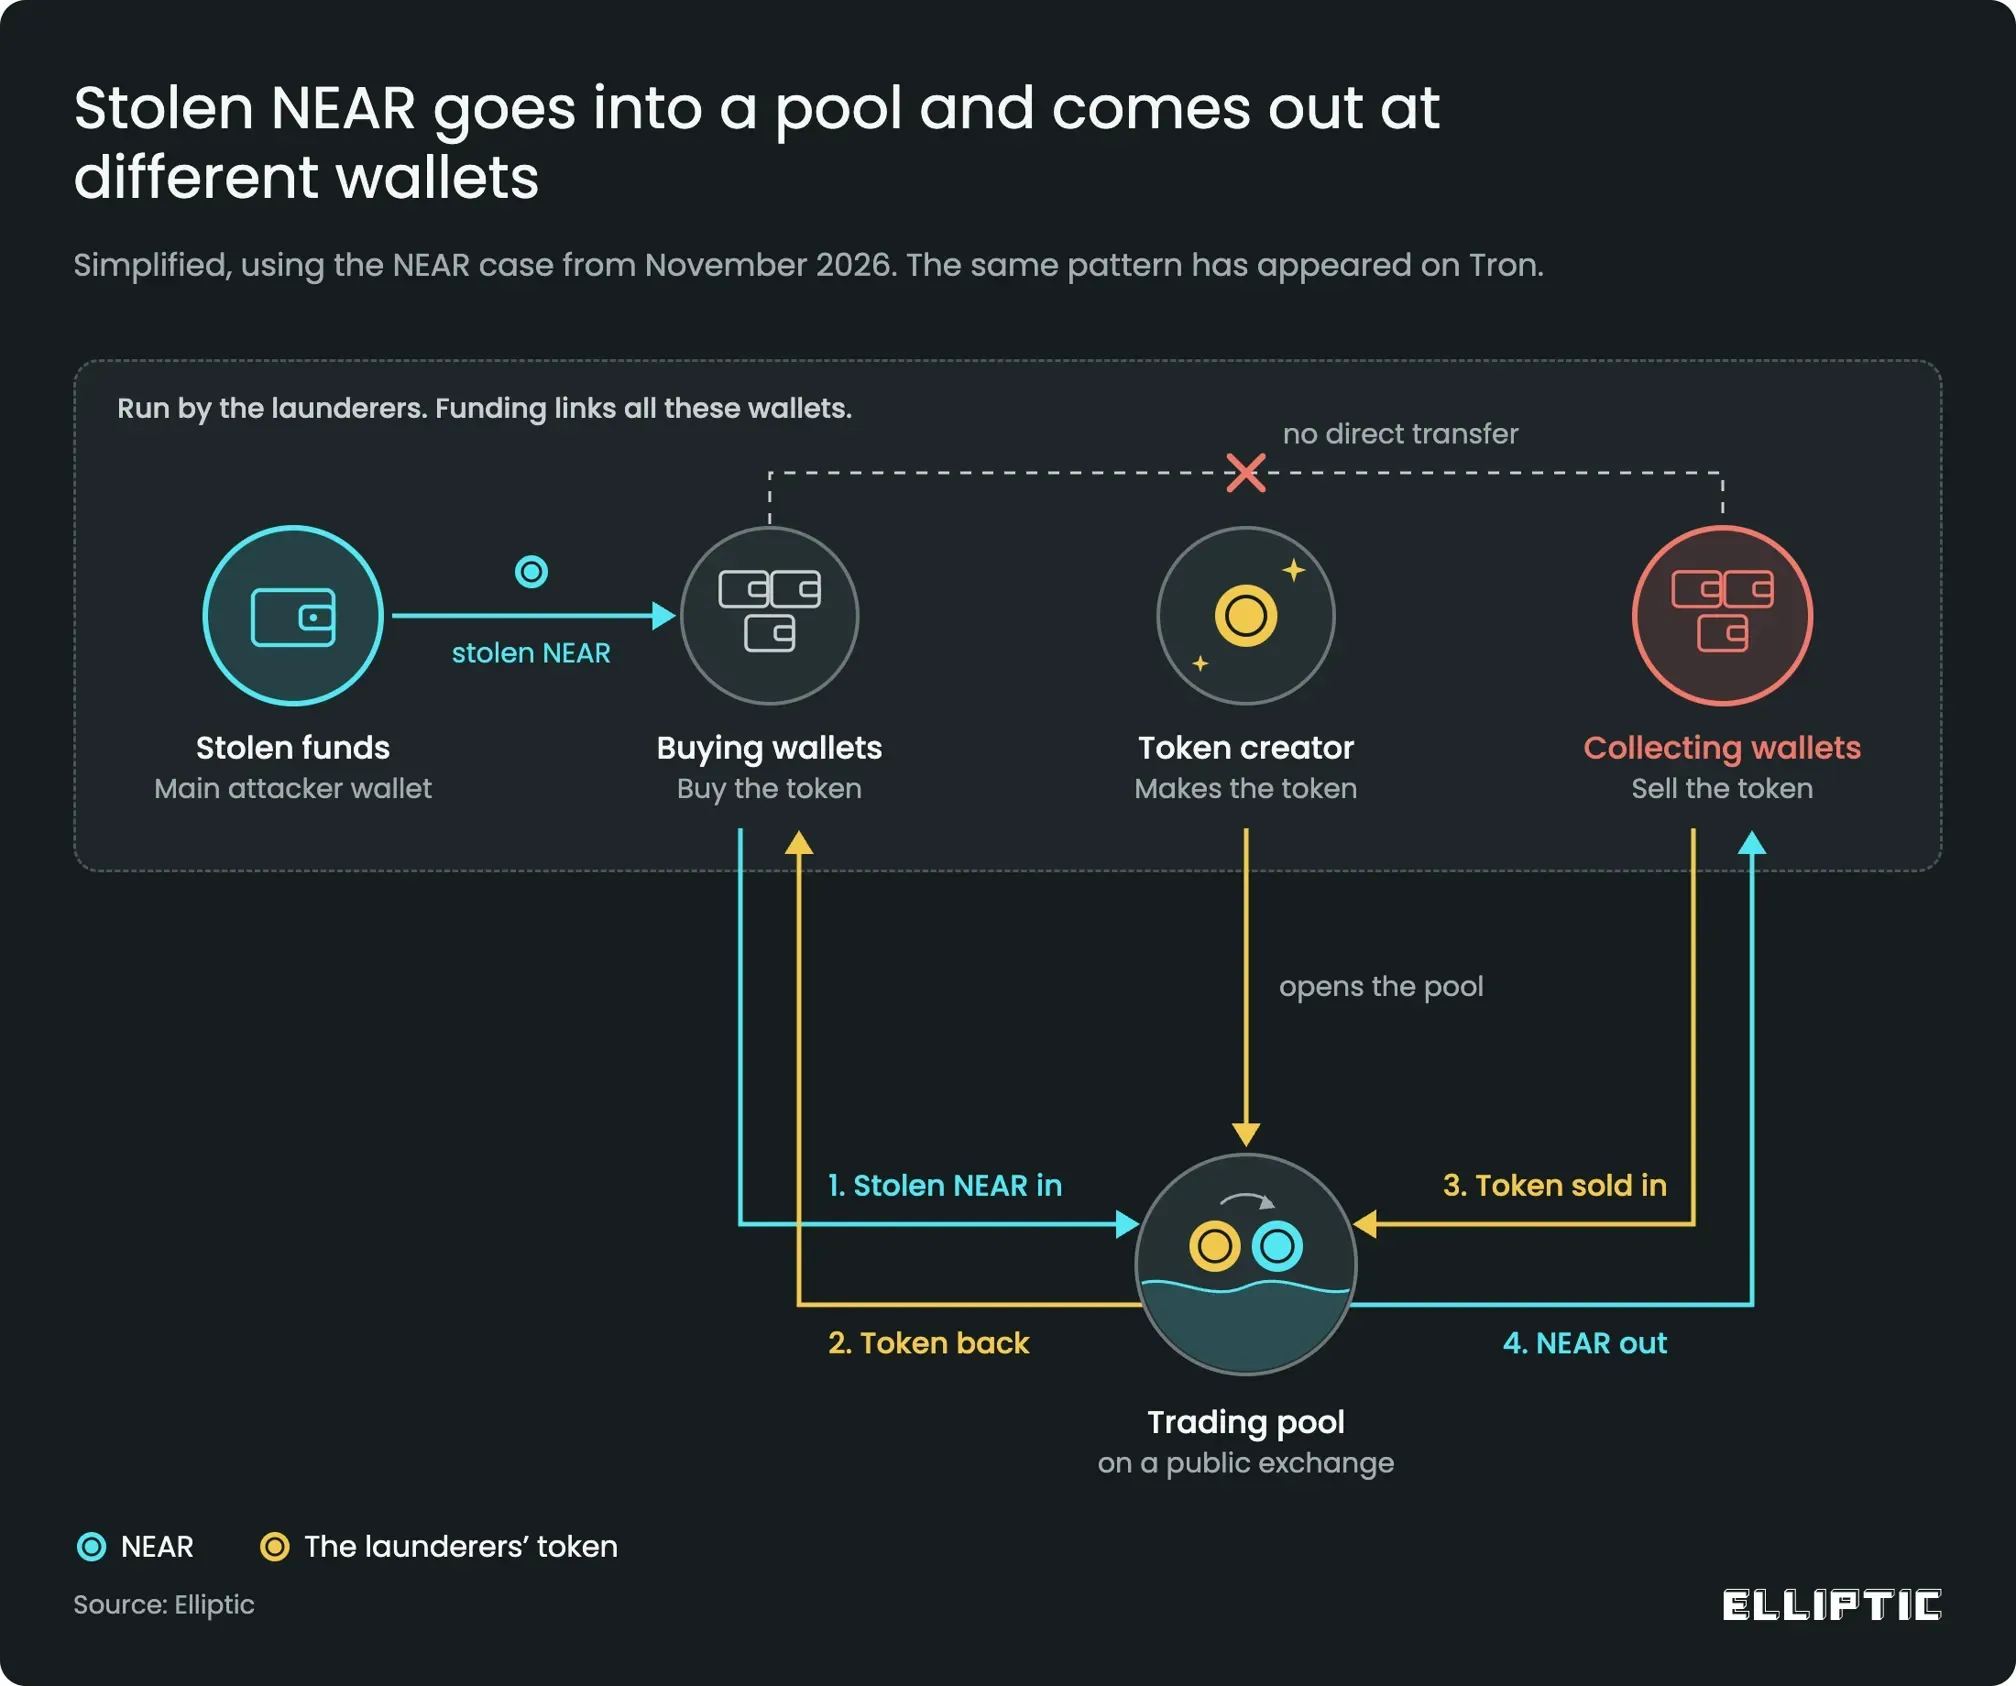
Схема отмывания средств, похищенных при взломе Binance. Источник: Elliptic.Почему хакеры не используют Monero
Для сокрытия происхождения криптовалюты можно использовать приватные монеты, например Monero. Однако у такого подхода есть ограничения: ликвидность подобных активов может быть недостаточной для крупных сумм, а их последующая конвертация создает дополнительные сложности.
Собственный токен позволяет обойтись без промежуточной приватной криптовалюты. Хакеры самостоятельно создают монету, контролируют ее предложение и организуют сделки между подконтрольными адресами.
При этом такая схема не делает транзакции анонимными. Все операции по-прежнему записываются в блокчейне. По словам Андикхоу, задача злоумышленников – не полностью скрыть движение средств, а усложнить установление экономических связей между кошельками и выиграть время.
Как биржи могут распознать отмывание через мемкоины
Обычной проверки адресов недостаточно, чтобы выявить подобную схему. Криптобиржам необходимо анализировать происхождение ликвидности, взаимосвязи участников торгов и движение резервов в пулах.
Особенно подозрительно выглядит ситуация, когда почти весь оборот недавно созданного токена приходится на взаимосвязанные кошельки. Формально операции могут выглядеть как независимые сделки, хотя фактически их участники действуют согласованно.
При этом заранее установить, что конкретный кошелек принадлежит северокорейским хакерам, зачастую невозможно. Поэтому эффективнее отслеживать связанные с ними финансовые потоки и инфраструктуру.
«Главная проблема для AML-систем – не отсутствие данных, а способность восстановить экономическую связь между операциями, которые формально выглядят независимыми», – заключила Андикхоу.
Ранее Elliptic сообщила, что аналогичный прием северокорейские хакеры применяли после взлома Bybit в 2025 году. Тогда через самостоятельно созданный токен в сети Tron они провели не менее $24 млн.
Читайте также: Холодный или горячий криптокошелек – что выбрать в 2026 году