




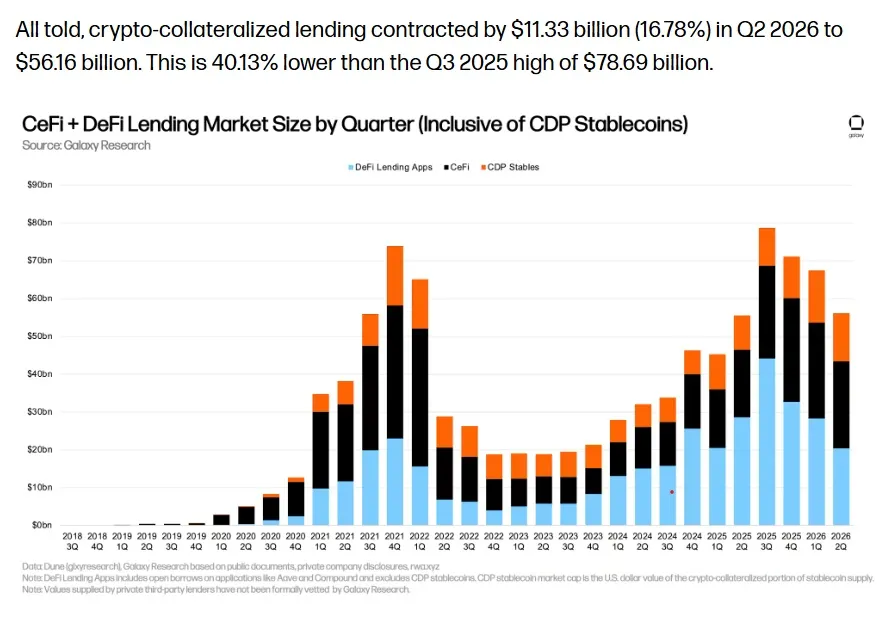
На фоне смены красного цвета графиков на зелёный криптокредитование переживает возрождение интереса после особенно неудачного второго квартала.
Данные Galaxy показывают, что во втором квартале из сектора ушло $11,33 млрд — отчасти из-за кризиса доверия к кредиторам, вызванного взломом Kelp DAO в апреле, после которого пользователи самого надёжного протокола, Aave, не могли получить доступ к своим ETH.
Однако с начала июля общий объём средств, заблокированных в кредитовании, вырос более чем на 55% и сегодня составляет около $56 млрд.
Но это также означает, что «медовая ловушка» стала крупнее. Могут ли пользователи доверять взаимосвязанным протоколам DeFi-кредитования в эпоху взломов с использованием ИИ, когда эксплойт в любом одном протоколе может оказать ряд разрушительных воздействий на другие связанные с ним протоколы?
Станислав Кулечов, основатель и генеральный директор Aave Labs, рассказал Magazine, что эта проблема теперь занимает центральное место в повестке.
«Когда протокол принимает токен в качестве залога, он также принимает мост этого токена, конфигурацию его верификатора, его оракул и операционную безопасность его эмитента».
Именно это и привело Aave к проблемам.
Расширение поверхности атаки
Когда хакеры использовали уязвимость в межсетевом маршруте Kelp DAO в апреле, они создали 116 500 необеспеченных rsETH (на тот момент стоимостью около $290 млн), и многие из этих токенов были внесены в качестве залога для заимствования других активов на рынках Aave.
Хотя собственные контракты Aave не были взломаны, в последующие после эксплойта дни протокол всё же зафиксировал снижение депозитов примерно на $15 млрд и был вынужден заморозить рынки rsETH и wrsETH.
По словам Кулечова, теперь Aave применяет к безопасности более целостный подход.
«Мы перестроили свой подход с учётом более широкой картины, — говорит он. — Мы исходим из того, что безопасность не может ограничиваться смарт-контрактом». Он добавляет, что традиционные проверки «не выявляли риски, скрывающиеся в мостах, сетях верификаторов и другой инфраструктуре, от которой зависит актив».
Связанный материал: MiCA распространяется на хранилища DeFi, но регулирование будет сложным
Пользователям кредитных протоколов также потребуется оценивать степень подверженности протокола внешним и внутренним рискам.
«Каждая обёртка, мост и оракул между кредитором и базовым активом — это ещё одно место, где кредит может пойти не так», — говорит Томас Ву, финансовый директор кредитора Ledn, выдающего займы под обеспечение биткоином.
Сид Пауэлл, сооснователь и генеральный директор криптокредитной платформы Maple, рассказал Magazine, что «серьёзные кредиторы» должны исходить из того, что заёмщик может прекратить выполнять обязательства в любой момент, и строить процессы с учётом этого.
«Что я держу, где это находится, могу ли я видеть это в реальном времени и как быстро я смогу получить к этому доступ, если что-то сломается?»Когда безопасность подводит, важна локализация последствий
Генеральный директор кредитора DeFi Spark Сэм Макферсон говорит, что помимо смарт-контрактов команда также проверяет дизайн управления, операционную безопасность, качество залога, управление ликвидностью и зависимости в более широкой экосистеме.
Spark начал поэтапно выводить rsETH из SparkLend в январе, ещё до апрельского эксплойта Kelp, после того как пришёл к выводу, что «низкие объёмы использования и доход» не оправдывали «дополнительный риск», создаваемый его поддержкой.
По словам Кулечова, Aave внедрила аналогичные механизмы, а каждый актив повторно проверяется ежеквартально и «снова после любого существенного изменения». Он говорит, что протокол уже начал «упорядоченное сворачивание» работы в шести сетях, которые не соответствовали стандартам на уровне сети.
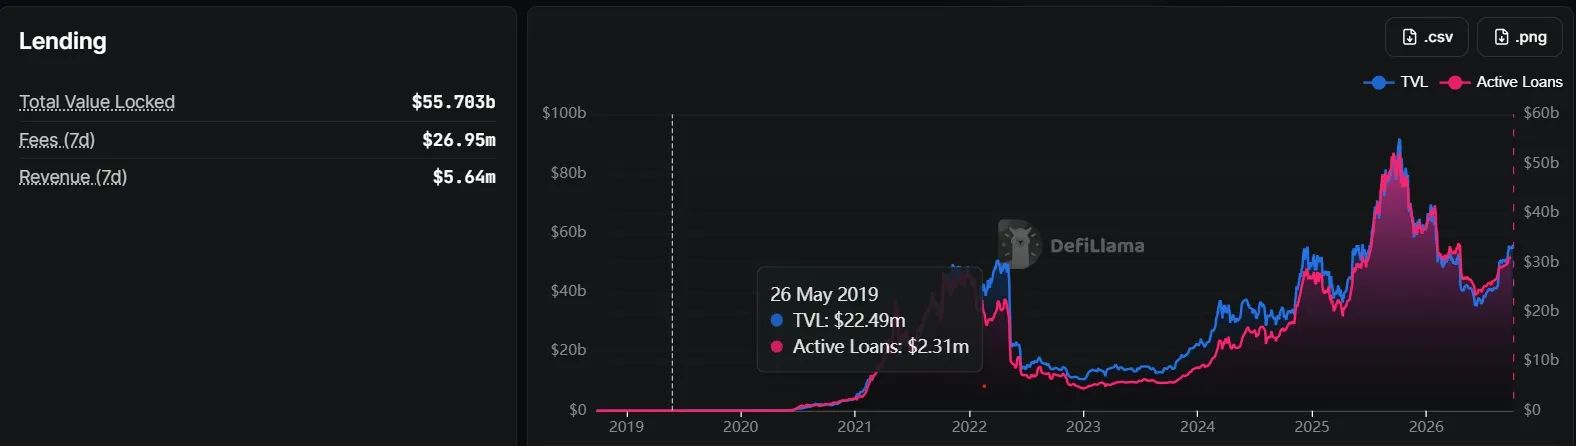
Кредитование (TVL) выросло более чем на 55% с конца второго квартала. Источник: DeFiLlama
«Ни один протокол не может контролировать всю экосистему, но он может контролировать, какой объём этого риска принимает на себя и насколько быстро реагирует», — говорит Кулечов.
По словам Макферсона, предотвращение сбоев — главная цель, однако протоколам также необходимы процедуры реагирования на случай возникновения проблем.
«Предотвращение потерь — лишь часть задачи. Протоколы также должны демонстрировать, каким образом потери будут локализованы, если что-то действительно пойдёт не так».Пространство для человеческой ошибки
Шон Оуэн, основатель и генеральный директор SALT Lending, говорит, что человеческая ошибка остаётся одной из крупнейших уязвимостей — и её проще всего не заметить.
«Многие из наиболее крупных потерь были связаны с управлением ключами, контролем доступа или социальной инженерией против кого-либо, а аудит смарт-контракта ничего из этого не выявит», — говорит Оуэн.
Дополнительные риски возникают, когда активы размещают в других инструментах для получения дохода. Криптокредиторы на собственном опыте убедились в этом во время жестокого обвала рынка в 2022 году: такие компании, как Celsius, Voyager и BlockFi, потерпели крах, приняв на себя риски, которых клиенты либо не понимали, либо не ожидали.
Чтобы минимизировать поверхность атаки, Ledn хранит биткоины клиентов у квалифицированных кастодианов, а не выдает их в кредит ради дополнительной доходности.
Связанный материал: S&P Global привносит оценку рисков в растущий сектор криптокредитных хранилищ
По словам Ву, каждая транзакция — это дополнительная точка, в которой что-то может пойти не так, «поэтому чем их меньше, тем ниже риск взлома».
«Единственный способ устранить эти риски — хранить биткоины клиентов на раздельном хранении, обеспечить жесткий контроль и свести число перемещений к минимуму».
Пауэлл предупреждает: когда депозиты начинают поступать быстрее, чем управляющий может найти подходящие направления для кредитования, давление, связанное с поддержанием доходности, может привести к неудачным решениям.
«Поэтому они принимают на себя немного больше риска, чтобы достичь этой цели. Возможно, требования к залогу становятся мягче или кредит выдают заемщику, которому год назад отказали бы. [...] Управляющие, которые выдерживают спад, обычно готовы сказать “нет” капиталу, когда у них нет подходящего места для его размещения».Может ли ИИ сделать кредитование безопаснее?
Несмотря на многочисленные недавние сообщения о взломах и эксплойтах с использованием ИИ, а также об агентах, выходящих из-под контроля человека, ИИ действительно может помочь сделать криптокредитование безопаснее.
Aave уже использует тестирование с помощью ИИ наряду с традиционными процессами обеспечения безопасности. В рамках мутационного тестирования в контракты V4 намеренно вносили ошибки, и тестовые наборы обнаружили 271 из 304 внедренных уязвимостей.
В ходе недавней проверки кодовых баз V3 и V4 три инструмента безопасности на основе ИИ сгенерировали 71 заключение, из которых после ручной проверки 20 признали обоснованными. Остальные 51 показали, почему специалисты по безопасности, вероятно, еще долго будут востребованы.
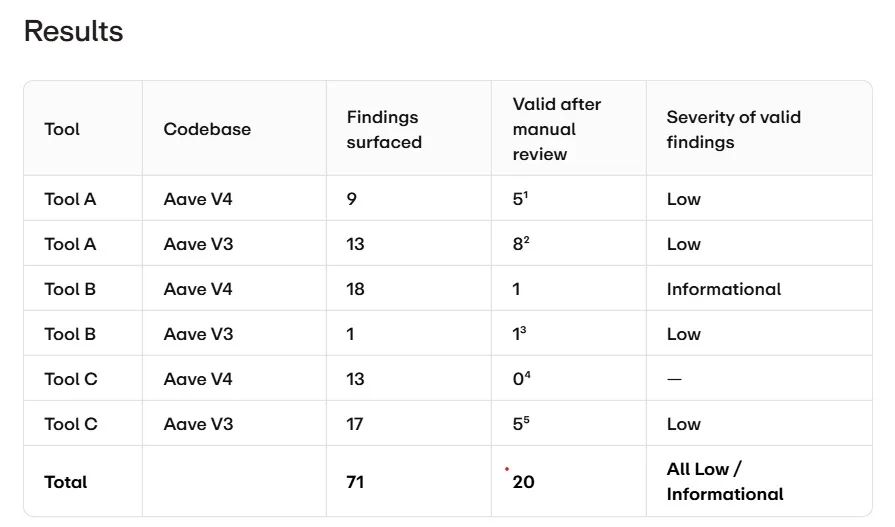
«ИИ очень хорошо справляется с широтой охвата и скоростью, — говорит Кулечов, — но около 70% исходных заключений оказались ложными срабатываниями, поэтому экспертная оценка по-прежнему необходима».
ИИ — своего рода обоюдоострый меч: его разрешения, знания о протоколах и процессы принятия решений становятся еще одной потенциальной поверхностью атаки.
«Когда ИИ-агенты начнут управлять капиталом ончейн, — говорит Кулечов, — их разрешения, входные данные и логика принятия решений должны быть защищены так же, как и контракт».
Таким образом, по мере нового роста криптокредитования задача заключается не только в обеспечении безопасности кода, но и в том, чтобы каждая новая часть этой головоломки была понятна, контролировалась и локализовалась, когда что-то идет не так.