




블록체인 분석업체 비트쿼리에 따르면, 배포자 계정에서 토큰을 받은 지갑이 금요일 약 1,350만 달러어치의 자산을 매도한 후 하이퍼리퀴드에서 래핑된 모네로(XMR)가 99% 넘게 폭락했다.
XMR1으로 알려진 이 토큰은 비트쿼리에 따르면 약 30분 만에 약 500달러에서 1달러로 하락해 99.8% 내렸다. 래핑된 토큰은 다른 블록체인에서 암호화폐를 나타내도록 설계돼 해당 암호화폐를 네이티브 네트워크 밖에서도 거래할 수 있게 한다. 이번 붕괴의 영향을 받은 것은 모네로의 네이티브 암호화폐가 아니라 XMR1이었다.
비트쿼리의 온체인 분석에 따르면, 해당 지갑은 금요일 약 1,350만 달러어치의 자산을 매도하기 전에 배포자 계정에서 XMR1 토큰 520만 개를 받았다.
비트쿼리는 아비트럼으로 전송된 1,328만 달러의 USDC를 추적했으며, 이 중 1,322만 달러가 카우 프로토콜을 통해 이더리움 7,467개(ETH)로 교환됐다고 밝혔다. 이후 이더리움 대부분은 이더리움 네트워크로 브리지됐다.
비트쿼리는 또한 11월 초 발생한 어크로스 프로토콜, 카바, 라이터, 세이프 관련 4건의 해킹에서 나온 자금이 모네로 네이티브 자산으로 이동하기 위한 경로로 보이는 XMR1 약 660만 달러어치를 매수하는 데 사용됐다고 확인했다. 비트쿼리는 해당 사건들과 금요일 발생한 공격 의혹을 연결하는 온체인 증거는 찾지 못했다고 밝혔다.
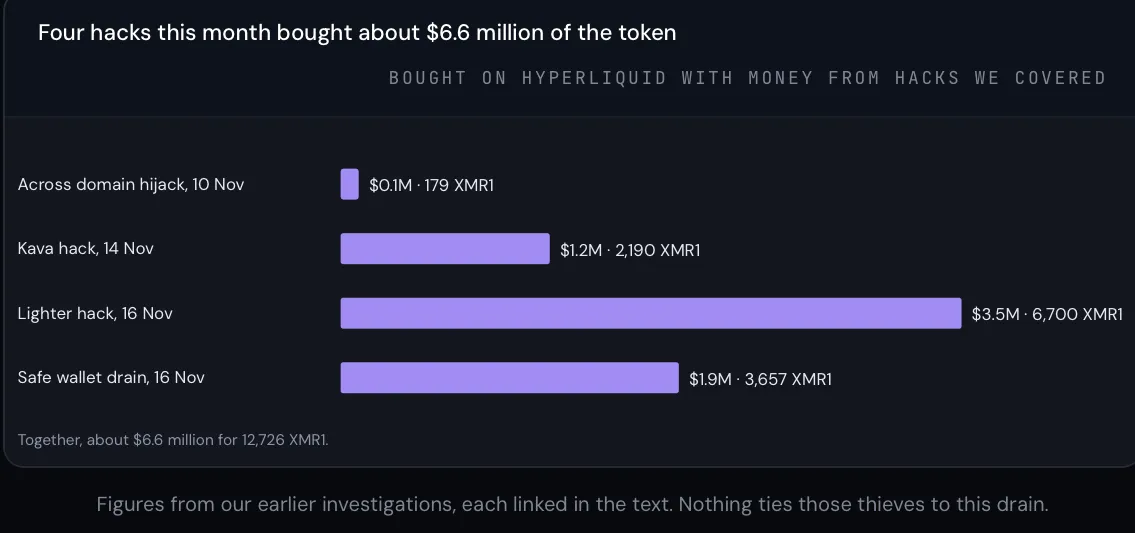
비트쿼리는 온체인 조사로는 배포자 계정의 개인 키가 어떻게 탈취됐는지 또는 해당 전송 당시 누가 이를 통제했는지 확인할 수 없었으며, 이에 따라 의심되는 침해의 경위는 확인되지 않은 상태라고 밝혔다.
관련 기사: 바이낸스 해커, 약 6억 달러 상당의 ETH 이동…THORChain·Chainflip 통해 자금 이동
와규 운영자, 인프라 침해 의혹 원인으로 지목
XMR1 서비스인 와규의 익명 운영자 퍼페추얼카우는 고객 데이터와 내부 서버 파일이 노출됐다고 주장하며, 이번 붕괴의 원인을 호스팅 제공업체 1984의 침해 의혹으로 돌렸다.
퍼페추얼카우에 따르면 XMR1 배포자 키는 이후 삭제된 서버에 보관돼 있었지만, 호스팅 제공업체가 이와 관련된 로그와 파일을 보유하고 있었던 것으로 추정된다.
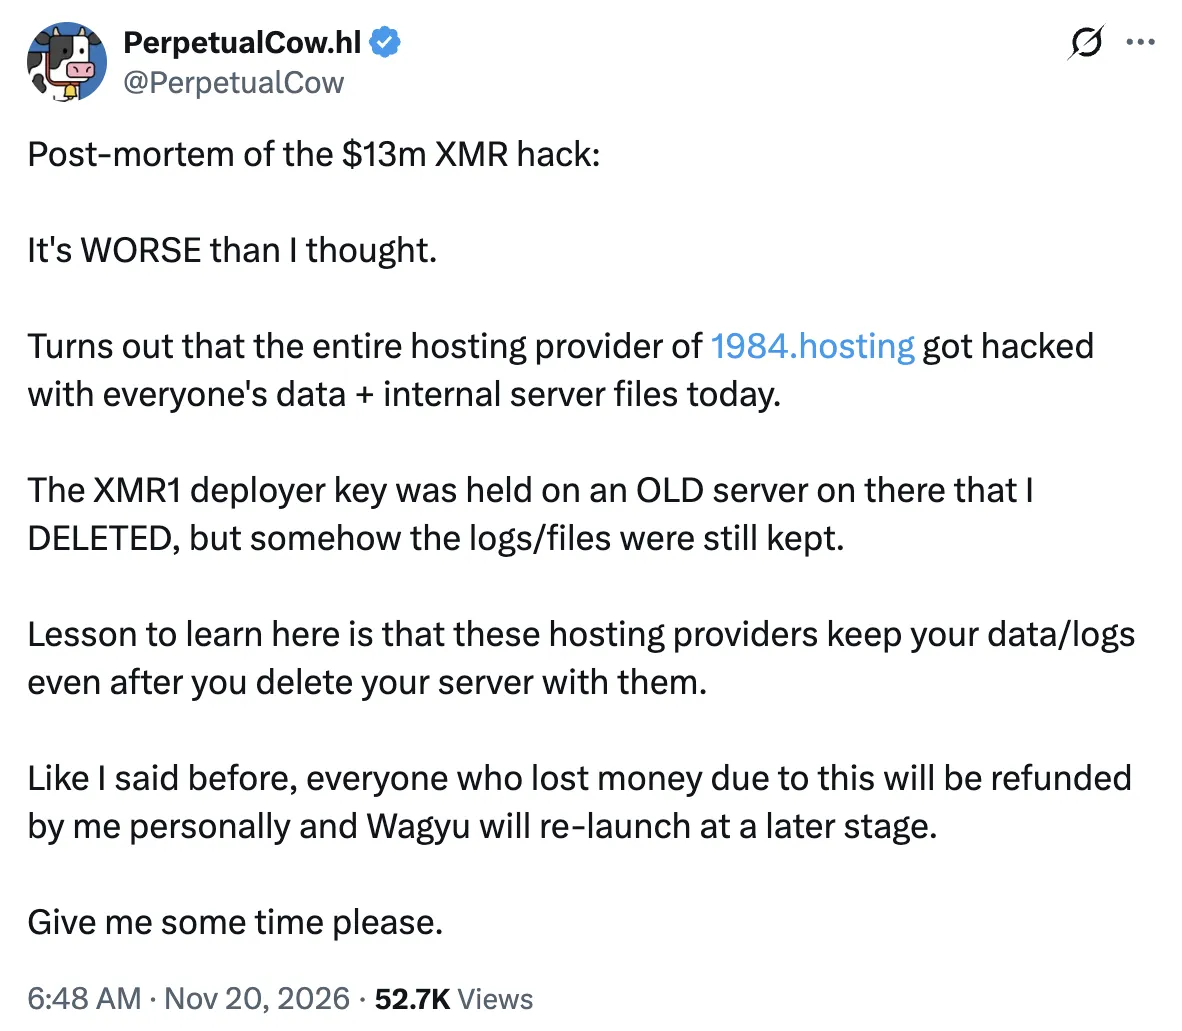
퍼페추얼카우는 피해 거래자들에게 개인적으로 보상하겠다고 약속했으며, 와규가 추후 재출시될 것이라고 밝혔다. 다만 일정은 제시하지 않았다.
코인텔레그래프는 의심되는 침해와 보상 계획에 관한 추가 세부 사항을 듣기 위해 운영자에게 연락했지만 기사 발행 시점까지 답변을 받지 못했다.