




블록체인 조사관 ZachXBT에 따르면, 중국의 한 조직범죄 신디케이트가 북한의 라자루스 그룹을 위해 여러 차례의 가상자산 익스플로잇으로 탈취한 10억 달러 이상을 세탁했다.
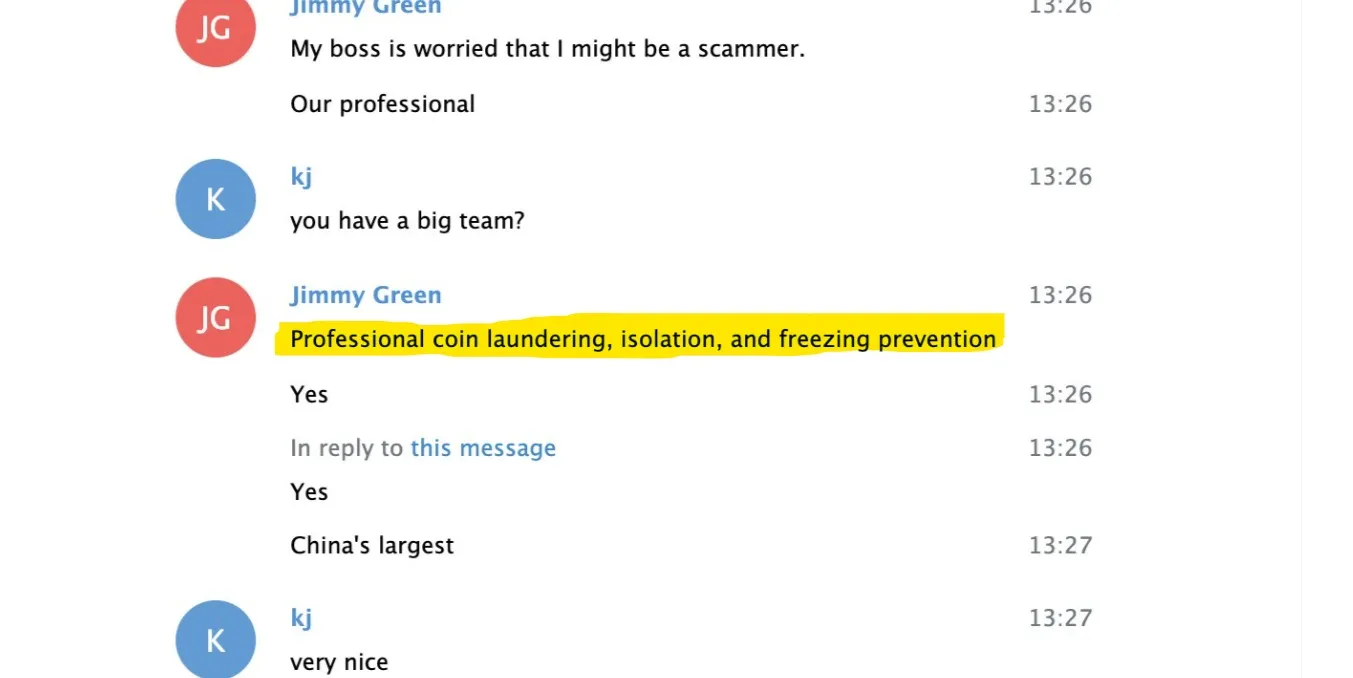
X에 10월 5일 올린 스레드에서 익명의 블록체인 조사관 ZachXBT는 2025년 2월, 바이비트 해킹 사건이 발생한 지 불과 며칠 뒤 자금세탁 네트워크에 잠입하기 위해 돈을 지불하는 고객인 척했다고 말했다. 그는 네트워크 운영자 중 한 명인 ‘지미 그린’으로 알려진 인물과 신뢰를 쌓기 위해 스테이블코인 34만9700달러를 내놓고 각 주문에서 5%의 손실을 감수했다.
ZachXBT는 해당 활동이 홍콩과 중국 본토에 걸쳐 이뤄졌으며, 자금세탁업자가 제공한 정보 덕분에 바이비트와 연관된 1200만 달러가 넘는 자금의 집합을 식별할 수 있었다고 말했다. 이후 테더는 관련 USDt(USDT) 44만2000달러를 동결했다.
이번 조사는 북한이 탈취한 가상자산을 처리하는 것으로 알려진 중개자들에 대한 드문 통찰을 제공한다. 체인널리시스에 따르면 북한과 연계된 해커들은 2025년까지 디지털 자산 최소 67억5000만 달러를 탈취했다 고 한다.
북한은 탈취한 가상자산을 어떻게 이동시키나
북한 해커들은 여러 단계의 자금세탁 과정을 사용하는 것으로 알려져 있다. 한 가지 방법은 탈중앙화 거래소, 브리지 및 기타 서비스를 통해 체인 간 이동과 토큰 스와핑을 수행해 자금 흐름을 숨기는 것이다.
관련 기사: 슬로우미스트, 비트겟 해킹 활동을 8월 31일 제로데이 익스플로잇으로 추적
중국 중개자들은 이 과정에서 중요한 연결고리로 부상했다. 2020년 미국 검찰은 2018년 북한 해커들이 한 암호화폐 거래소에서 탈취한 1억 달러 이상을 세탁한 혐의로 중국 국적자 2명을 기소했다.
2023년 미국 재무부 해외자산통제국(OFAC)은 탈취한 가상자산을 북한 정권(DPRK)이 환전하고 금융 통제를 우회하도록 도운 역할을 이유로 홍콩 출신 1명과 중국 출신 1명 등 가상자산 거래자 2명을 제재했다.
중국 행위자들, 비트겟 자금 세탁 의혹
ZachXBT는 9월 비트겟에서 발생한 3억8750만 달러 규모의 익스플로잇에서 나온 자금 세탁에 중국 행위자들이 연루됐다고도 연결 지었다.
ZachXBT는 9월 28일 X 게시물에서 북한 해커들을 대신해 자금을 세탁한 것으로 의심되는 중국 행위자들이 자신들이 이용한 서비스가 운영하는 공개 디스코드 서버와 텔레그램 채널에서 지원을 공개적으로 요청해 왔다고 말했다. ZachXBT는 운영자 중 한 명이 4월 2억9200만 달러 규모의 켈프 DAO 익스플로잇에서 나온 자금 세탁에도 관여했다고 말했다.