






約480万ドル相当のLedgerウォレット流出で資金を失ったとされる詐欺容疑者が、今回の1億ドル規模のLedger盗難事件の象徴的存在となっている。
今回のポイントは、盗まれた資金自体が元々は盗品であったことにある。単なる詐欺事件が資産管理の教訓となった格好。
スポンサード
スポンサード
詐欺で得た資金はなぜ流出したのか
タスク詐欺は、簡単なオンライン作業で手軽に稼げるとうたい、実際の支払い前に入金を要求する。常套手口は「作業をすれば報酬が得られる。さらに少額を入金すれば資金が引き出せる」というもの。今回のケースでは、作業者が最初の被害者であり、彼らの継続的な入金意欲が詐欺を支えた。
Chainalysisによれば、被害者は実在商品の売上やレビューを偽造して報酬を得ていたが、やがて残高がマイナスとなり、「支払いを受けるには自分のお金を入金せよ」と要求された。
詐欺オペレーターは9月22日、得た資金を3つのLedgerアドレスに分けて移した。そのまま資金はしばらくそこに保管されていた。
10月9日、これらのアドレスからひとつのウォレットに一括送金された。このウォレットはすでに盗難資金の受け皿としてマークされていた。詐欺グループの資金はすべて奪われ、結局はかつて同様の詐欺で狙われる側の手に渡った。
Xでもニュース速報を配信中。
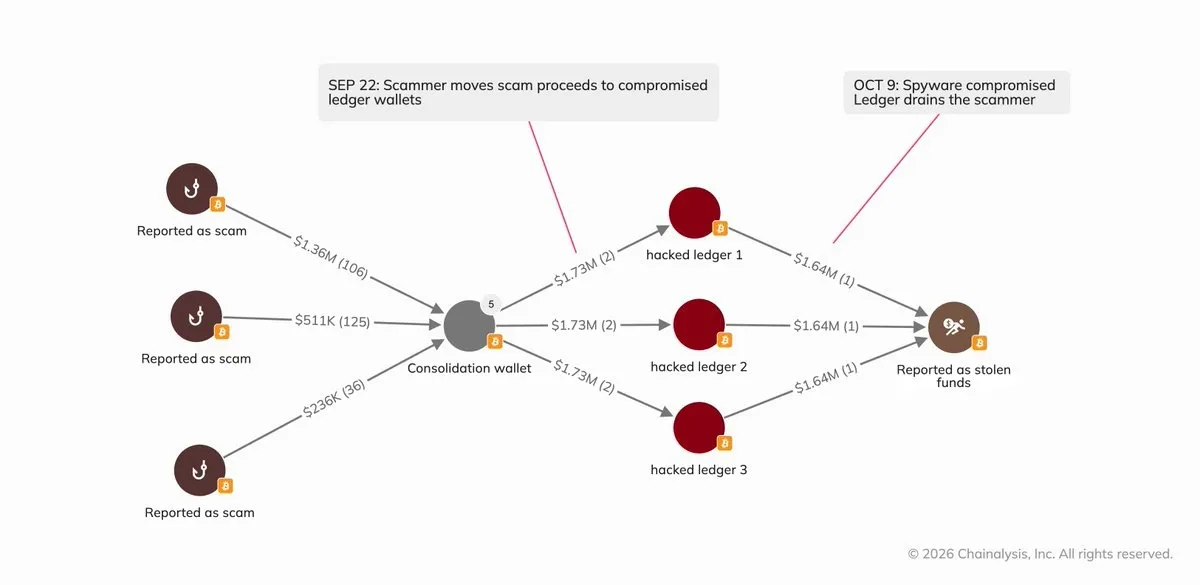
盗人が盗まれる―約480万ドル相当の暗号資産詐欺資金がLedger流出で消失 出典:X/@chainalysis
このディテールこそが、今回を単なる小話以上の事件としている。ChainalysisはLedger全体の資金流出経路を追跡し、盗難資金がしばしば既に盗品の履歴が残ったアドレスを通過する実態を明らかにした。
盗まれた資金がさらに盗まれると、被害者は誰か
詐欺グループの損失は事件の一部に過ぎない。Ledgerの広範な流出は、マレーシア、インドネシア、フィリピンで活動する正規代理店CryptoBilisを通じて販売されたデバイスにも影響が及んだ。
結果として、一般の購入者が真の被害を受けた。10月9日前後から、このショップでデバイスを購入したユーザーが資金流出の被害を報告。イーサリアム、TRON、ビットコインで被害総額は8600万ドルを超えたとの初期推計もある。
Bitqueryはその後、被害総額は1億200万ドル近いと分析。TRON上では約7930万ドル、その多くはUSDT。ビットコインも203.8BTC、約1680万ドルに上った。
YouTubeチャンネルでも業界のリーダーやジャーナリストが解説。
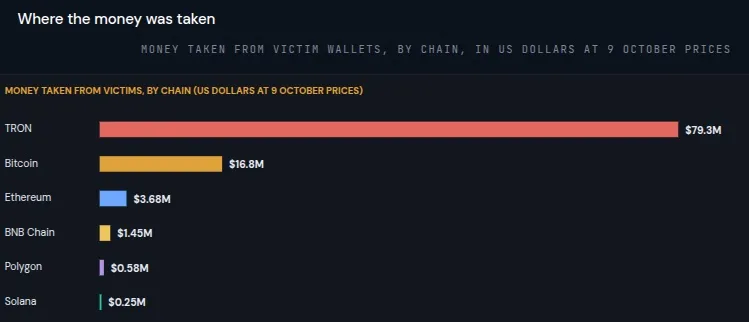
Ledgerウォレットが複数ブロックチェーンに分散された内訳を示すチャート 出典:Bitquery
Ledgerは直近の90日間にCryptoBilisで購入したユーザーに向け、デバイスの初期設定は控えるよう警告した。すでに設定済みのユーザーには、新しいシードへの資金移動を推奨した。ソフトウェア同様、サプライチェーンの信頼性が重要な教訓となった。
Ledgerは公式ブログで、被害範囲は東南アジアに限定されており、ドイツなど欧州の在庫調査では改ざん事例は確認されなかったと説明した。
一方、テザーは約1000万ドル分のUSDTを凍結。ChainalysisはTornado Cash、Zcash、各種ブリッジやステーブルコイン変換などを使った資金洗浄経路を追跡中である。