




क्रिप्टो हैक से जुड़ा नुकसान सितंबर में $766.49 मिलियन तक पहुंच गया, जिससे यह 2026 का अब तक का सबसे खराब महीना बन गया है। PeckShield के अनुसार, यह आंकड़ा अगस्त के $136.3 मिलियन से करीब 462% ज्यादा है।
इसमें सबसे ज्यादा नुकसान दो घटनाओं के कारण हुआ। Bitget को लगभग $387 मिलियन का नुकसान हुआ। Liquid Network को करीब $320 मिलियन का नुकसान हुआ, हालांकि इसके पीछे रहे लोगों ने खुद को व्हाइट हैट्स बताया और बाद में ज्यादातर फंड वापस कर दिए।
क्रिप्टो हैक से नुकसान ने 2026 के पहले के दोनों रिकॉर्ड तोड़े
सितंबर का कुल नुकसान $646.89 मिलियन (जो अप्रैल में हुआ था) को भी पार कर गया, जो इस साल का सबसे ज्यादा नुकसान वाला महीना था। इसी महीने सबसे ज्यादा हैकिंग घटनाएं भी हुईं।
PeckShield ने अगस्त में 50 बड़े हैक लॉग किए, जो उस समय 2026 में सबसे ज्यादा थे, और फिर सितंबर में 55 गिने। सिर्फ Bitget और Liquid Network में ही $707 मिलियन यानी करीब 92% मासिक नुकसान हुआ।
बाकी 53 घटनाओं में मिलाकर लगभग $59 मिलियन का नुकसान हुआ। अब ये दोनों घटनाएं Drift और KelpDAO के एक्सप्लॉइट्स से ऊपर रैंक करती हैं, जो सितंबर से पहले 2026 में सबसे बड़े थे।
Liquid Network को अब तक 3,400 BTC वापस मिल चुके हैं। $7.81 मिलियन के मैक्सिमल एक्स्ट्रैक्टेबल वैल्यू (MEV) बॉट फ्रंट-रन के बाद भी फंड वापस किए गए।
Payment Processor V2 को इसके $6.6 मिलियन के नुकसान में से $3.4 मिलियन वापस मिल गए। क्रिप्टो कैसीनो Duelbits ने $7 मिलियन गंवाए, और Nostra ऑरेकल एक्सप्लॉइट में $3.5 मिलियन का नुकसान हुआ।
हमें X पर फॉलो करेंताज़ा न्यूज़ सबसे पहले पाने के लिए
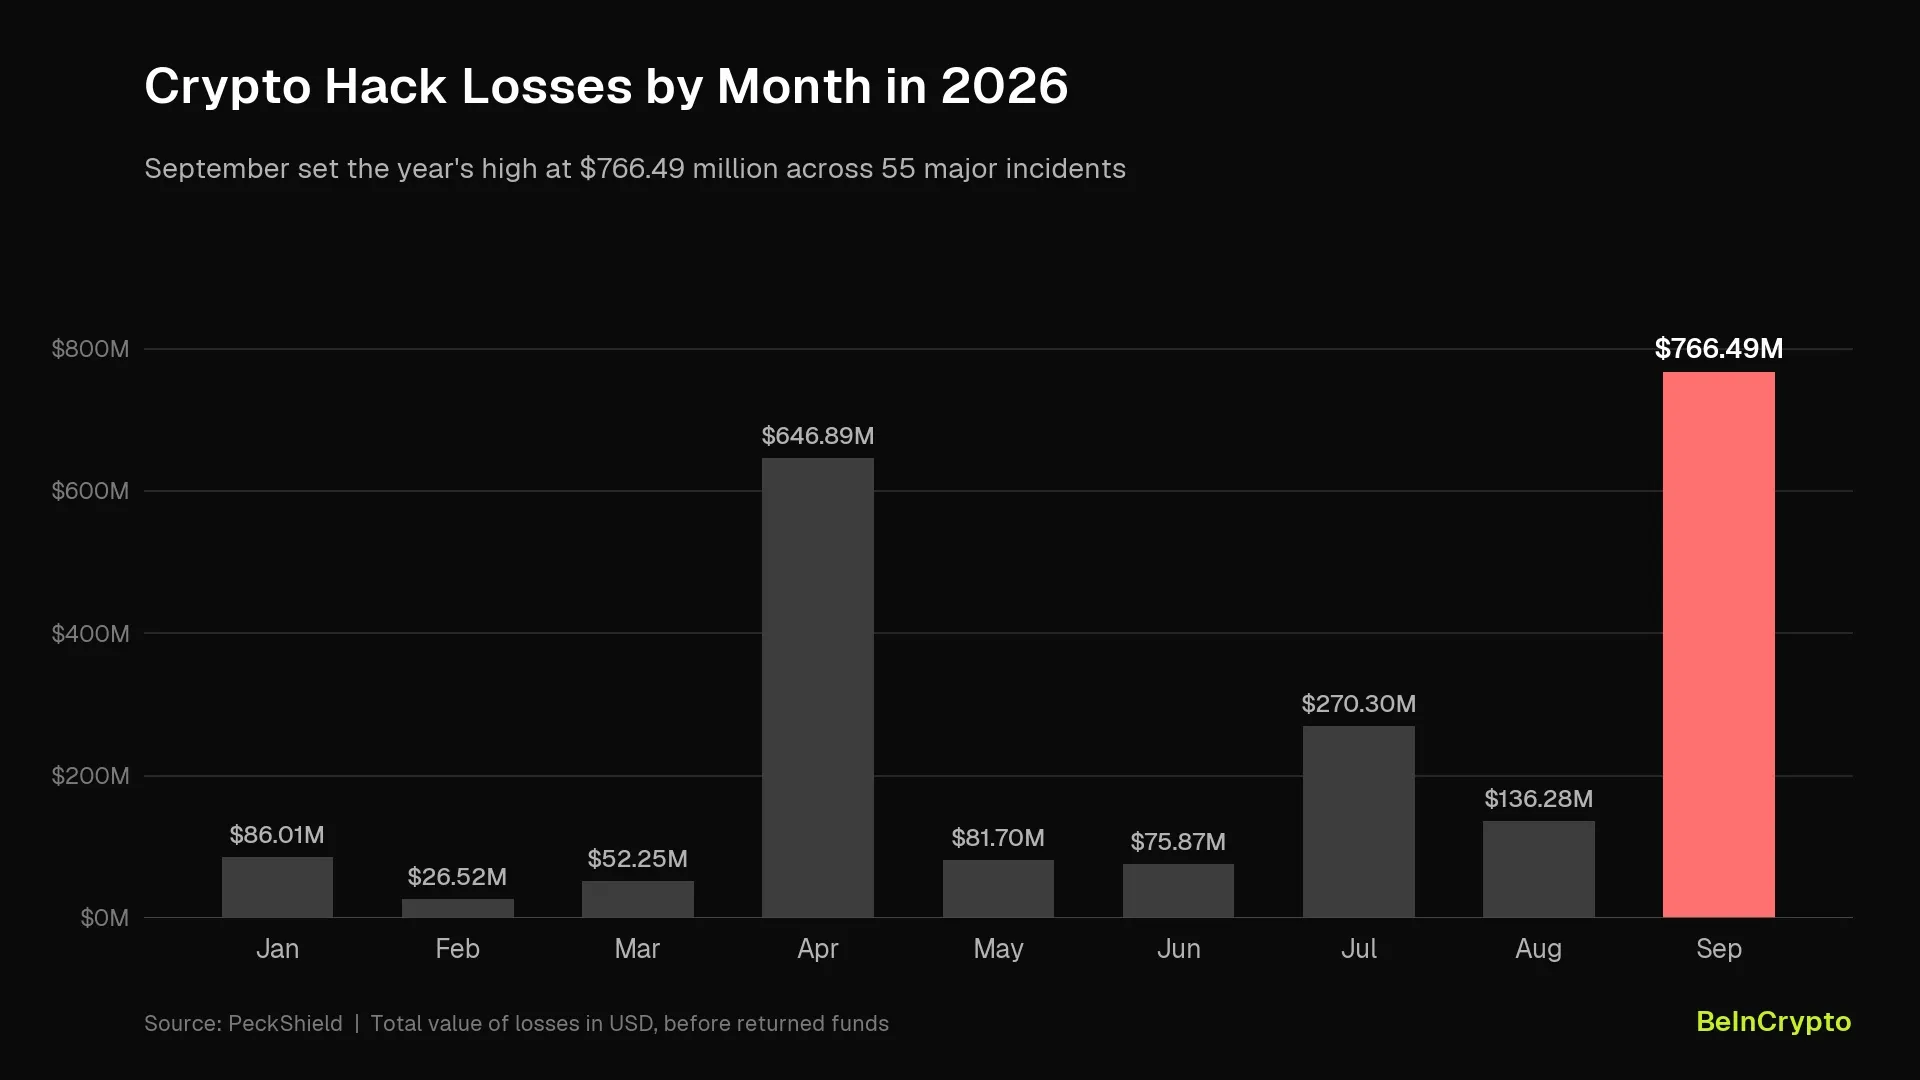
2026 में क्रिप्टो हैक से हुए नुकसान। स्रोत: PeckShield/BeInCryptoBitget ब्रीच 31 अगस्त से जुड़ा, SlowMist का खुलासा
Bitget ने अपने हॉट वॉलेट्स से हुई चोरी की जांच के लिए ब्लॉकचेन सिक्योरिटी फर्म SlowMist को शामिल किया है। इसकी प्रोग्रेस रिपोर्ट, जो 29 सितंबर तक की है, बताती है कि समझौता फंड्स के ट्रांसफर होने से कुछ हफ्ते पहले ही शुरू हो गया था।
सबसे पहली खतरनाक एक्टिविटी 31 अगस्त को दर्ज की गई थी। एक हमलावर ने थर्ड-पार्टी सिक्योरिटी प्रोडक्ट में एक जीरो-डे खामी, यानी पहले से अनजान बग का फायदा उठाया। जांचकर्ताओं को फाइल्स से एक कस्टम विदड्रॉल टूल भी मिला, जिसे हमलावर ने डिलीट कर दिया था।
SlowMist ने किसी आरोपी का नाम नहीं बताया है, हालांकि Bitget की CEO Gracy Chen ने पहले शक जताया था कि ये North Korean हैकर्स हो सकते हैं।
हमारे YouTube चैनल को सब्सक्राइब करेंऔर लीडर्स व जर्नलिस्ट्स से एक्सपर्ट इनसाइट्स देखें