






2026 में छह हार्डवेयर वॉलेट ब्रांड्स ने सिक्योरिटी समस्याओं का खुलासा किया है, लेकिन यूज़र्स ने सिर्फ दो मामलों में ही क्रिप्टोकरेंसी गंवाई। ताजा मामला Ledger का है, जिसमें डिवाइस में छेड़छाड़ उसके असली खरीदार तक पहुंचने से पहले ही हो गई थी।
एक हार्डवेयर वॉलेट वह 24-वर्ड का सीक्रेट रिकवरी फ्रेज ऑफलाइन रखता है, जिससे किसी व्यक्ति की क्रिप्टोकरेंसी कंट्रोल होती है। इस साल, अटैकर्स ने इस रिकवरी फ्रेज से जुड़े लगभग हर लिंक को टारगेट किया।
कमजोर की, लेज़र अटैक और डेटा लीक्स: 2026 में वॉलेट मेकर्स पर बड़े हमले
30 जुलाई को, चोरों ने Coldcard वॉलेट्स से पैसे चोरी करने शुरू किए, जिनके की वीक रैंडमनैस से बने थे। बाद में Galaxy Research ने कहा कि Coldcard के नुकसान $115 मिलियन से ज्यादा हो गए हैं।
Ledger की इन-हाउस सिक्योरिटी टीम ने जून में Trezor Safe 7 और जुलाई में Tangem कार्ड्स के चिप्स को लेज़र से ब्रेक किया। इन दोनों अटैक्स के लिए डिवाइस का हाथ में होना और स्पेशल लैब इक्विपमेंट चाहिए।
Trezor ने कहा कि यूज़र्स के फंड्स सुरक्षित रहे। Tangem ने बताया कि आम यूज़र्स के लिए रिस्क “लगभग न के बराबर” है और रिसर्चर्स प्रतिद्वंदी कंपनी से आए थे, यह भी नोट किया।
अगस्त में, BitBox ने अपने कुछ फर्मवेयर फ्लॉ अपनी इंजीनियर टीम द्वारा खोजे गए, जिन्हें वे काफी गंभीर मानते हैं, को फिक्स किया। कोई फंड चोरी नहीं हुई।
बाकी घटनाओं में कस्टमर्स का डेटा लीक हुआ, की नहीं। Trezor की शिपिंग पार्टनर ने 13,689 खरीदारों का डेटा लीक कर दिया और SafePal डेटा ब्रीच में करीब 40,000 होम एड्रेस एक्सपोज हो गईं।
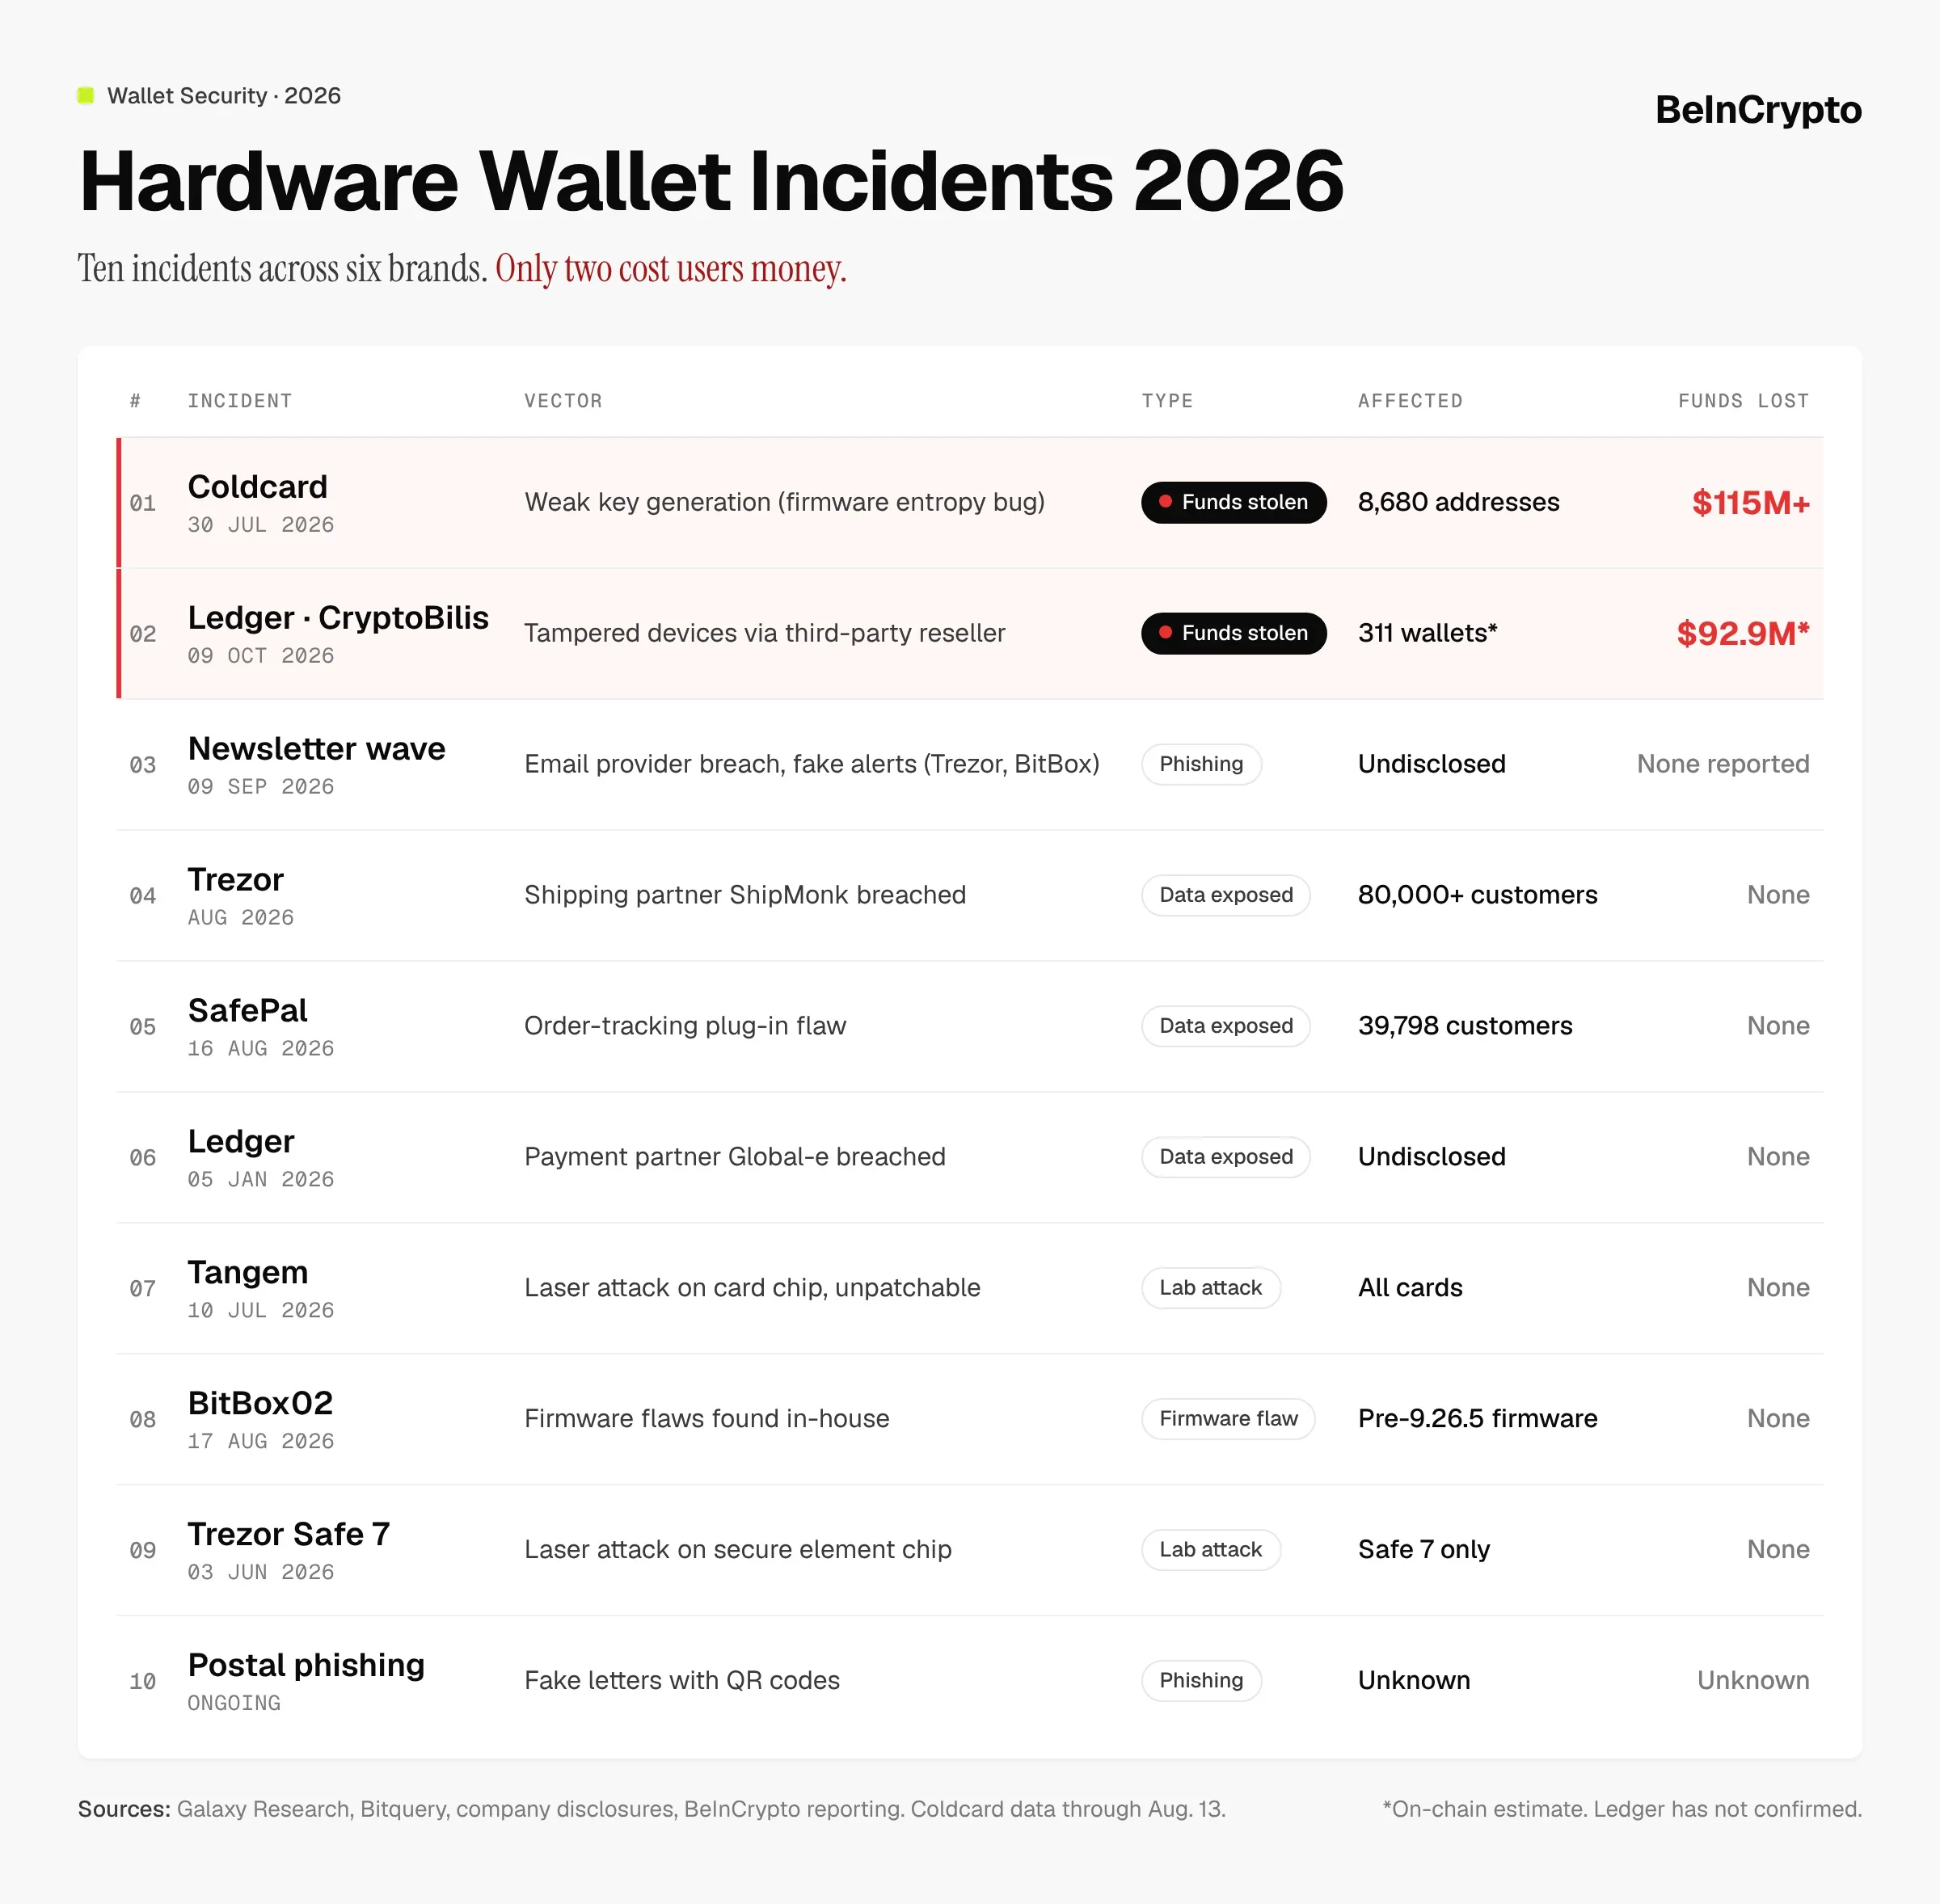
2026 में छह हार्डवेयर वॉलेट ब्रांड्स ने सिक्योरिटी समस्याओं का खुलासा किया
“2026 शायद हार्डवेयर वॉलेट सिक्योरिटी के लिए अब तक का सबसे वाइल्ड साल साबित हो सकता है,” Wise Advice ने कहा।
Ledger के टैम्पर्ड वॉलेट्स एशिया से बाहर भी मिले
Ledger ने शनिवार को कन्फर्म किया कि एक विक्टिम के डिवाइस में अनऑथराइज्ड हार्डवेयर इम्प्लांट था। संडे अपडेट में, कंपनी ने कहा हर कन्फर्म केस Malaysian रीसेलर CryptoBilis से जुड़ा है।
72 hour update on reseller CryptoBilis incident ????
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
— Ledger (@Ledger) October 11, 2026
ऑन-चेन इन्वेस्टिगेटर्स ने लगभग $90 मिलियन के नुकसान का अनुमान लगाया है। एक ग्राहक 80 Bitcoin खो बैठा, वो भी सेटअप के कुछ दिनों बाद ही। Ledger ने अब तक कुल नुकसान की पुष्टि नहीं की है।
CryptoBilis ने हार्डवेयर वॉलेट की बिक्री बंद कर दी है। इसके पूर्व को-फाउंडर्स ने LinkedIn पर बताया कि मार्च में उन्होंने कंपनी नए मालिकों को सौंप दी थी।
एक दूसरी घटना में, कुछ यूज़र्स ने बताया कि उन्होंने कथित तौर पर कुछ हफ्ते पहले यूरोप के ऑफिशियल स्टोर से जो Ledger वॉलेट्स खरीदे, उनमें वायरिंग असली यूनिट्स जैसी नहीं थी। Ledger ने CryptoBilis के अलावा किसी और केस की पुष्टि नहीं की है।
वॉलेट निर्माता ग्राहकों को क्या सलाह देते हैं?
Ledger ग्राहकों से कहता है कि केवल Ledger या उसके ऑथराइज़्ड रीसेलर्स से ही खरीदारी करें। CryptoBilis के खरीदारों को सलाह दी गई थी कि अनयूज़्ड डिवाइस सेटअप न करें और फंड्स को एक नए रिकवरी फ्रेज़ पर ट्रांसफर करें।
Ledger का Genuine Check फीचर डिवाइस के सिक्योरिटी चिप की असलियत कन्फर्म करता है। लेकिन यह हर फिजिकल बदलाव को पकड़ नहीं सकता।
BitBox यूज़र्स को अपडेट्स इंस्टॉल करने और रिकवरी वर्ड्स सिर्फ डिवाइस पर टाइप करने की सलाह देता है। Trezor का कहना है कि फिशिंग अब भी रोजमर्रा का सबसे बड़ा जोखिम है।
Ledger ने बाकी वॉलेट मेकर्स से भी कहा है कि वे मिलकर साझा एंटी-टैंपर और चेन-ऑफ़-कस्टडी स्टैंडर्ड्स बनाएं।
तो क्या 2026 में कोई हार्डवेयर वॉलेट सुरक्षित है?पूरी तरह नहीं, क्योंकि इस साल कोई सिक्योरिटी चिप लैब के बाहर क्रैक नहीं हुआ, लेकिन Coldcard और Ledger यूज़र्स फिर भी कमजोर कीज़ और छेड़े गए डिवाइसों की वजह से पैसे गवां चुके हैं।