






Binance के फाउंडर Changpeng Zhao (CZ) ने एक सिक्योरिटी प्लेबुक शेयर की, जब एक ही दिन में दो बड़े क्रिप्टो एक्सचेंज और दो कोरियन फाइनेंस फर्म्स में चार डेटा लीक हुए। उन्होंने चेतावनी दी कि हर क्रिप्टो डेटा लीक, फिशिंग, SIM स्वैप्स और सोशल इंजीनियरिंग को बढ़ावा देता है।
अब तक सामने आए हर मामले में फंड्स सुरक्षित रहे हैं। लेकिन लीक हुए नाम, ईमेल और फोन नंबर स्कैमर्स को एक्सचेंज यूज़र्स की लिस्ट दे देते हैं, जिनके बैलेंस टारगेट किए जा सकते हैं।
Crypto Data Leak के बाद यूज़र्स SAFU कैसे रहें? CZ की सलाह
4 data leaks reported today:
1. Coinbase's vendor Amplitude exposed some users contact data (funds unaffected).
2. Bithumb (Korea) had user data leaks.
In TradFi, two securities firms in Korea leaked data:
3. Mirae Asset
4. Daishin Securities
You can't prevent a leak, but…
— CZ ???? BNB (@cz_binance) October 28, 2026
SAFU की शुरुआत 2018 के एक क्रिप्टो मीम के तौर पर हुई थी, जिसमें safe को गलत लिखा गया था। बाद में Binance ने अपने इमरजेंसी रिजर्व फंड, Secure Asset Fund for Users, का नाम SAFU रखा।
सबसे पहले, Zhao ने यूज़र्स को हर एक्सचेंज के लिए अलग ईमेल एलियस सेट करने की सलाह दी। इससे अगर डेटा लीक होता है तो वो लिमिटेड रहेगा और यूज़र जान सकेंगे कि कौनसी सर्विस से उनका डेटा लीक हुआ है।
Binance के फाउंडर ने SMS बेस्ड टू-फैक्टर ऑथेंटिकेशन (2FA) का उपयोग न करने की भी सलाह दी। इसके बजाय, उन्होंने हार्डवेयर की, पासकी या ऑथेंटिकेटर ऐप्स यूज़ करने को कहा, क्योंकि लीक हुए फोन नंबर से SIM स्वैप्स का रास्ता खुल जाता है।
इसके अलावा, Zhao ने कहा कि अगर कोई सिक्योरिटी इशू या रिफंड के बारे में आपसे संपर्क करता है, तो उसे स्कैमर ही समझें, चाहे उसे आपके अकाउंट की कुछ डिटेल्स भी क्यों न पता हों। हाल ही में Passport wallet फिशिंग ईमेल्स में भी यूज़र्स का रियल होम एड्रेस शामिल था।
जब एक यूज़र ने जवाब दिया कि फिशिंग ईमेल्स लगातार आ रही हैं, तो Zhao ने उन्हें तुरंत ईमेल एड्रेस बदलने की सलाह दी।
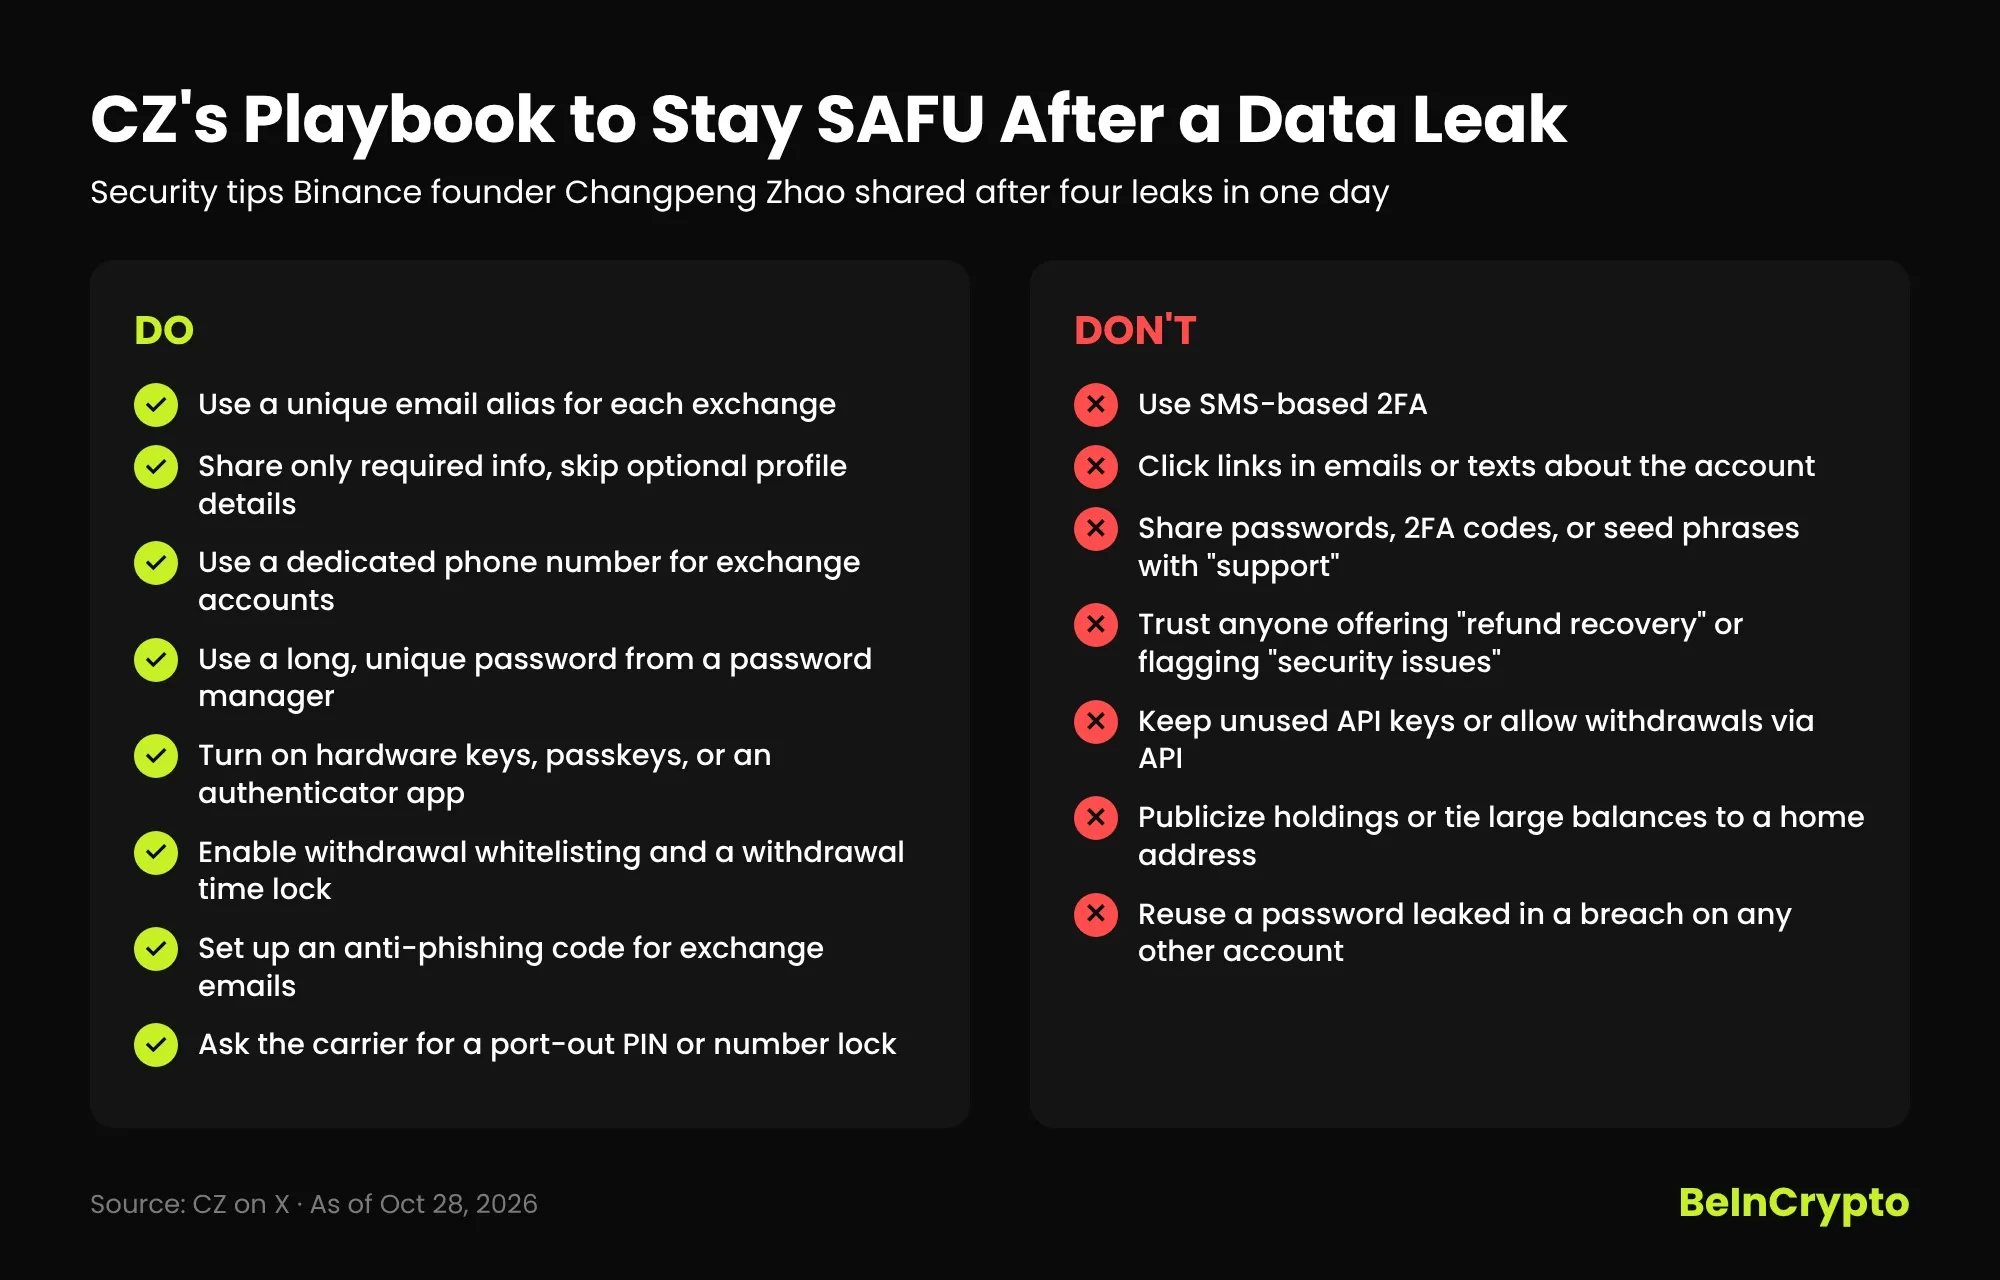
डेटा लीक के बाद SAFU रहने के लिए CZ का प्लेबुक। सोर्स: BeInCryptoनए डेटा लीक क्यों बढ़ा रहे हैं खतरा?
Zhao के मुताबिक Coinbase में डेटा लीक Amplitude (US एनालिटिक्स वेंडर) के जरिए हुआ। वहीं, Bithumb ने 27 अक्टूबर को पाया कि एक बाहरी व्यक्ति ने उनके इंटरनल मोबाइल ग्रुपवेयर सिस्टम में एंट्री कर ली थी, Korea Times की रिपोर्ट अनुसार।
पारंपरिक फाइनेंस में, Daishin Securities ने कन्फर्म किया कि इस लीक से 38,490 कस्टमर्स प्रभावित हुए। वहीं, Mirae Asset Global Investments का कहना है कि हैकर्स ने सिर्फ कुछ कर्मचारियों के नाम देखे।
Bithumb का केस कोरियन फाइनेंस फर्म्स पर हो रहे अटैक्स की लेटेस्ट क्रिप्टो डेटा लीक है, जो सिंहे बैंक से सितंबर के अंत में शुरू हुए थे। पहले हुए Korean bank breaches में शक है कि अटैकर ने AI टूल से पूछा था कि चोरी हुआ डेटा कहां बेचा जाए।
फिजिकल रिस्क भी अब बढ़ता जा रहा है। लीक हुई एड्रेस और होल्डिंग्स डेटा की वजह से कथित ‘wrench attacks’ को अंजाम दिया गया है, जिससे अपराधियों ने 2026 की पहली छमाही में करीब $30 मिलियन की चोरी की।
पिछले हफ्ते, Zhao ने तर्क दिया कि लीक हुए डेटा की वजह से फिशिंग ज्यादा बढ़ रही है, बजाय AI के Bitcoin की क्रिप्टोग्राफी पर अटैक के। कुछ ही दिनों में, चार नए लीक के चलते स्कैमर्स को क्रिप्टो और पारंपरिक फाइनेंस दोनों सेक्टर्स में ताज़ा कॉन्टैक्ट डेटा मिल गया।