




एक फ्रांसीसी परिवार को अटैकर्स ने उनके क्रिप्टो के कारण घंटों तक बांधकर रखा। पुलिस ने अभी तक नहीं बताया है कि अटैकर्स ने घर कैसे चुना, और यहीं पर इंडस्ट्री की डेटा प्रॉब्लम नजर आती है।
20 सितंबर की सुबह करीब 4 बजे, चार नकाबपोश लोग उत्तरी फ्रांस में एक परिवार के घर में घुस आए। उन्होंने माता-पिता और दो बच्चों को काली टेप से बांध दिया और पिता को उनके एक्सेस कोड देने और 40,000 यूरो ट्रांसफर करने के लिए मजबूर किया।
पिता क्रिप्टो इंडस्ट्री में एक सैलरीड IT वर्कर हैं। अभी तक प्रोसीक्यूटर ने यह नहीं बताया कि अटैकर्स ने उन्हें कैसे पहचाना।
Has France become the crypto crime capital of the world?
Four masked men broke into a family home in France, tied up the parents and their two children, and forced the father to transfer €40,000 in crypto.
The numbers are alarming:
• 77 crypto-related crimes and attempts in… pic.twitter.com/MnHBJ47QWA
— BeInCrypto (@beincrypto) September 21, 2026
इसी महीने की दूसरी घटना से पता चलता है कि इस तरह की जानकारी कितनी आसानी से लीक हो जाती है। 13 अगस्त को, हार्डवेयर वॉलेट बनाने वाली कंपनीTrezor ने 13,689 कस्टमर्स को बताया कि इसकी एक शिपिंग प्रोवाइडर में ब्रेक के कारण उनके ऑर्डर की सेंसिटिव डेटा लीक हो गई है। बाद में यह संख्या बढ़कर 80,000 से ज्यादा हो गई।
इन दोनों मामलों के बीच कोई डायरेक्ट लिंक नहीं है, लेकिन इसकी जरूरत भी नहीं है। दोनों घटनाएं एक ही खतरे की तरफ इशारा करती हैं: एक ऐसी डाटाबेस जो होम एड्रेस को क्रिप्टो होल्डिंग प्रूफ से जोड़ती है, और जब कोई इस जोड़ी पर ऐक्शन लेता है तो क्या होता है।
BeInCrypto ने Hacken और Zama के एक्सपर्ट्स से बातचीत की, ताकि यह समझा जा सके कि जब कोई सप्लायर कस्टमरों की पहचान लीक कर दे तो एक प्रोवाइडर की क्या जिम्मेदारी होती है, इंडस्ट्री को कौन से डेटा रखना बंद कर देना चाहिए, और क्लाइंट कैसे पहचान सकता है कि उसका कस्टोडियन दबाव में फेल हो सकता है।
“No Keys Compromised” में क्या छूट जाता है
जब Trezor ने अगस्त में डेटा ब्रेक की घोषणा की, तो उसने खासतौर पर यह क्लियर किया कि उसके सिस्टम में कोई सेंध नहीं लगी थी। उसने कहा कि उसके डिवाइस पूरी तरह से सुरक्षित हैं।
ये आश्वासन उस रिस्क को कवर करते हैं जिसे हार्डवेयर वॉलेट मेनली रोकने के लिए बनाए जाते हैं: फंड्स की चोरी।
हालांकि, Hacken के Head of GRC और Security Operations, Dmytro Yasmanovych, ने समझाया कि प्राइवेट की चोरी नहीं होने का मतलब यह नहीं है कि कस्टमर्स बिल्कुल सुरक्षित हैं।
“अगर कोई आपके नाम, घर के पते और इस बात को जानता है कि आपके पास हार्डवेयर वॉलेट है, तो उसके पास आपको टारगेट करने की जरूरी जानकारी है। कॉम्प्रोमाइज्ड की को आप मिनटों में बदल सकते हैं लेकिन अपने घर के पते को नहीं बदल सकते।”
उनका कहना है कि डिलीवरी कंपनी या अन्य सप्लायर्स के पास जो जानकारी होती है, उसे उतना ही सीरियसली लेना चाहिए जितना वॉलेट को। अगर कोई डाटाबेस किसी क्रिप्टो होल्डर को उसके घर से लिंक करता है, तो इसके अंजाम परिवार तक भी पहुंच सकते हैं, Yasmanovych ने कहा।
“यानि कोई प्रोवाइडर आपके फंड्स तक पहुंचने से तो किसी को रोक सकता है, लेकिन आपको पर्सनल लेवल पर खतरे में डाल सकता है। सवाल ये है कि उसके सिक्योरिटी मेजर्स कस्टमर को कितना प्रोटेक्ट करते हैं, सिर्फ वॉलेट को नहीं।”
फ्रांस की वार्निंग के पीछे के आंकड़े
France ने दिखाया है कि ये कैसा दिखता है। Interior Minister Laurent Nuñez ने जून के अंत में बताया कि जनवरी से अब तक 70 से ज्यादा क्रिप्टो से जुड़े हिंसक मामले दर्ज किए गए हैं।
Chainalysis, जिसने पब्लिकली रिपोर्ट हुए केस गिने, उसके मुताबिक 2026 के मध्य तक France में 30 मामले दर्ज हुए, जबकि 2025 में पूरे साल में सिर्फ 19 थे।
फर्म का मानना है कि डेटा ब्रीच इसकी सबसे बड़ी वजह है। यह 2024 के उस मामले की ओर इशारा करता है जिसमें एक French tax अधिकारी ने कथित रूप से हाई-नेट-वर्थ क्रिप्टो होल्डर्स की फाइलें चुरा ली थीं, जिनमें उनकी एड्रेस और फोन नंबर भी थे, और इन जानकारियों को क्रिमिनल इंटरमीडियरीज को बेच दिया था।
Yasmanovych ने परिवार के खतरे की जो बात कही है, वह भी इसी डेटा में दिखती है। France में 40% से ज्यादा मामलों में किसी परिवार के सदस्य को बल्कि होल्डर को निशाना बनाया गया। कुल मिलाकर, 2026 के मध्य तक 37% अटैक घर में घुसकर किए गए थे, जो 2023 में 26% थे।
Chainalysis का अनुमान है कि 2024 के पहले छह महीनों में ग्लोबल लेवल पर होल्डर्स पर हुए हिंसक हमलों में $30 मिलियन से ज्यादा की क्रिप्टो चली गई। इसमें सिर्फ वही केस गिने गए हैं जिनमें होल्डर ने फंड्स दे दिए।
रिपोर्ट के अनुसार, कुल नुकसान $107 मिलियन है, जिसमें फिरौती की मांग, ब्लॉक ट्रांसफर्स और रिकवर किए गए फंड भी शामिल हैं। हालांकि, ये आंकड़ा सिर्फ रिपोर्ट हुए मामलों का है।
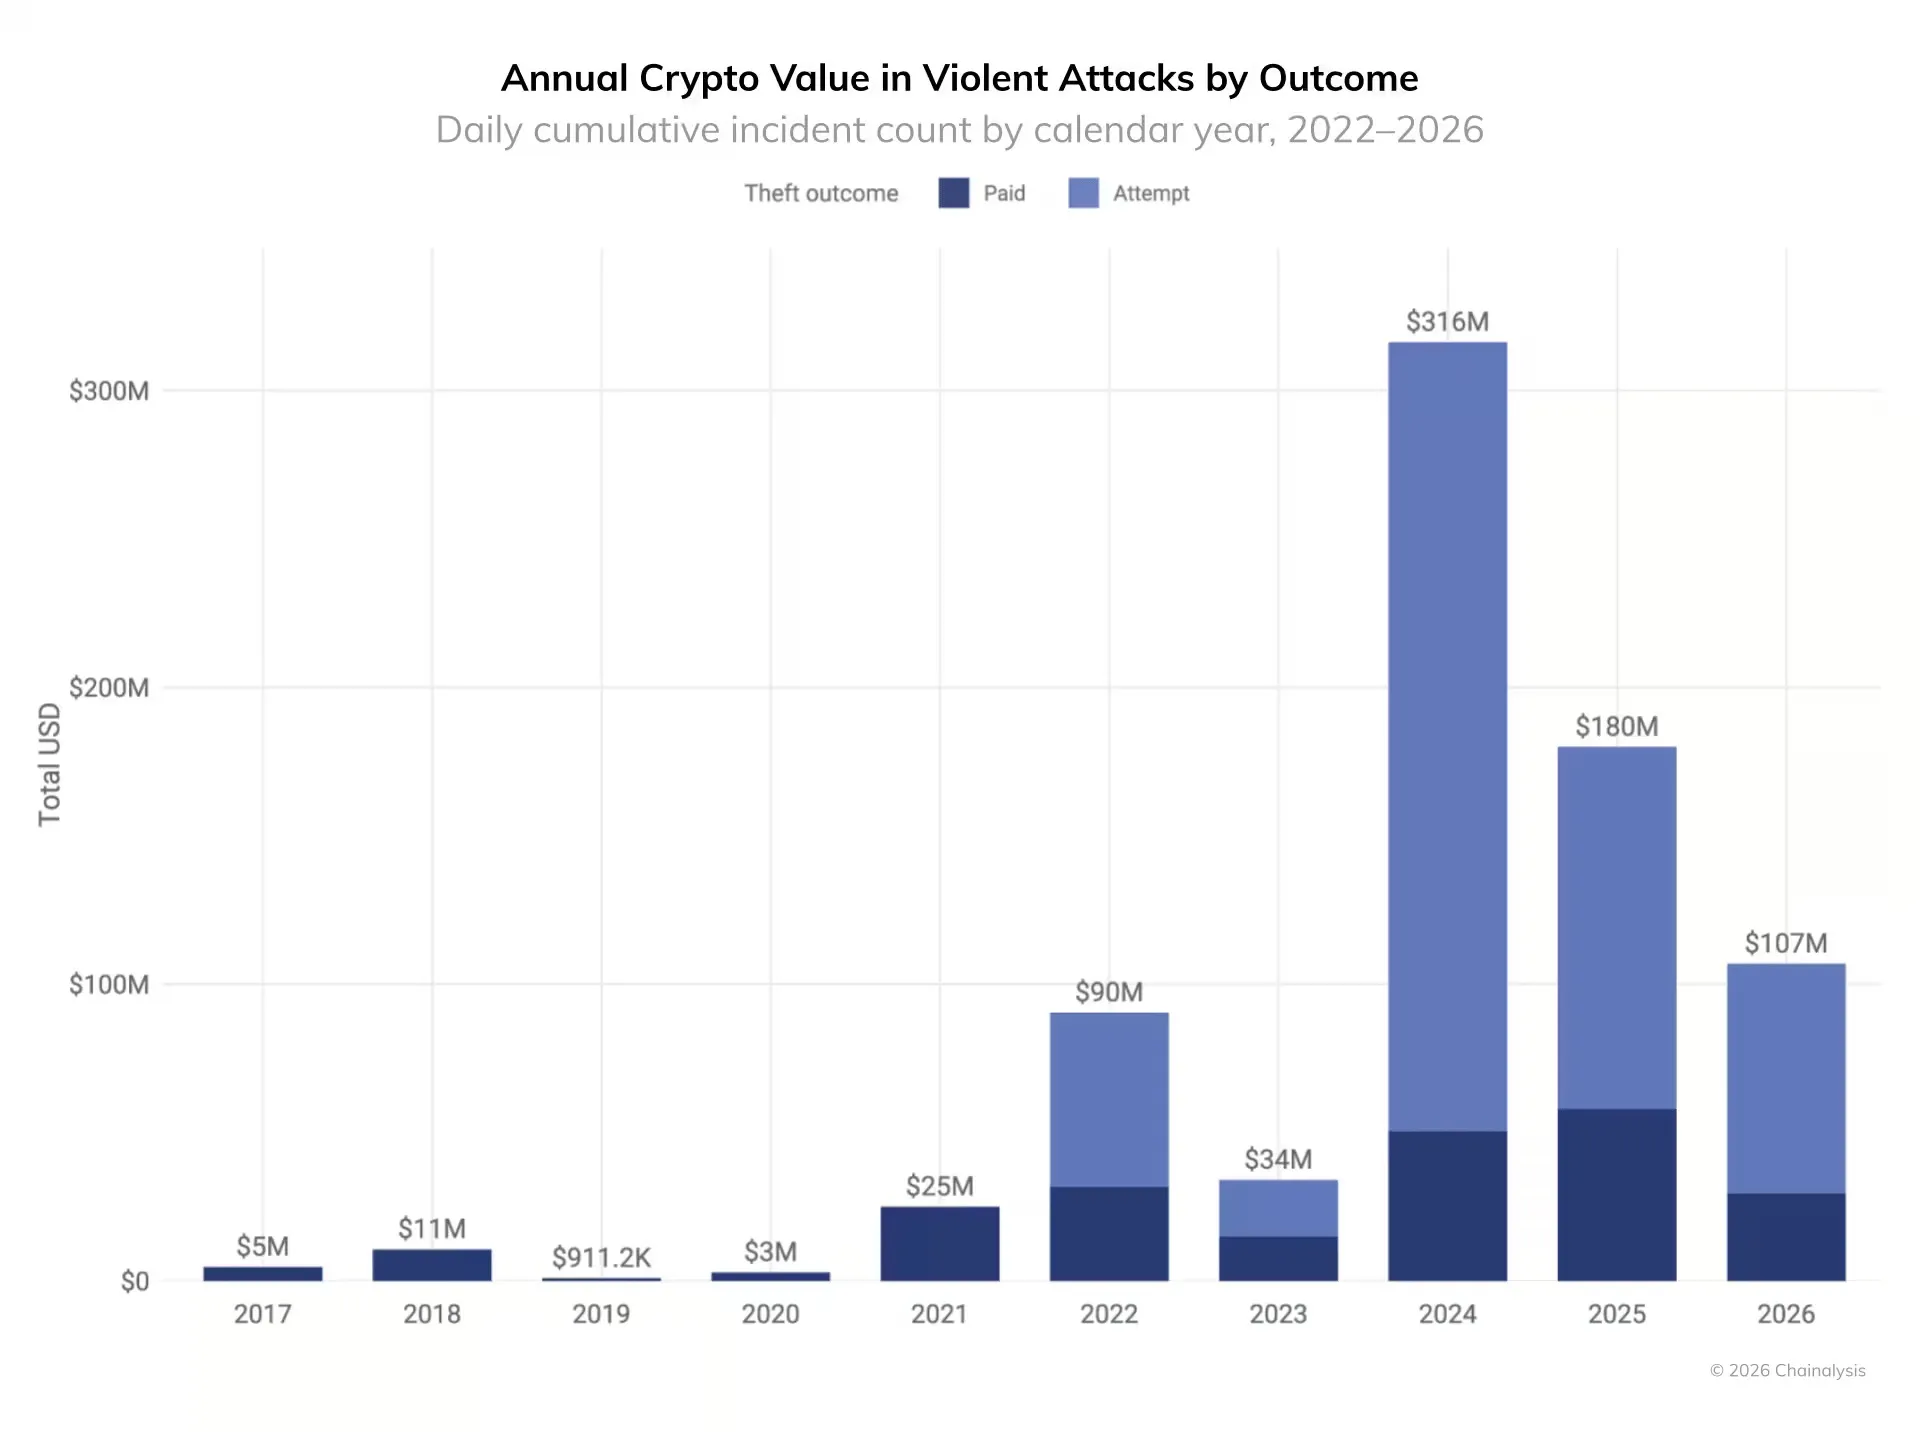
2017–2026 में हुए हिंसक हमलों में चोरी या टारगेट की गई क्रिप्टो. स्रोत: Chainalysisटारगेट के पीछे का डेटा
ये हमले किसी न किसी टारगेट को चाहिए, और यह टारगेट किसी करीबी व्यक्ति द्वारा रखे गए रिकॉर्ड से आ सकता है। यही वजह है कि डेटा रिटेंशन भी क्रिप्टो इंडस्ट्री के लिए एक बड़ा सिक्योरिटी मुद्दा बन चुकी है।
कंपनियों को किसी खास ट्रांजैक्शन या सर्विस के लिए कस्टमर की जानकारी चाहिए होती है। लेकिन अगर इसे लंबे समय तक रखा जाए तो रिस्क बढ़ जाता है, खासकर अगर ये जानकारी लीक हो जाए। तो सवाल उठता है, कौन सी कस्टमर की जानकारी है जिसे अब कलेक्ट करना रोक देना चाहिए या जल्दी डिलीट करना चाहिए?
Yasmanovych का जवाब है – फोन नंबर। उन्होंने बताया कि कंपनी को डिलीवरी के लिए नंबर चाहिए, लेकिन उसके बाद ये नंबर सालों तक कस्टमर के डेटा बेस में क्यों रहे?
ऐसे में अगर डेटाबेस ब्रीच हो जाता है, तो फोन नंबर का गलत इस्तेमाल फिशिंग, वॉयस स्कैम या SIM-swap जैसे हमलों के लिए किया जा सकता है।
“मैं ऑर्डर और फिजिकल डिलीवरी एड्रेस के बीच लिंक को डिलीवरी पूरी होने के बाद हटा दूंगा, जब तक उसके रखने की जरूरी वजह न हो। कंपनी टैक्स और वारंटी के लिए जो जरूरी है, वह रख सकती है, लेकिन हर ऑर्डर के डिलीवरी एड्रेस को रखने की जरूरत नहीं।”
उन्होंने एक और प्रॉब्लम बताई: डेटा डिलीट करने पर अक्सर इसी पर भरोसा करना पड़ता है कि जिसे जिम्मेदारी दी गई, उसने यह काम कर दिया है।
“एक केस में, एक कंपनी के पास नब्बे दिन की रिटेंशन रूल था और उसके fulfillment पार्टनर से लिखित पुष्टि थी कि पुराने रिकॉर्ड हटा दिए गए हैं। बावजूद इसके, वर्षों का डेटा अभी भी उनके सिस्टम्स में पड़ा था। यही वजह है कि मैं सिर्फ रिटेंशन पॉलिसी नहीं, डिलीशन का प्रूफ देखना चाहूंगा। अगर कोई ये चेक ही नहीं करता कि रूल फॉलो हुआ या नहीं, तो इस रूल से कोई खास सुरक्षा नहीं मिलती।”
यही जिम्मेदारी तब भी लागू होती है जब ग्राहक की जानकारी एक्सपोज़ होने के बाद क्या किया जाता है। Yasmanovych के मुताबिक, एक चेतावनी ईमेल के साथ-साथ, प्रोवाइडर को ये भी साफ-साफ बताना चाहिए कि कौन सी जानकारी एक्सपोज़ हुई है।
“सिर्फ कोई शहर लीक होना एक बात है। लेकिन नाम, घर का पता और क्रिप्टो प्रॉपर्टी का प्रूफ लीक होना, रिस्क को एकदम अलग स्तर पर ले जाता है…जिस किसी का पता लीक हुआ है, उसे भविष्य में डिलीवरी कैसे करवाई जाए, इसके लिए मदद की जरूरत हो सकती है, ताकि वही पता फिर ना देना पड़े… ऐसे हालात में सिर्फ FAQ काफी नहीं है, बल्कि एक सीधा कांटेक्ट पर्सन या टीम होनी चाहिए। ”
उन्होंने बताया कि प्रोवाइडर को यह भी बताना चाहिए कि आखिर ये डेटा एक्सपोज़ कैसे हुआ। अगर सप्लायर डेटा को तयशुदा रिटेंशन पीरियड से ज्यादा समय तक रख रहे हैं, तो कस्टमर्स को ये भी बताना होगा कि आगे ये कैसे रोका जाएगा और डिलीशन की चेकिंग कैसे होगी।
“चेतावनी ईमेल तो सिर्फ शुरुआत है। लोगों को जानना चाहिए कि आखिर हुआ क्या, अब वे क्या कर सकते हैं, और कंपनी ने उस फेल हुए प्रोसेस को सच में ठीक किया है या नहीं।”
Trezor की अपने ब्रेक के बाद की प्रतिक्रिया को इसी लिस्ट से मापा जा सकता है। कंपनी ने प्रभावित ग्राहकों को पर्सनली ईमेल किया, ये बताया कि उनका डेटा पूरी तरह या आंशिक तौर पर एक्सपोज़ हुआ है, और सितंबर में फिशिंग व physical सिक्योरिटी रिस्क के बारे में भी चेतावनी दी।
साथ ही, कंपनी ने लॉकर पिकअप, बिना ब्रांडिंग वाले पैकेजिंग और shipping identifiers के अपने-आप डिलीट हो जाने के साथ Anonymous Delivery ऑप्शन देने का वादा भी किया।
We are currently working on an Anonymous Delivery option, which we aim to have ready by September for the EU and by the end of the year for the US.
This gives you a safer way to order hardware wallets without linking the purchase to your home address or real-world identity.
-…
— Trezor (@Trezor) August 13, 2026
क्या प्राइवेसी टेक्नोलॉजी ये गैप भर सकती है?
समस्या सिर्फ उस डेटा तक सीमित नहीं है जो कंपनियां ऑफ-चेन स्टोर करती हैं। जैसे-जैसे ज्यादा फाइनेंशियल एक्टिविटी पब्लिक ब्लॉकचेन पर जा रही है, ट्रांजेक्शन्स खुद में एक्सपोज़र की एक और लेयर बना सकती हैं।
Zama के CEO और को-फाउंडर Dr. Rand Hindi का कहना है कि Trezor की घटना ऑफ-चेन डेटा रिटेंशन की समस्या को उजागर करती है।
उनका कहना है कि जैसे-जैसे इंस्टिट्यूशनल कैपिटल बड़े पैमाने पर ऑनचेन आ रहा है, ऑनचेन confidentiality अब सिर्फ एक फीचर नहीं, बल्कि सिस्टेम में पार्टिसिपेट करने की शर्त बनती जा रही है। Hindi ने BCG की एक अनुमानित रिपोर्ट का हवाला दिया, जिसमें कहा गया है कि डिजिटल real world assets 2035 तक ग्लोबल investable assets का करीब 16% हो सकते हैं।
Boston Consulting Group's latest Digital Asset Market report puts tokenised assets at 16% of global investible assets by 2035. The three sub-categories sit at very different stages:
— Crypto: ~$3T market, current revenue pool
— Stablecoins: ~$300B, fastest-growing monetary layer… pic.twitter.com/tDfNzm7G6C
— Sygnum Bank (@sygnumofficial) May 19, 2026
उनका कहना है कि रेग्युलेटेड इंस्टिट्यूशन्स ऐसे पब्लिक लेजर पर काम नहीं कर सकते, जहां हर पोजीशन और काउंटरपार्टी रिलेशनशिप ओपन हो। उन्होंने फुली होमोमॉर्फिक एनक्रिप्शन (FHE) को एक ऐसा तरीका बताया जिससे कम्प्लायंस के साथ इस चुनौती को हल किया जा सकता है।
“FHE सीधे encrypted डेटा पर computation को संभव बनाता है – एक ट्रांसफर execute होता है, AML threshold चेक होती है, eligibility verify होती है, ये सब ciphertext पर ही – और कोई validator या block explorer कभी भी balance या अन्य sensitive डेटा नहीं देख सकता। जब कोई रेग्युलेटर एक्सेस मांगता है, तो key holders (compliance टीम) के पास एक permissioned threshold होती है जो protocol लेयर पर decryption authorize करती है, न कि policy के जरिए।”
प्राइवेसी टेक्नोलॉजी, कंपनियों को verification असंभव किए बिना, ज्यादा जानकारी disclose करने की जरूरत को कम कर सकती है।
Yasmanovych ने बताया कि zero-knowledge proofs एक्सचेंज को यह दिखाने की अनुमति देते हैं कि उनके पास कस्टमर के balances को कवर करने के लिए पर्याप्त assets हैं, बिना हर कस्टमर का balance पब्लिश किए।
ऐसे में एक्सचेंज अपने ओवरऑल पोजीशन का सबूत शेयर कर सकता है, बिना individual अकाउंट की जानकारी सबके सामने लाए। एक्सपर्ट ने बताया कि इसका मतलब यह नहीं है कि जानकारी पूरी तरह inaccessible हो जाती है।
यह सिस्टम कैसे डिजाइन किया गया है, उस पर निर्भर करता है कि एक authorised investigator फिर भी proper audit या legal process के तहत evidence और रिकॉर्ड्स देख सकता है।
उन्होंने आगे कहा कि selective disclosure भी identity information शेयर करते वक्त इसी concept पर काम करता है। किसी सर्विस को सिर्फ यह कन्फर्म करना होता है कि कोई व्यक्ति किसी criteria को पूरा करता है या नहीं, बिना पूरी identity डिटेल या कस्टमर प्रोफाइल पाए।
“इन तरीकों से भी blockchain के बाहर रखा गया पर्सनल डेटा का मसला हल नहीं होता। transaction amount, timing और wallet कनेक्शन देखा जा सकता है, जब कि identity डॉक्युमेंट्स और home address एक्सचेंज, डिलीवरी या पेमेंट डेटाबेस में पड़े रहते हैं।”
Yasmanovych ने बताया कि यह फर्क काफी सीधा है। कोई कंपनी transaction के समय प्राइवेसी बढ़ा सकती है, लेकिन उस transaction को डिलीवर करने और support देने के लिए जरूरी जानकारी दूसरी जगह exposed रहती है।
जब Credentials असली होते हैं, लेकिन कस्टमर फ्री नहीं होता
Transaction प्राइवेसी और पर्सनल सेफ्टी का फर्क तब और महत्वपूर्ण हो जाता है, जब किसी कस्टमर को ट्रांसफर approve करने के लिए मजबूर किया जाता है। एक custody प्रोवाइडर के पास सिक्योर इंफ्रास्ट्रक्चर और मजबूत एक्सेस कंट्रोल्स हो सकते हैं।
लेकिन ये सुरक्षा उपाय तब अलग चुनौती का सामना करते हैं, जब कोई कस्टमर मजबूरी में अपने assets सौंपने के लिए मजबूर हो जाता है।
Yasmanovych ने कहा कि टेक्निकल ऑडिट दिखा सकता है कि सिस्टम जैसा डिजाइन किया गया है वैसे काम करता है, लेकिन यह पता करने में ज्यादा मददगार नहीं होता कि जब किसी को मजबूर किया जाए तो उसके assets ट्रांसफर होने पर क्या होता है।
“मैं withdrawal प्रक्रिया को इस तरह की स्थिति में टेस्ट करूंगा। मसलन, एक कस्टमर वैध credentials के साथ बड़ी ट्रांसफर रिक्वेस्ट करता है, जबकि उसे कोई मजबूर कर रहा है। क्या प्रोवाइडर इस सिचुएशन को पहचान सकता है, withdrawal रोक सकता है या पैसे ट्रांसफर होने से पहले किसी और को शामिल कर सकता है?”
उनका मुख्य कंट्रोल है – दूसरा authorized व्यक्ति और बड़ी ट्रांसफर पर mandatory delay, जिन्हें कस्टमर उसी session में नहीं हटा सकता। Yasmanovych ने कहा कि इसका मकसद है, प्रोवाइडर को इंटरवीन करने का मौका देना, जब valid login भी जरूरी नहीं कि कस्टमर अपनी मर्जी से एक्ट कर रहा हो।
“मैं साथ ही ये भी देखना चाहूंगा कि प्रक्रिया एक्शन में कैसे काम करती है। कोई policy दूसरी approval की मांग कर सकती है, लेकिन इससे पता नहीं चलता कि यह approval सच में independent है या स्टाफ उसे bypass कर सकता है। लाइव टेस्ट, एक और tech ऑडिट की तुलना में ऐसी कमजोरियां ज्यादा जल्दी सामने ला सकता है।”
एक कस्टडी सिस्टम बिल्कुल अपने डिज़ाइन के हिसाब से काम कर सकता है, फिर भी यूज़र को असफल कर सकता है। आखिरी स्टेप हमेशा इंसान से होकर गुजरता है, और इंसान को धमकाया जा सकता है।
अब जिम्मेदारी कहाँ है
France में हुए हमलों ने दिखाया कि क्रिप्टो से जुड़े रिस्क एक हैक हुए वॉलेट या चोरी हुई प्राइवेट की से कहीं आगे तक जाते हैं। जब किसी कस्टमर का नाम, पता, फोन नंबर और ownership प्रूफ एक ही डेटाबेस में मिल जाते हैं, तो ये जानकारी बहुत कीमती बन जाती है।
प्राइवेसी टेक्नोलॉजी सिर्फ ऑन-चेन उजागर होने वाली जानकारी को सीमित कर सकती है, लेकिन वो उन जानकारियों के लिए कुछ नहीं कर सकतीं, जो कंपनियां और उनके सप्लायर्स दूसरी जगहों पर रखते हैं।
इससे सर्विस प्रोवाइडर की जिम्मेदारी और बढ़ जाती है। इसमें शामिल हैं: एसेट्स कैसे स्टोर और ट्रांसफर की जाती हैं, कौन सा कस्टमर डेटा कलेक्ट होता है, वह कब तक एक्सेसिबल रहता है, और तब क्या होता है जब किसी को अपनी खुद की credentials जबरदस्ती इस्तेमाल करनी पड़ती है। Keys उसी चेन का हिस्सा हैं जिन्हें इंडस्ट्री पहले से प्रोटेक्ट करना जानती है।