




Sinabi ng blockchain intelligence firm na BitOK na umabot sa nasa $7.61 billion na crypto ang nanakaw ng mga hacker mula North Korea sa 38 magkakaibang insidente mula January hanggang October 2026. Sa lahat ng anim na major attacks, hindi nila ginamit ang bug sa code kundi nilusutan nila yung mga taong nagsa-sign ng withdrawals at mismong mga system nito.
Nakumpiska o na-freeze ang $2.86 billion, pero may natirang $4.75 billion na di na mabalik. Kalakhan ng total, $6.41 billion, ay galing lang sa Binance. Meron ding 32 smaller na nakawan laban sa mga individual at kumpanya na nagtotal ng $178.4 million.
Bakit Di Napigilan ng Code Audits ang mga North Korean Hacker
Sabi sa report ng BitOK, lahat ng withdrawals sa anim na pinakamalalaking attack ay gumamit ng tamang signature o pumasa sa standard na checks. Sa Binance, ang nagsilbing entry point ay laptop mismo ng isang DevOps engineer at isang signing-service container.
Kapareho ito ng mga naunang findings na nag-explain kung paano nangyari ang hack sa Binance nung October. Sa ibang kaso naman, na-compromise ng attackers ang multisig signers sa Drift, isang Solana-based na trading platform, isang bridge verifier sa KelpDAO, at ang wallet system ng Bitget.
Bago ang bawat heist, tini-test muna ng operators gamit ang maliliit na halaga ang ruta. Halimbawa, yung attack contract ng Binance ay tumakbo in public four hours bago ang mismong pagnanakaw.
Parang regular na trabaho ang schedule. Sa sample ng 540 transaksyon, 48% ng activity ay nangyari between 4 p.m. at 9 p.m. sa oras ng Pyongyang.
Kapag holiday sa North Korea, pahinga din ang operators—walang nahuling activity sa mga araw na iyon. Sabado, Linggo, at Lunes (pinagsama) ay nag-total lang ng 10% ng activities.
Pero kapag nagsimula na ang attack, biglang nag-iiba ang routine. Nag-takeover na yung mga automation script at tuloy-tuloy na ang galaw ng funds kahit anong oras.
Minutes Para Mag-Swap, Ilang Araw Bago Tuluyang Maglaho
Bilis ng galaw ang labanan para mapigilan pa ang freezing. Sa loob lang ng ilang minuto, naisaswap ng North Korean hackers ang stablecoin papuntang ETH o kaya nagbo-borrow sila ng ETH gamit ang stolen na collateral—dahil walang issuer na kayang mag-freeze ng ETH.
Pagkatapos ng exploit sa rsETH bridge noong April, yung unang 52,440 ETH ay nailabas sa lending protocols sa loob lang ng mahigit walong minuto. Pagkatapos nun, naging idle muna ang funds ng 2.5 hanggang 5 araw bago nira-run ng script papasok sa THORChain, isang cross-chain swap protocol.
Ang mag-launder ng pera, sobrang mura lang pala. Sa 2,257 swap links sa Binance na worth $55.8 million, total na gastos ay 0.50% lang.
Ibig sabihin, nagwo-work lang ang freezing kung hindi pa nailalabas ang stablecoins. Sa Binance, 43% ng ninakaw na funds ay na-freeze o na-seize, kumpara sa 6% lang sa lahat ng iba pang major attacks.
Kahit doon, timing pa rin ang crucial. Yung unang freeze request ng Tether natanggap 34 minutes matapos ang Binance withdrawal. Pero sa time na yon, 345 million USDT na ang nailipat mula sa original address.
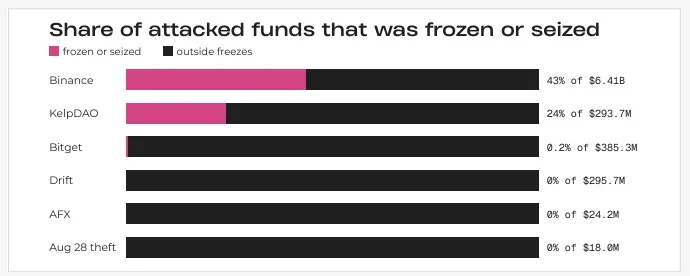
Share ng Attack Funds na Na-freeze o Na-seize. Source: BitOKIsang pagkakamali sa 0.27 ETH, Nagtali sa Limang Attack
Pinakalinaw na trail galing sa isang simpleng pagkakamali sa paglinis. Pagkatapos daanin ang 5,047 ETH sa Umbra (isang privacy tool para sa stealth address) at Stargate bridge, nilipat nung operator yung natirang “dust” sa isang wallet.
Noong August 31, 150 address ang sabay-sabay na na-empty papunta sa collector wallet na ‘yun sa loob ng 3 minutes 36 seconds. Dito na-connect ang AFX heist at yung pagnanakaw noong August 28, at sinundan ng mga Bitget address nu’ng September. Sa total, 0.27 ETH lang natanggap ng wallet.
Dahil dito, na-link na ngayon ng shared settlement address ang limang attack na gawa ng North Korean hackers—mula KelpDAO noong April hanggang Binance noong October. Sabi ng BitOK, nagpapakita ito na iisa ang operator na nagla-launder, kahit iba-ibang team pa ang aktwal na nagha-hack.
“Ang maliliit na natirang balance ang naging pinakamalinaw na trail ng operator ngayong taon,” sabi ng BitOK.
Signing Keys: Pinakabagong Target ng Mga Hacker
Dati nang na-link ng Chainalysis ang Bitget theft sa North Korea nitong October. Pero pinapakita ng bagong BitOK data na inuulit-ulit ng North Korean hackers ang parehong diskarte sa exchanges at DeFi protocols.
Yung dating weak spot na smart contract, ngayon lumipat na sa empleyado, devices, at mga signing service. Yung issuer freeze, puwedeng makatulong pero sa unang minuto lang. Samantala, nakapag-refund na ang Binance sa karamihan ng nawalan ng funds gamit ang sarili nilang reserve.