




Alex Shevchenko, cofundador de Aurora, dice que su equipo ha identificado al hacker de NEAR Intents. Le dio al atacante 48 horas para devolver los fondos del exploit de 3.8 millones de dólares.
El ultimátum público muestra direcciones de Bitcoin, BNB Chain, Ethereum y Solana para la devolución. Sin embargo, Shevchenko hizo una afirmación similar tras otro exploit en NEAR a principios de este año.
Patrocinado
Patrocinado
¿El hacker de NEAR Intents aceptará la oferta?
We have identified you, sir.
Please return the funds to the following addresses:
Bitcoin: bc1qjhv3hu8rfteh5e8exfmalvx2z3pzlmjlgnzxey
BNB Ethereum: 0xB18a1aEDfde8B70FD67012C9E9c7a088B4d0C0e7
Solana: AHTfKaeRcaK1sbSG8MFJS2uPxLBChfenigNtvbWEkhKD
You know better than most how…
— Alex Shevchenko ???????? (@AlexAuroraDev) October 2, 2026
Shevchenko publicó la advertencia un día después del hack a NEAR Intents, que afectó al servicio de swap cross-chain el 1 de octubre. Aurora ejecuta una red compatible con Ethereum sobre NEAR Protocol.
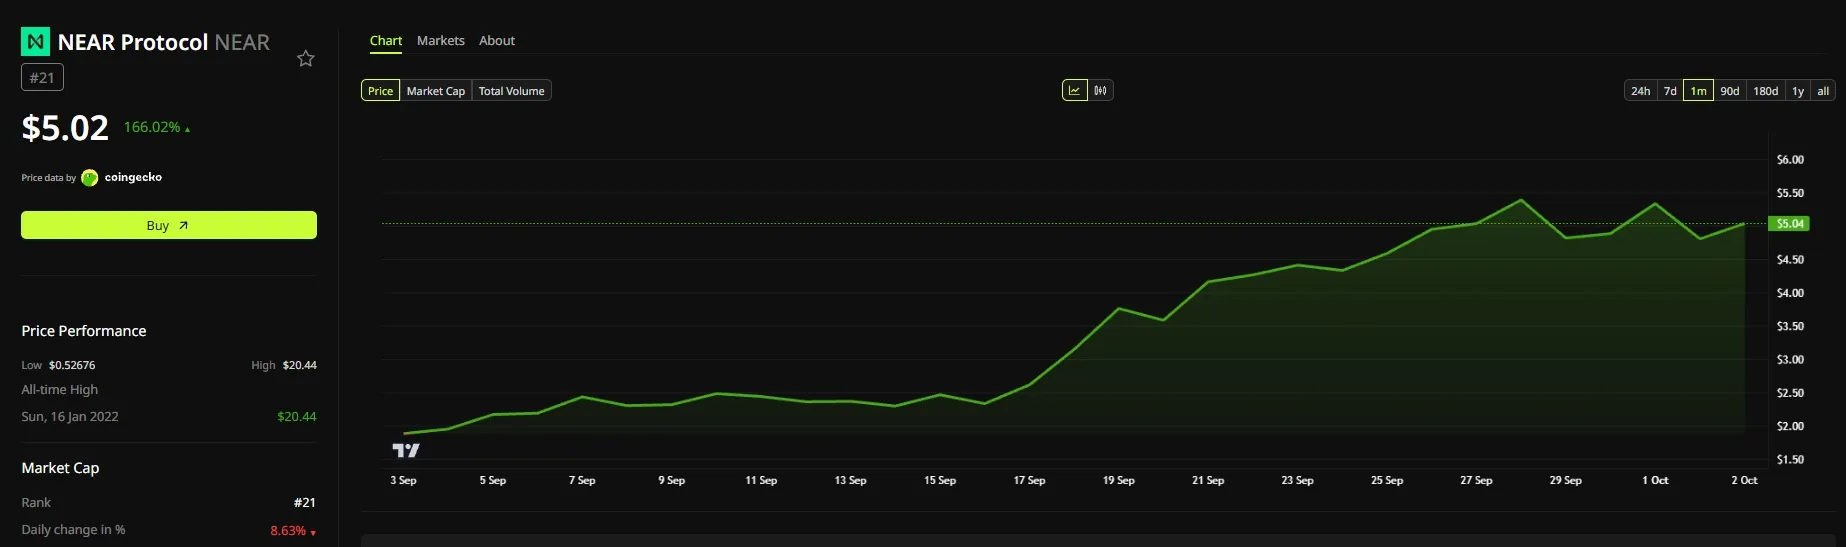
Rendimiento del precio de NEAR (1M). Fuente: BeInCrypto
En su publicación, Shevchenko se dirigió directamente al atacante y mostró tres wallets. Una de ellas sirve tanto para BNB Chain como para Ethereum, ya que ambas blockchains usan el mismo formato de dirección.
La publicación de Shevchenko también invita al atacante a hacer una divulgación responsable. Esta práctica permite a los hackers informar fallos de forma privada, a menudo a cambio de una recompensa.
Agregó que el atacante sabe cómo funciona ese proceso “mejor que la mayoría”. Según Shevchenko, el plazo de 48 horas es la última oportunidad para elegir ese camino.
Patrocinado
Patrocinado
Llama la atención que Shevchenko no nombró al hacker de NEAR Intents ni explicó cómo su equipo lo rastreó. Tampoco dijo qué sucederá una vez que finalice el plazo.
¿Por qué el caso de Rhea Finance es importante?
En abril, Rhea Finance, un hub de finanzas descentralizadas (DeFi) en NEAR, perdió 18.4 millones de dólares en un exploit, según QuillAudits. Las primeras estimaciones del exploit de Rhea Finance calculaban el daño en 7.6 millones de dólares.
Después, Shevchenko confirmó públicamente que el atacante había sido identificado, según la firma de seguridad.
Luego, el atacante devolvió cerca de 3.36 millones de USDC, 1.56 millones de NEAR y aproximadamente 4.4 millones de dólares en Zcash (ZEC), entre otros activos. Además, Tether congeló alrededor de 3.29 millones de dólares en USDT vinculados al ataque.
Estas devoluciones y congelaciones dejaron un faltante de unos 400,000 dólares, que el equipo de Rhea se comprometió a cubrir.
Dos exploits en servicios vinculados a NEAR en seis meses hacen surgir dudas sobre la seguridaddel ecosistema. Sin embargo, el caso de Rhea demuestra que una advertencia pública puede ayudar a recuperar grandes montos.
Si el hacker de NEAR Intents también devuelve los fondos, la amenaza de identificación pública podría convertirse en una herramienta estándar de recuperación en DeFi.